Dans ce tutoriel, je vais vous expliquer comment activer les mises à jour Windows vers un serveur WSUS lors d’un déploiement d’une image avec MDT.
Activer les mises à jour
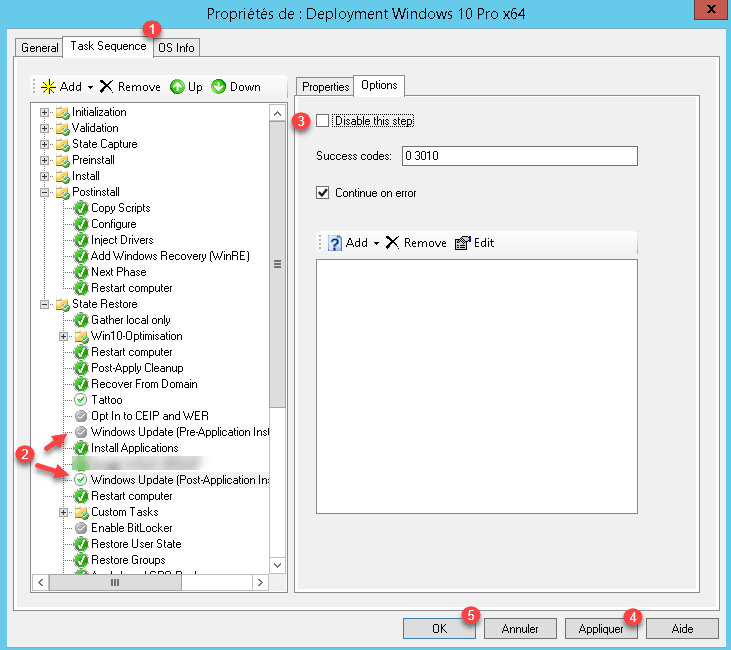
Ouvrir les propriétés d’une séquence d’installation, aller sur l’onglet Task Sequence 1 et activer l’une deux taches de mises à jour 2 en décochant la case Disable this step 3 et cliquer sur les boutons Appliquer 4 et OK 5 .
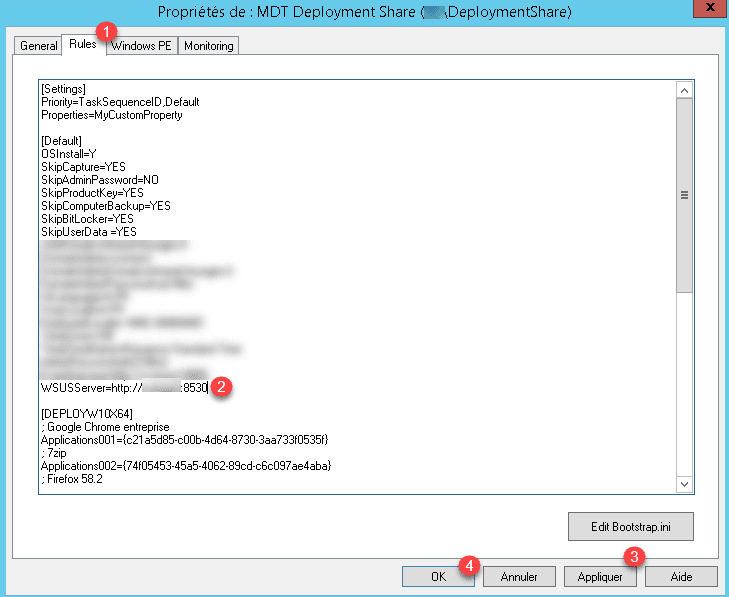
Ouvrir les propriétés du Deployment Share, aller sur l’onglet Rules 1 , dans la section Default ajouter le paramètre WSUSServer 2 et cliquer sur Appliquer 3 et OK 4 .
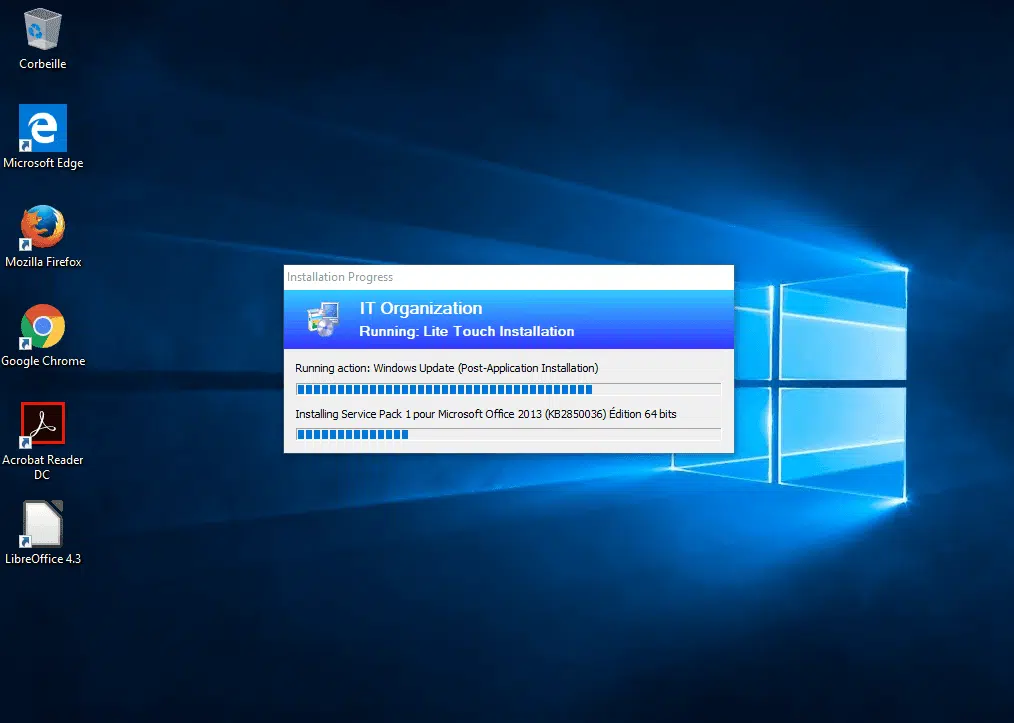
Lors du prochain déploiement les mises à jour seront installées.
Configurer le ciblage côté client
Si le ciblage côté client est activé sur votre serveur WSUS, des petites modifications supplémentaires sont à faire pour effectuer les mises à jour lors du déploiement avec MDT.
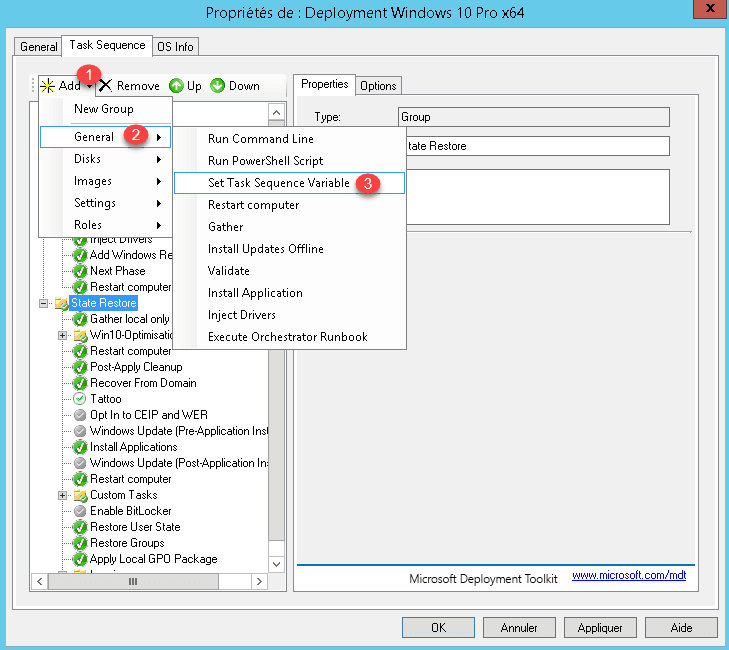
Aller dans les propriétés de la séquence de tâche et ajouter une nouvelle tache. Cliquer sur Add 1 / General 2 / Set Task Sequence Variable 3 .
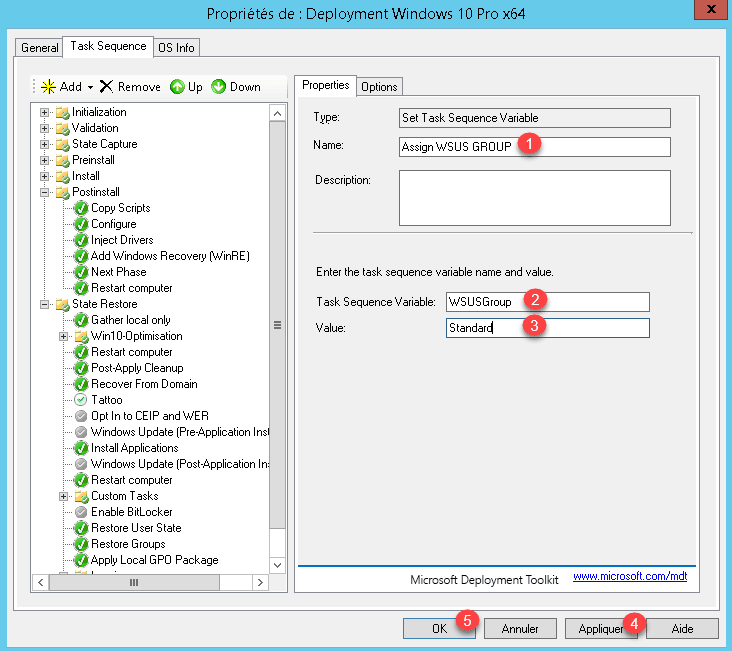
Editer la nouvelle tache, entrer un nom 1 , dans le champ Task Sequence Variable mettre WSUSGroup 2 , dans le champ Value indiquer le nom du groupe WSUS 3 et cliquer sur Appliquer 4 puis OK 5 .
Il est maintenant nécessaire de modifier le fichier ZTIWindowsUpdate.wsf qui se trouve dans le dossier Scripts du dossier Deployment Share .
Rechercher :
oShell.RegWrite "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate\WUServer", oEnvironment.Item("WsusServer"), "REG_SZ"
oShell.RegWrite "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate\WUStatusServer", oEnvironment.Item("WsusServer"), "REG_SZ"
Ajouter après :
If oEnvironment.Item("WSUSGroup") <> "" then
	oShell.RegWrite "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate\TargetGroup", oEnvironment.Item("WSUSGroup"), "REG_SZ"
	oShell.RegWrite "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate\TargetGroupEnabled", 00000001, "REG_DWORD"
End if