Neste tutorial, vou explicar-vos como substituir o certificado SSL no ADFS (Active DirectoryServiços de Federação). Esta operação é necessária aquando da renovação de um certificado expirado ou prestes a expirar, a fim de garantir a continuidade do serviço de autenticação e proteger as comunicações entre os utilizadores e o servidor ADFS. Veremos, passo a passo, como importar o novo certificado, aplicá-lo ao serviço e verificar se tudo está a funcionar corretamente.
Vamos ver como proceder para o servidor ADFS e o servidor proxy.
Instalar/importar o novo certificado
Para começar, vai precisar de ter o novo certificado no formato PFX com a sua chave privada; este deve ser importado para os servidores, para os certificados do computador, no armazenamento pessoal.
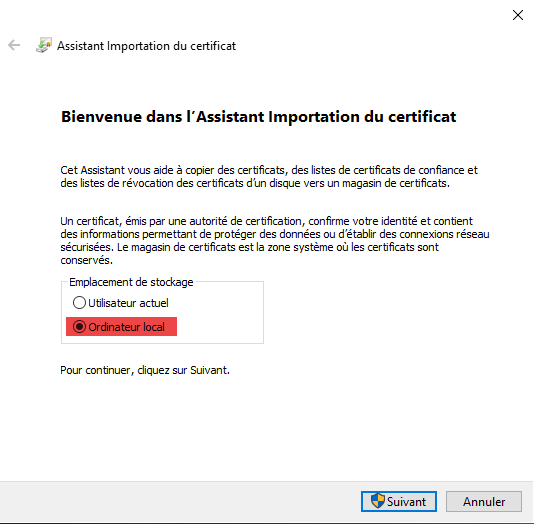
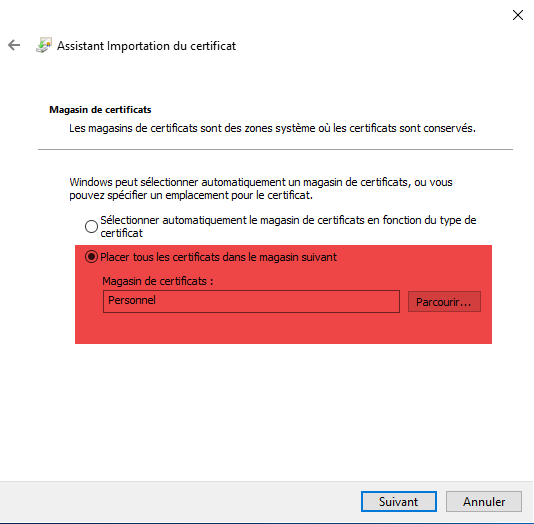
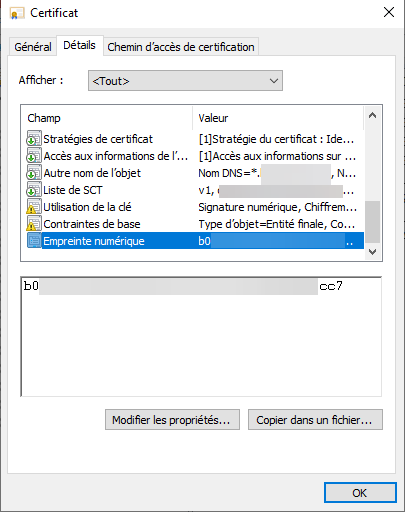
Depois de instalar o certificado nos servidores, obtenha a sua impressão digital (Thumbprint), que será utilizada posteriormente nos comandos do PowerShell
Alterar o certificado no servidor ADFS
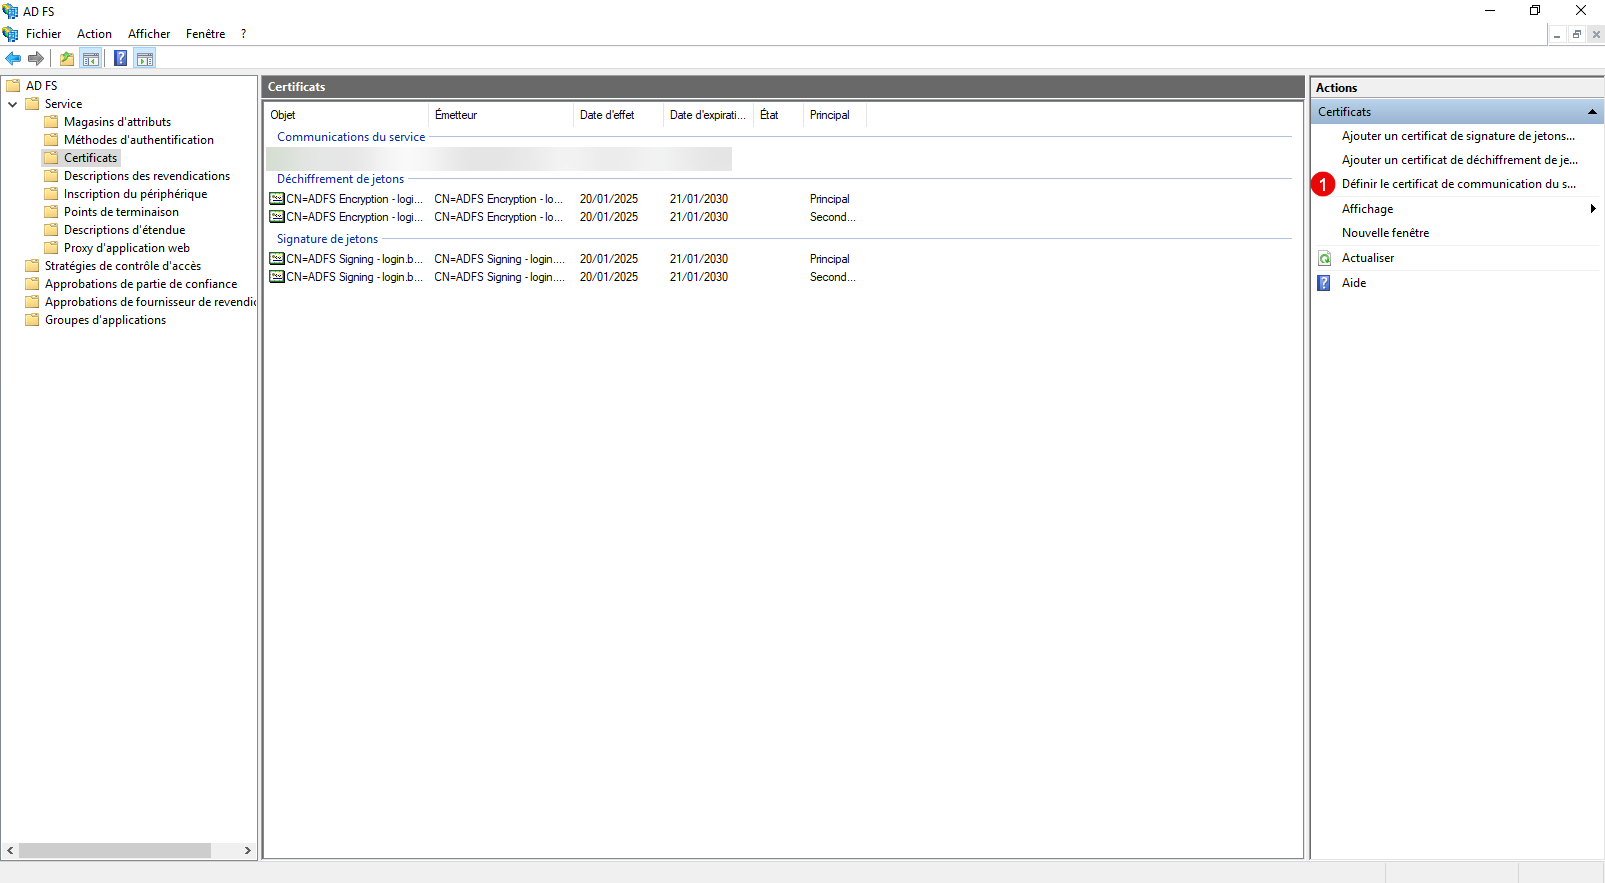
Vamos começar por alterar o certificado no servidor ADFS. Abra a consola de administração do ADFS, aceda a Serviço / Certificados e, no painel de Ações, clique em Definir o certificado de comunicação 1 .
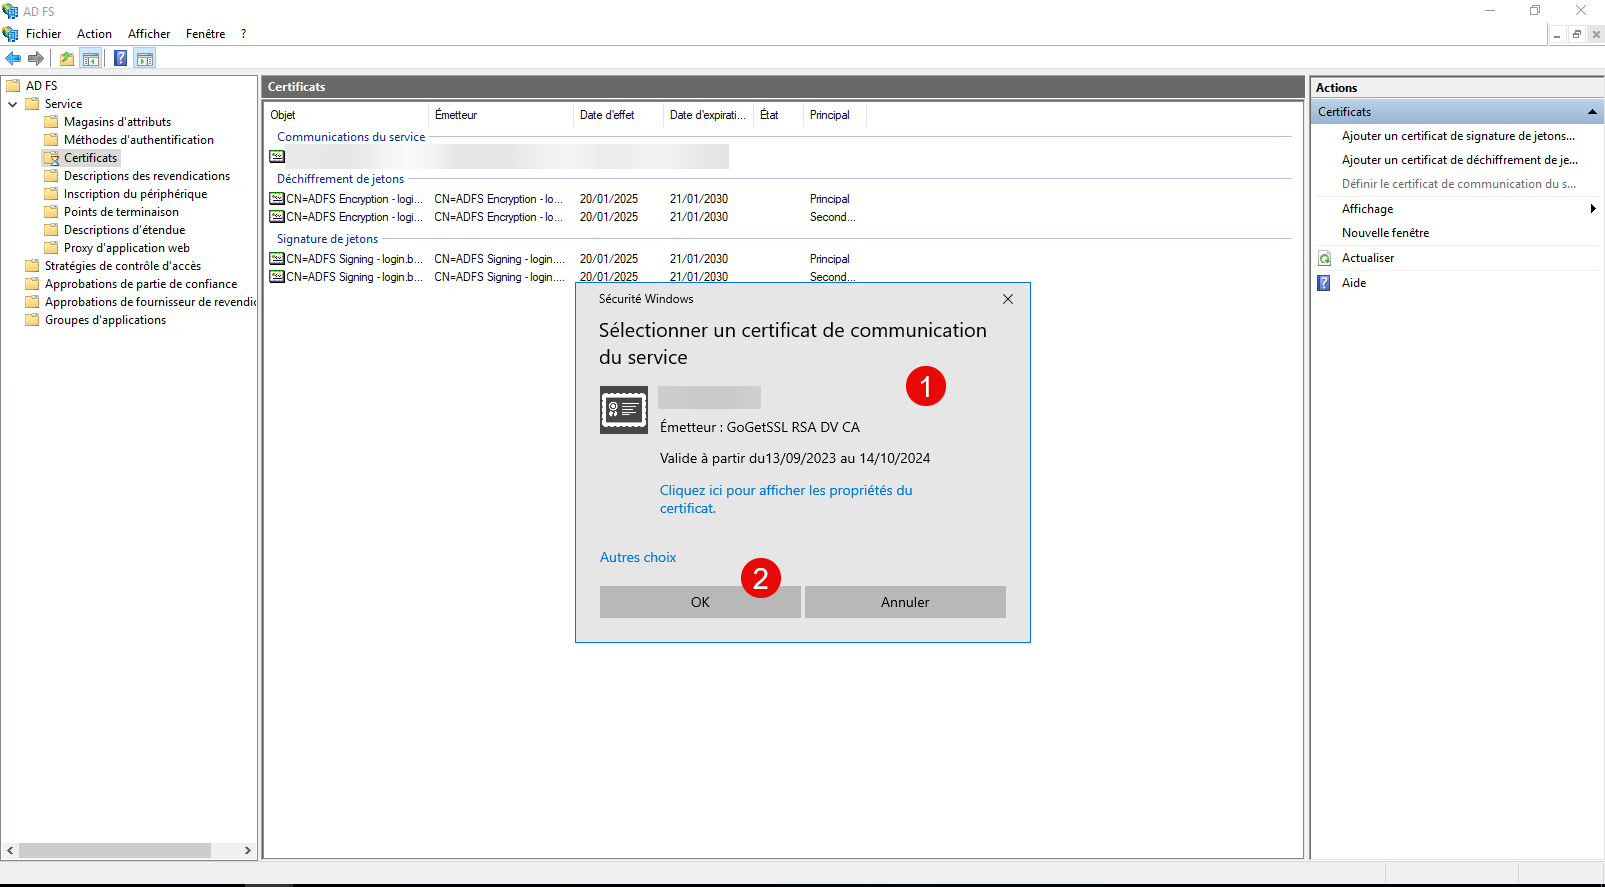
Na lista de certificados que aparece, selecione o novo certificado 1 e clique em OK 2 para o selecionar.
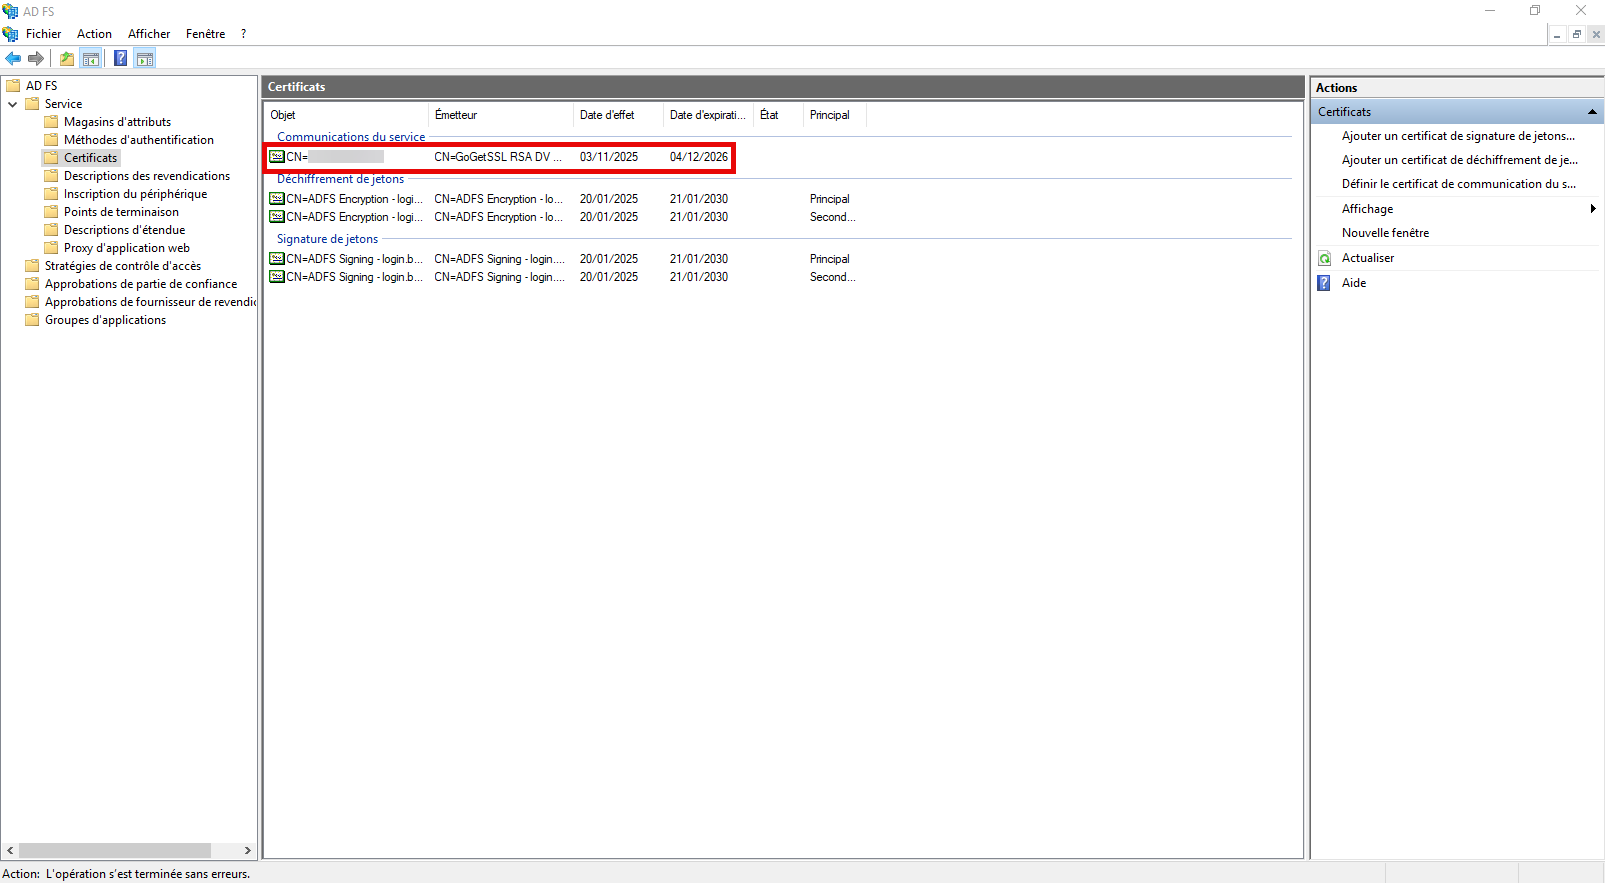
Em seguida, verifique na consola ADFS se este está bem selecionado.
Agora, abra um prompt de comando do PowerShell.
Introduza o seguinte comando para definir o certificado na ligação HTTPS:
Set-AdfsSslCertificate -Thumbprint <THUMBPRINT-CERTIFICAT>
Reinicie o serviço ADFS para que as alterações tenham efeito:
Restart-Service ADFSSRV
O certificado foi alterado no servidor ADFS; se, internamente, não passar pelo servidor proxy ADFS, teste o funcionamento.
Alterar o certificado no servidor proxy ADFS
Logicamente, se publicar o seu servidor de federação na Internet, fá-lo através de um servidor proxy ADFS (WAP), pelo que também é necessário atualizar o certificado nesse servidor.
Nesta fase, deve já ter instalado o certificado no servidor, conforme explicado no início.
Abra um prompt de comando do PowerShell como administrador.
Vamos começar por importar o certificado, introduzindo o seguinte comando:
Set-WebApplicationProxySslCertificate -Thumbprint <THUMBPRINT-CERTIFICAT>
O passo seguinte pode não ser necessário; em certos casos, é necessário restabelecer a relação de aprovação entre o servidor Proxy e o servidor ADFS principal, utilizando a conta de administrador local que foi criada durante a implementação do servidor ADFS.
$Credential = Get-Credential

Install-WebApplicationProxy -FederationServiceTrustCredential $Credential  -CertificateThumbprint <THUMBPRINT-CERTIFICAT> -FederationServiceName adfs.domain.tld
Por fim, reinicie o servidor proxy ADFS:
Restart-Computer
Conclusão
Seguindo os passos deste tutorial, conseguiu substituir o certificado SSL do seu servidor ADFS com toda a segurança. Esta operação garante a continuidade das autenticações e mantém um nível de segurança ideal para os seus utilizadores. Lembre-se de verificar regularmente a data de validade dos seus certificados para evitar qualquer interrupção do serviço.