Olá a todos,
Hoje não vos vou apresentar um tutorial, mas sim um artigo (que pode ser longo e causar dor de cabeça) sobre a gestão de direitos nos servidores de ficheiros do Windows.
Antes de abordarmos a gestão de direitos com os métodos AGDLP/AGUDLP, que constituem as recomendações (boas práticas) da Microsoft, há vários aspetos a abordar previamente e algo a compreender para se garantir uma boa gestão.
Direitos NTFS e direitos de partilha
A primeira dificuldade com que me deparo quando se aborda o tema dos direitos de acesso é que as pessoas ficam confusas entre os direitos NTFS e os direitos de partilha (SMB).
Vou tentar explicar de forma simples e vão ver que vou ser mesmo muito simples… os direitos de partilha não importam!
Vou deixar os GIFs de lado e passar às coisas sérias…
Deixem-me explicar: os direitos NTFS (que são frequentemente os mais restritivos) prevalecem sobre os direitos SMB.
E proponho-vos que façam a experiência por vós próprios, mas vou, mesmo assim, fazê-la neste artigo.
Eis o meu ambiente de teste:
- Um servidor Windows Server 2016 que funciona como servidor de domínio
- Um servidor Windows Server 2016, membro do domínio, no qual vou partilhar uma pasta chamada «pierre» (é o meu «cobaia»).
- Um cliente Windows 10 (20h2) ligado ao domínio, através do qual o Pierre se vai ligar e tentar aceder à pasta.
Também vamos encontrar-nos com o administrador e a Marie para os testes.
Vou tentar ser claro, mas nem sempre é fácil quando se fala de direito por escrito.
Cenário 1: A pasta «Pierre» é partilhada apenas com direitos SMB para o utilizador, e os direitos NTFS são mantidos por predefinição.
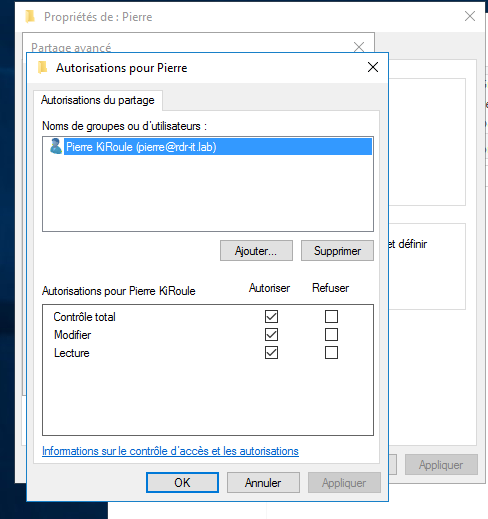
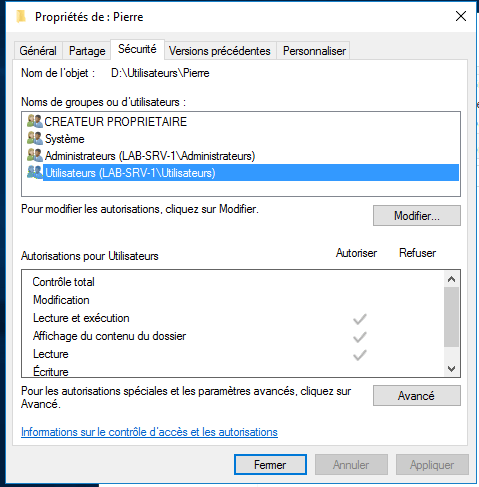
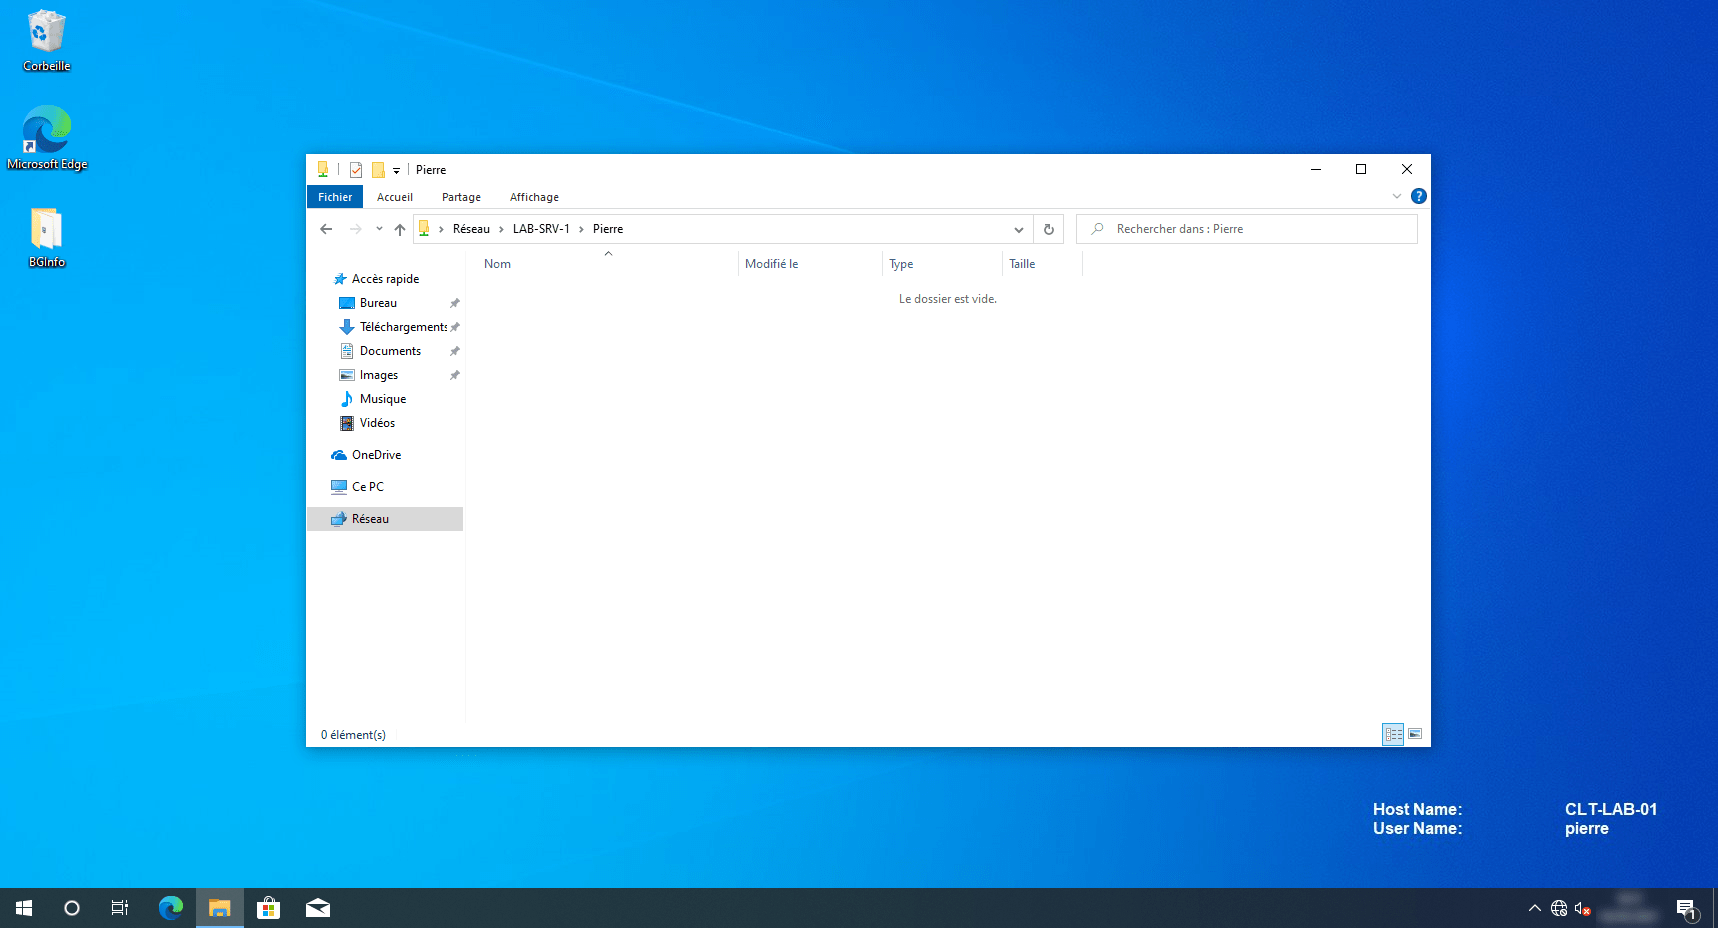
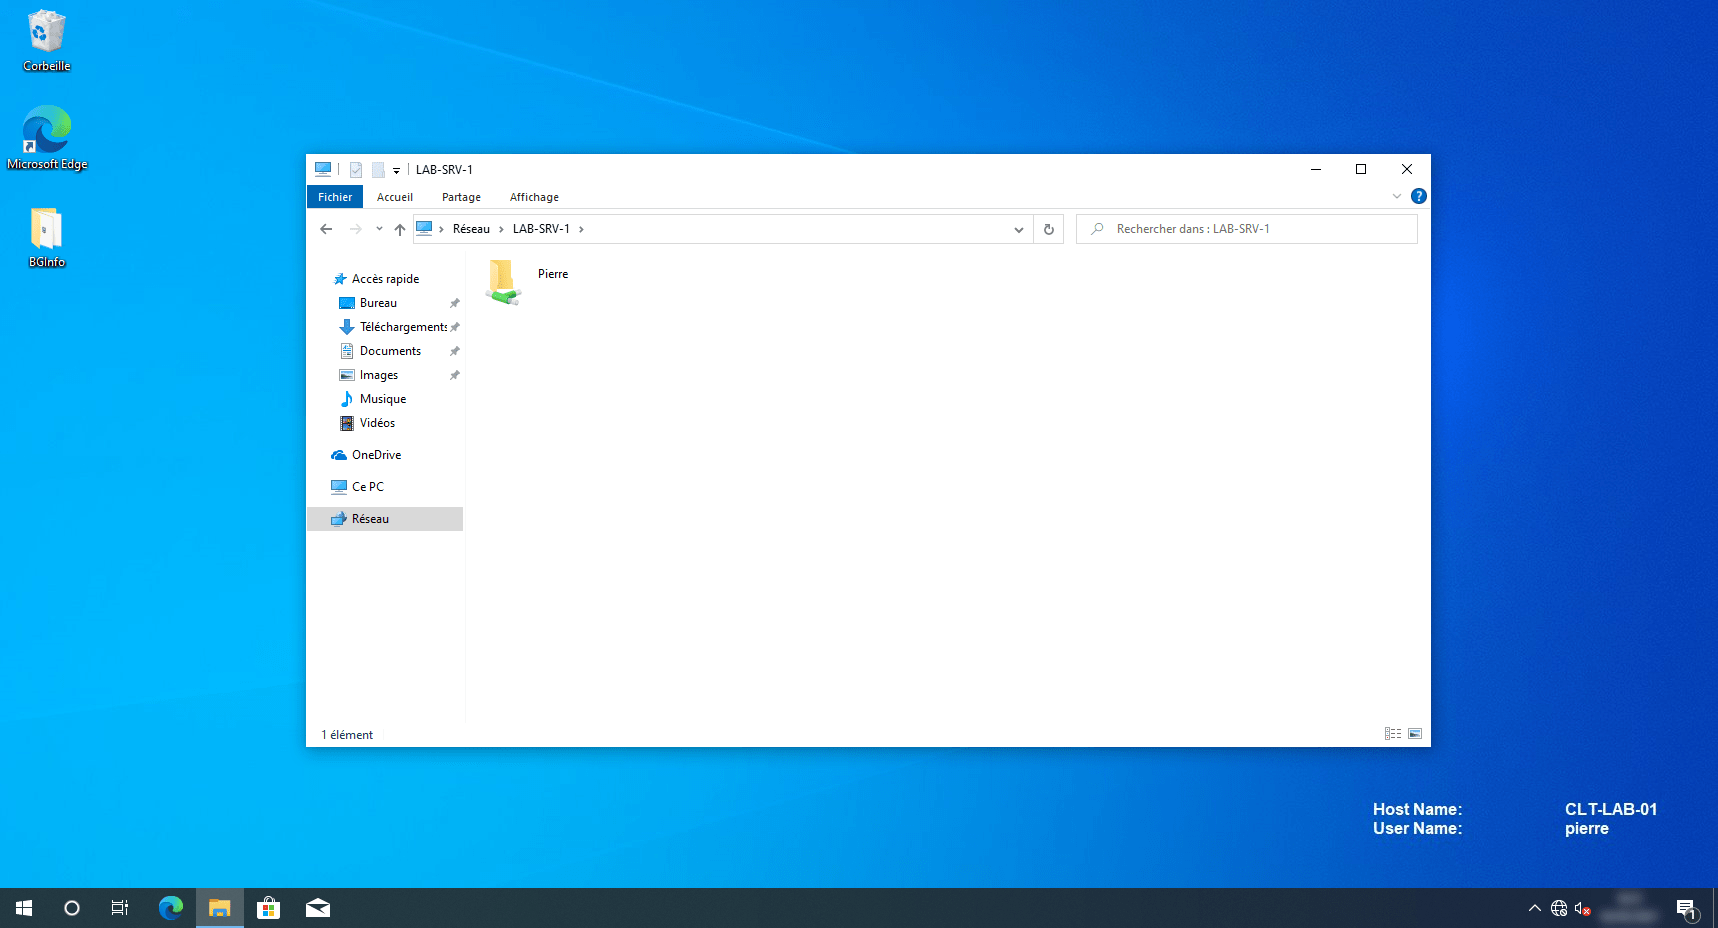
Agora, vou ligar-me ao computador do Pierre, que tem o Windows 10, e aceder à pasta partilhada.
Como se pode ver nas duas imagens abaixo, consigo ver bem a pasta e posso aceder ao seu conteúdo.
A criação de elementos (ou seja, a escrita) também funciona.
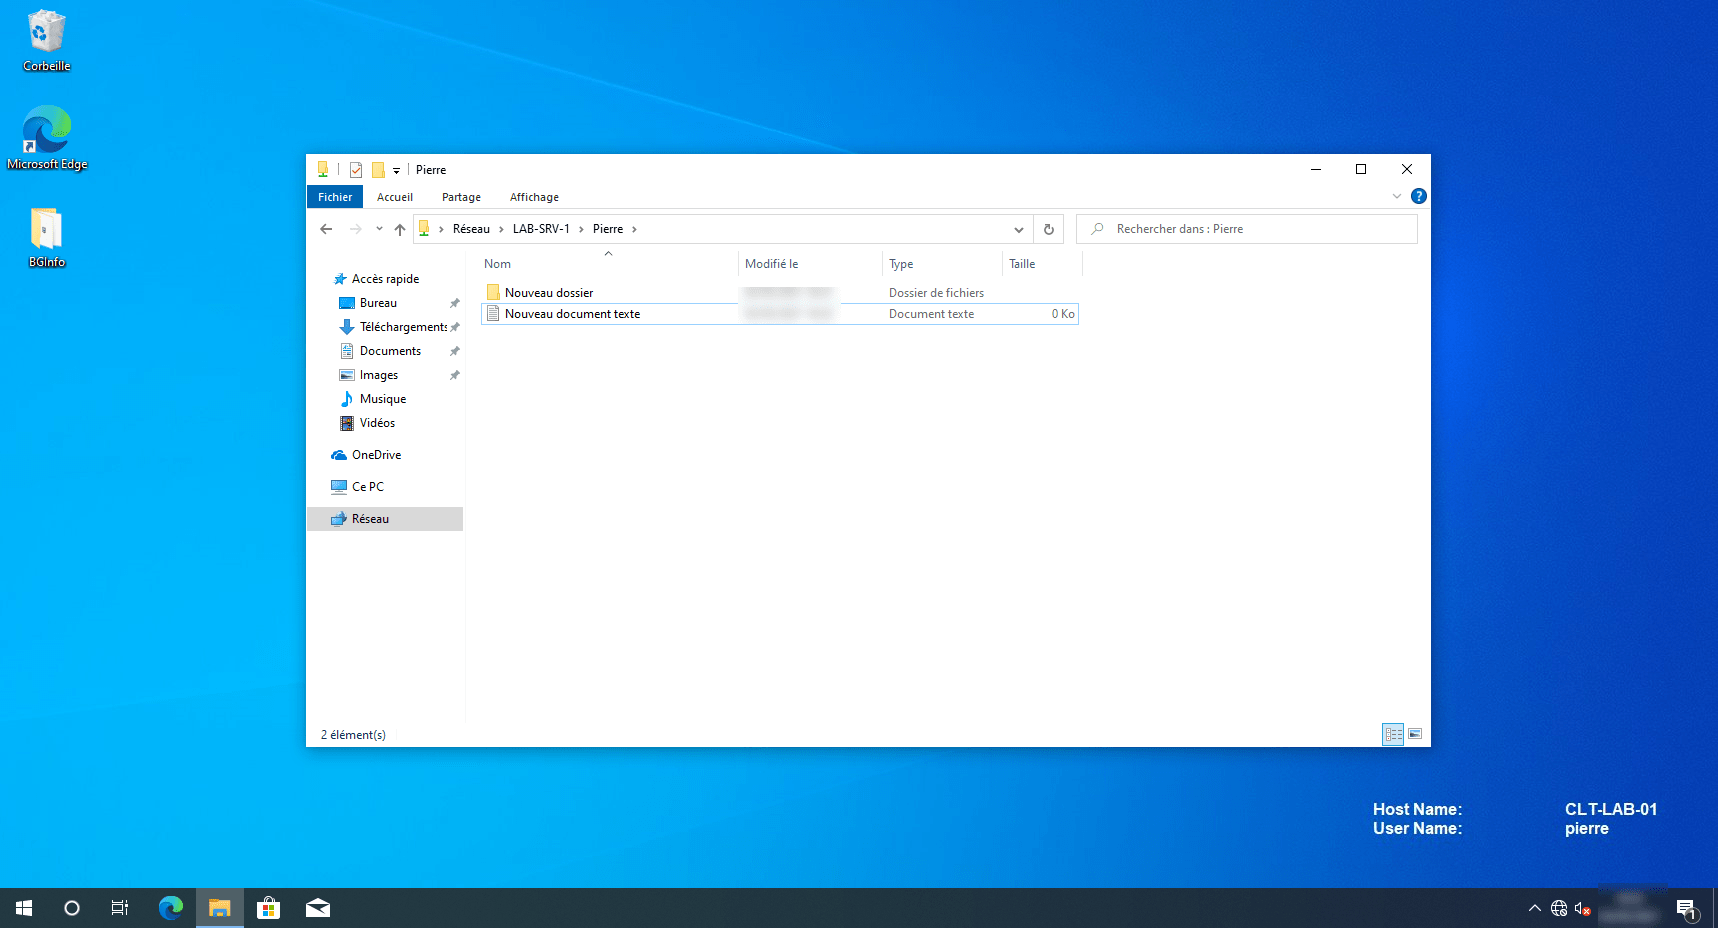
Por enquanto, o comportamento é mesmo o esperado.
Para continuar com o meu exemplo, inicio sessão no servidor com a conta da Maria (para utilizar os direitos NTFS).
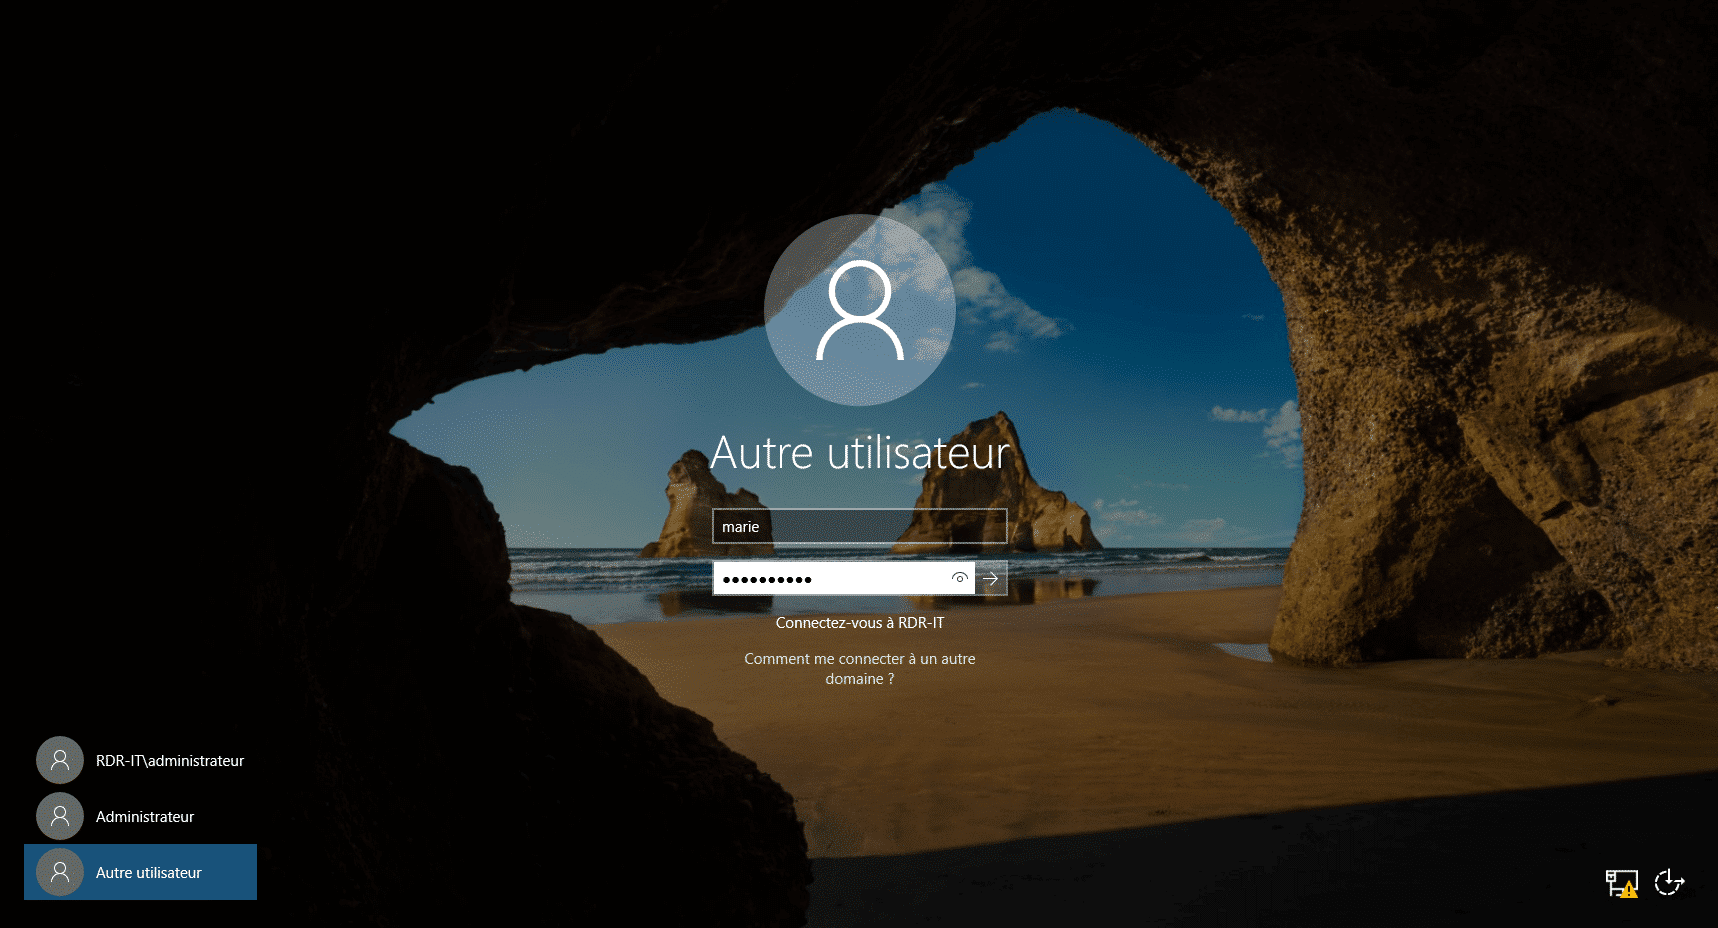
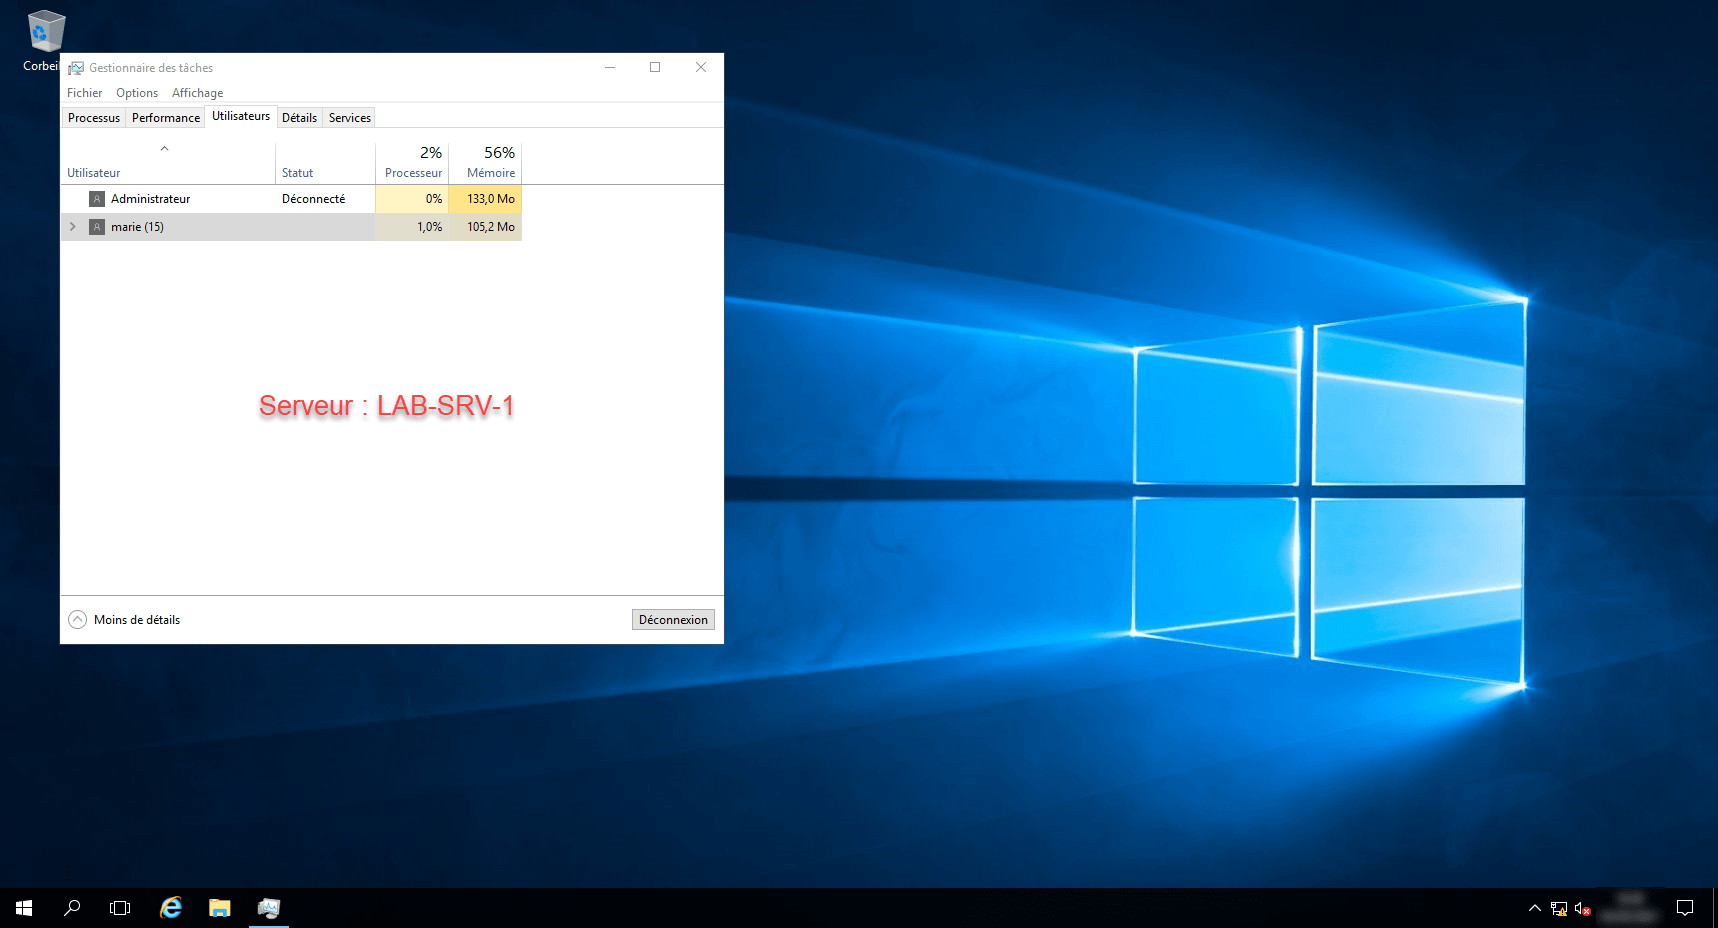
A título informativo, a Marie não é administradora, mas, por predefinição, é possível iniciar sessão num servidor com um utilizador do domínio. (Refiro-me à sessão local através da consola VMware ou Hyper-V; no caso da Área de Trabalho Remota (RDP), essa funcionalidade está bloqueada).
Como se pode ver, consigo aceder à minha pasta «Pierre», na qual foram criados elementos desde a sessão do Pierre no PC com Windows 10.
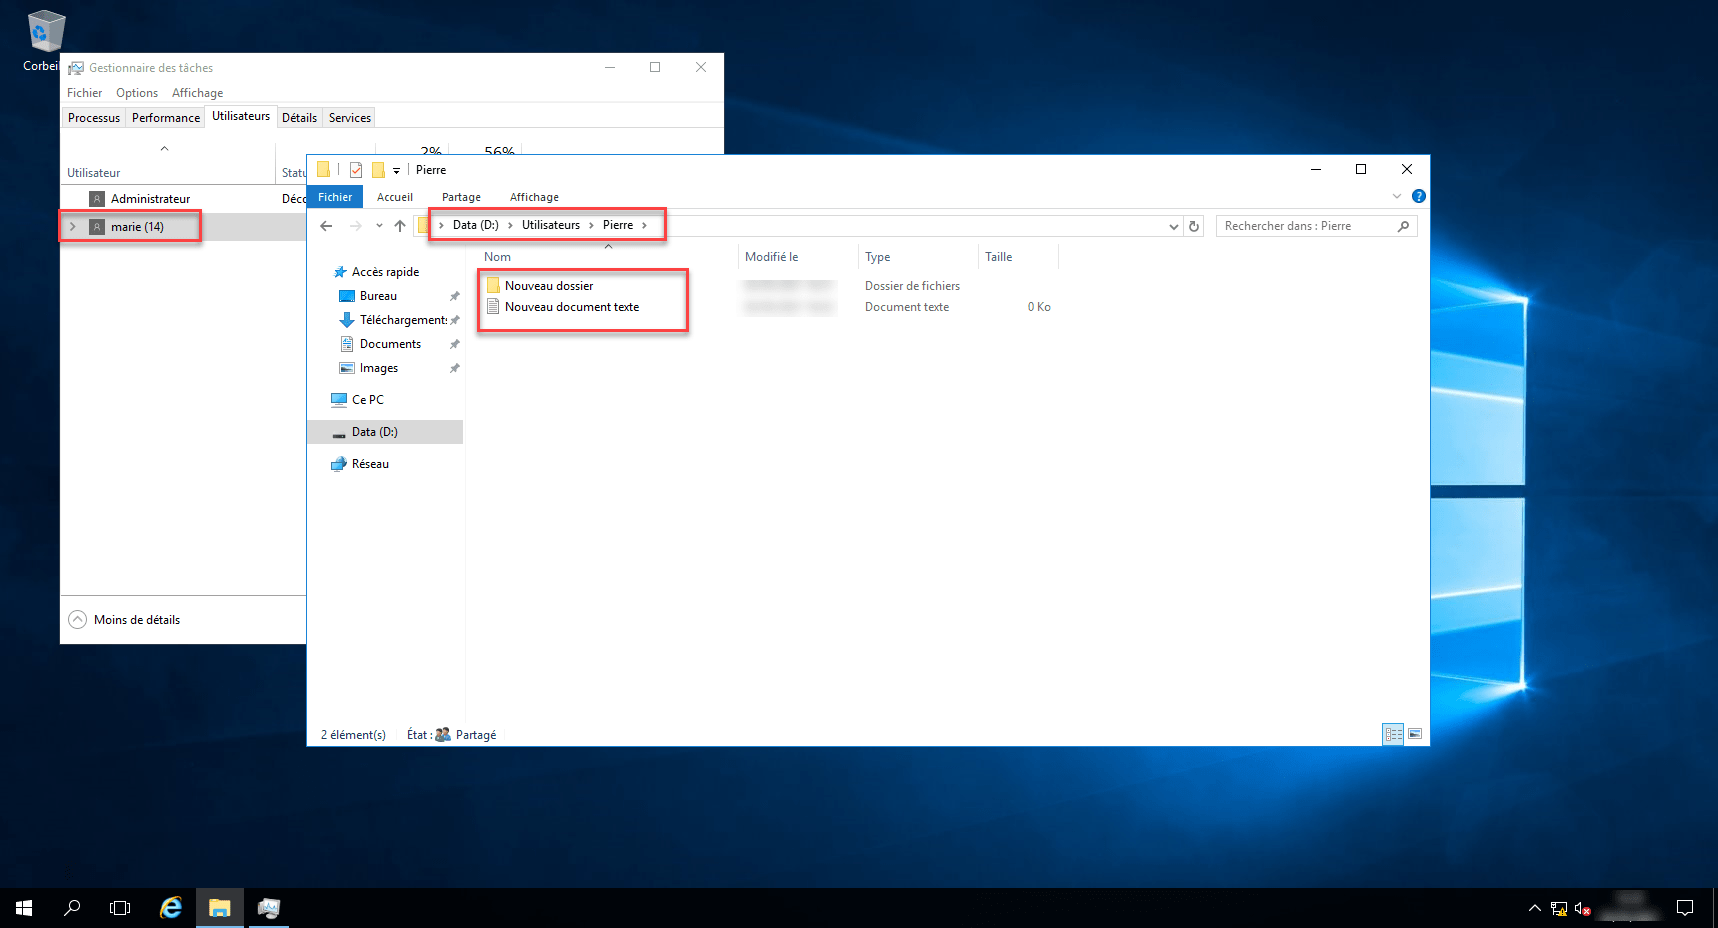
Como se pode ver nas imagens abaixo, a utilizadora Marie pode criar uma pasta (o que significa que tem direitos de escrita).
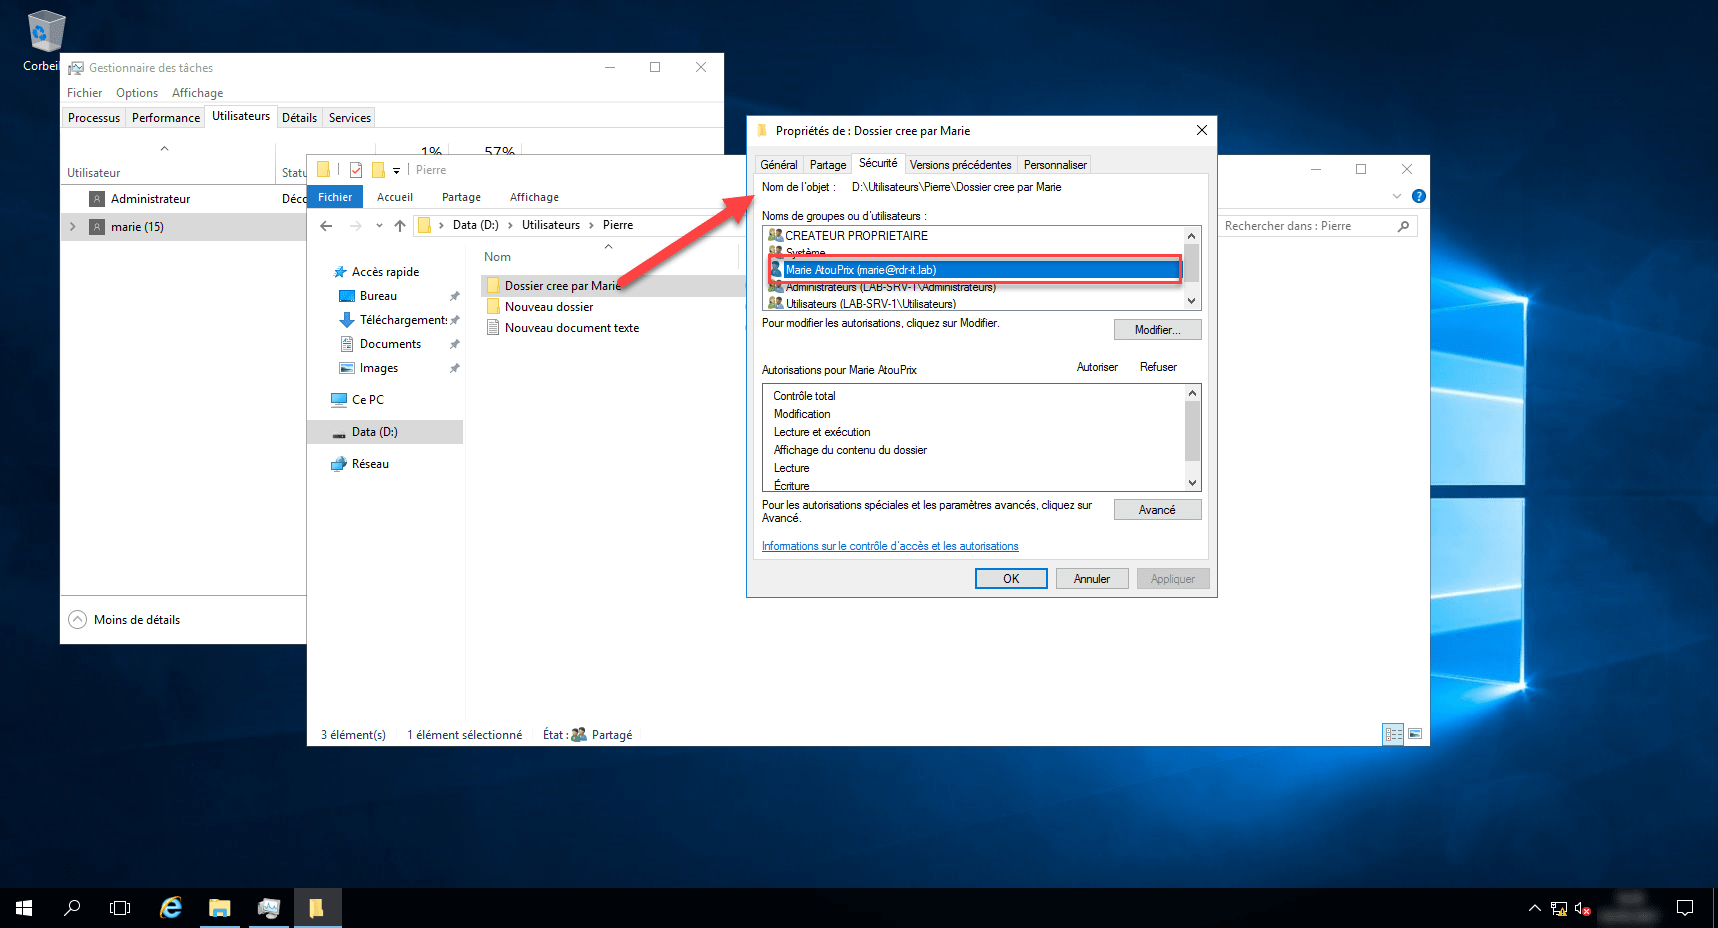
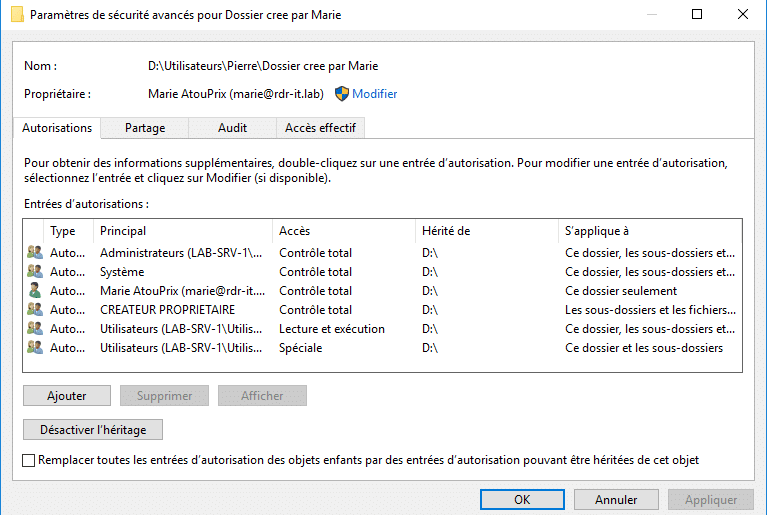
O que acontece se tentarmos, com a Maria (a partir do servidor), aceder à mesma pasta a partir da sua partilha? Se abrir o Explorador e for até ao endereço \\127.0.0.1, consigo encontrar a partilha.
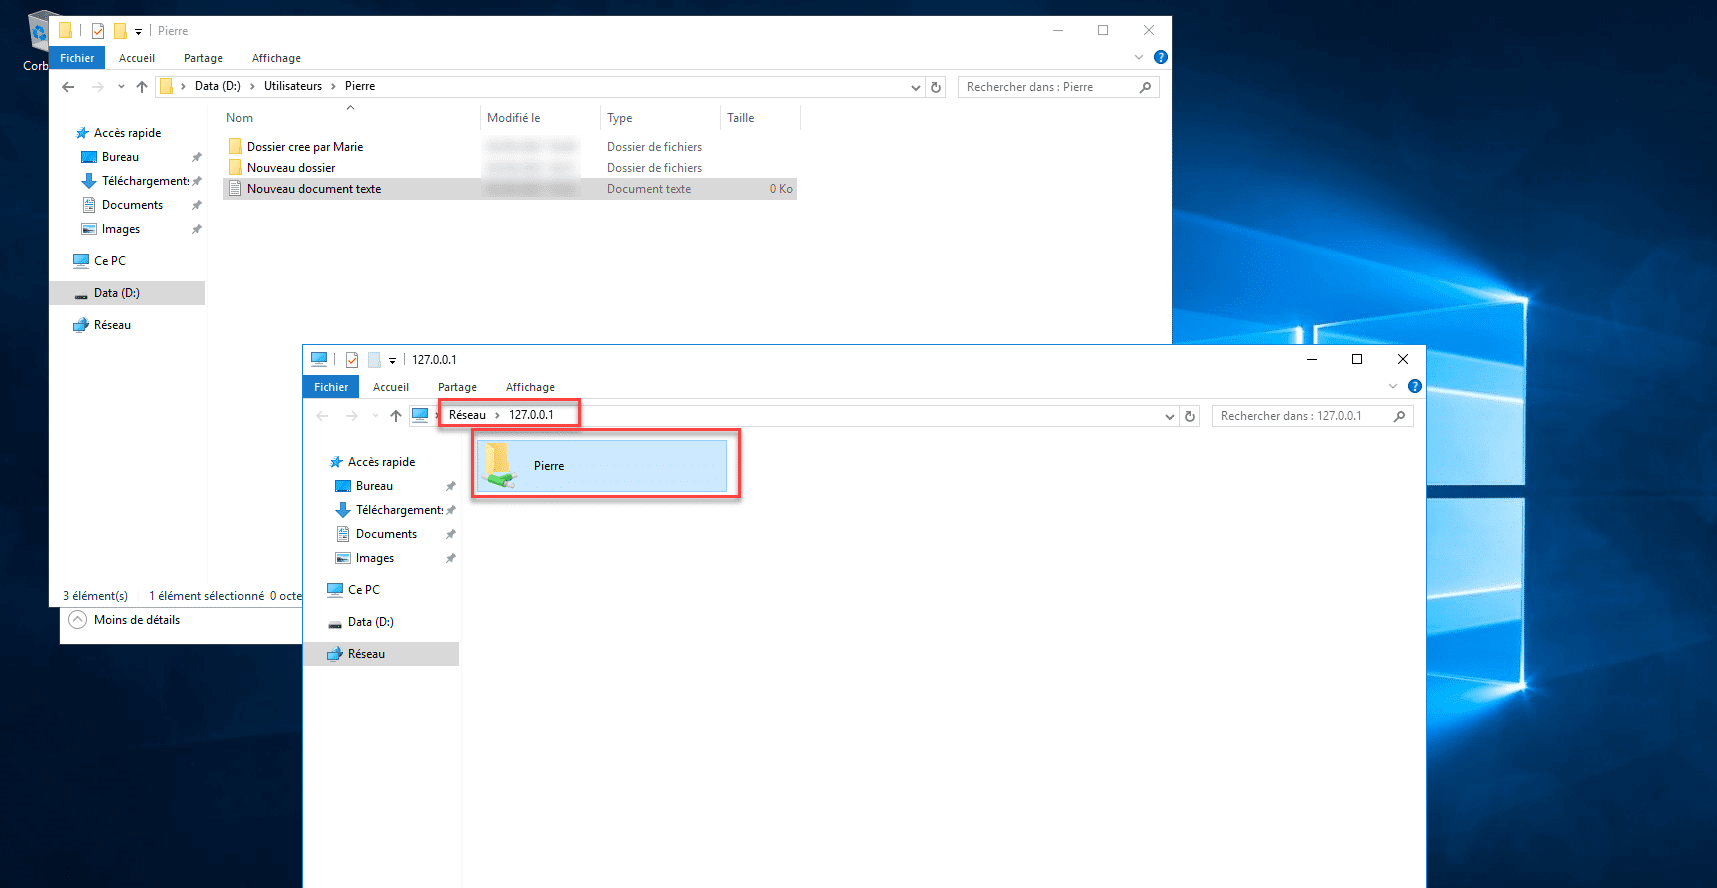
Se tentar aceder, com a conta «Maria», à pasta «Pierre» através do seu caminho UNC, não tenho os direitos necessários.
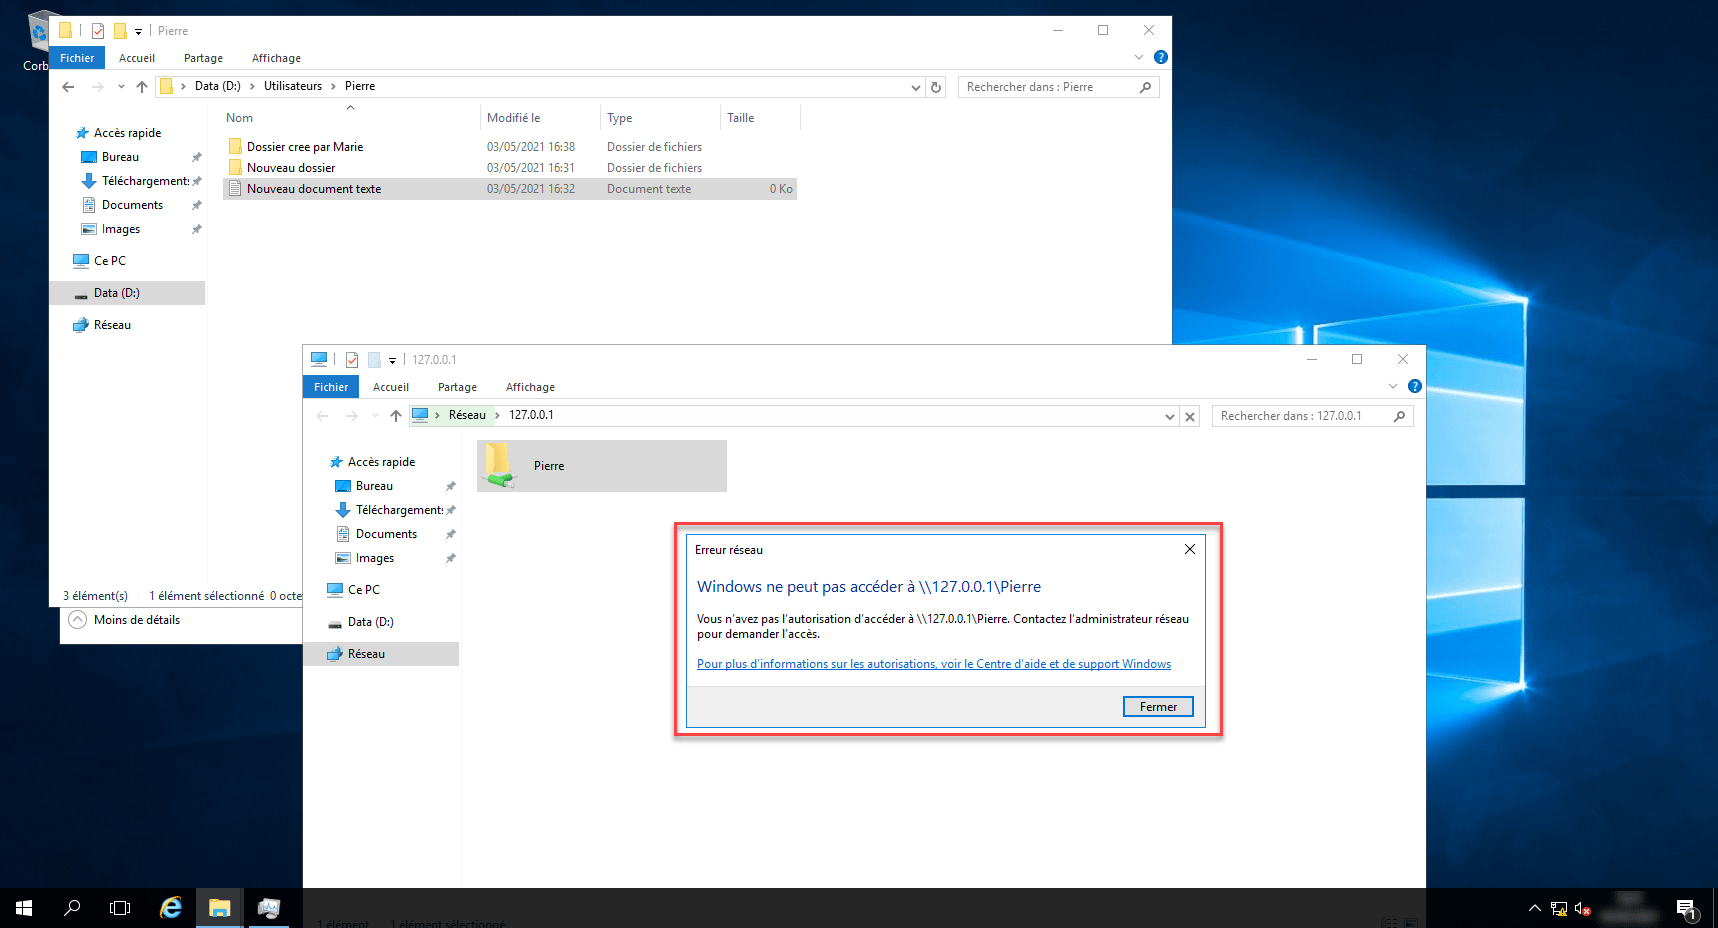
Se olhar para a captura de ecrã, vê-se que, a partir do caminho «local», consigo aceder à pasta, mas não consigo aceder ao seu caminho UNC.
Como os direitos SMB são mais restritivos, não consigo, com a conta «Maria», aceder à pasta «Pierre», mas consigo fazê-lo localmente…
Cenário 2: A pasta «Pierre» é partilhada com direitos SMB apenas para o utilizador (Pierre) e os direitos NTFS são alterados para autorizar apenas a Marie.
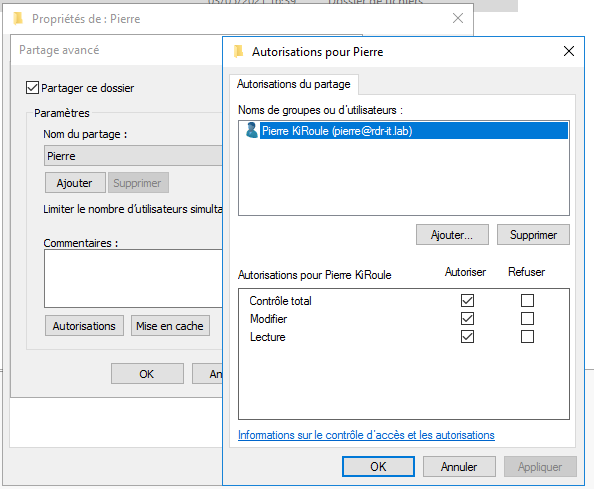
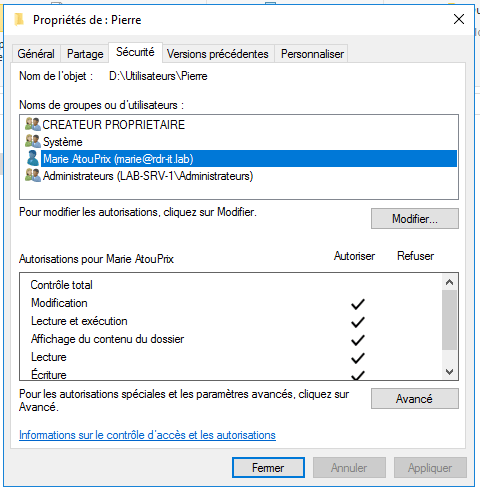
Desde o Windows 10, com o Pierre, já não consigo aceder à pasta partilhada, apesar de esta conceder controlo total ao Pierre; os direitos NTFS estão mais restritivos, e apenas a Marie tem direitos sobre ela (o grupo «Utilizadores» foi eliminado e este grupo inclui o grupo de utilizadores do domínio).
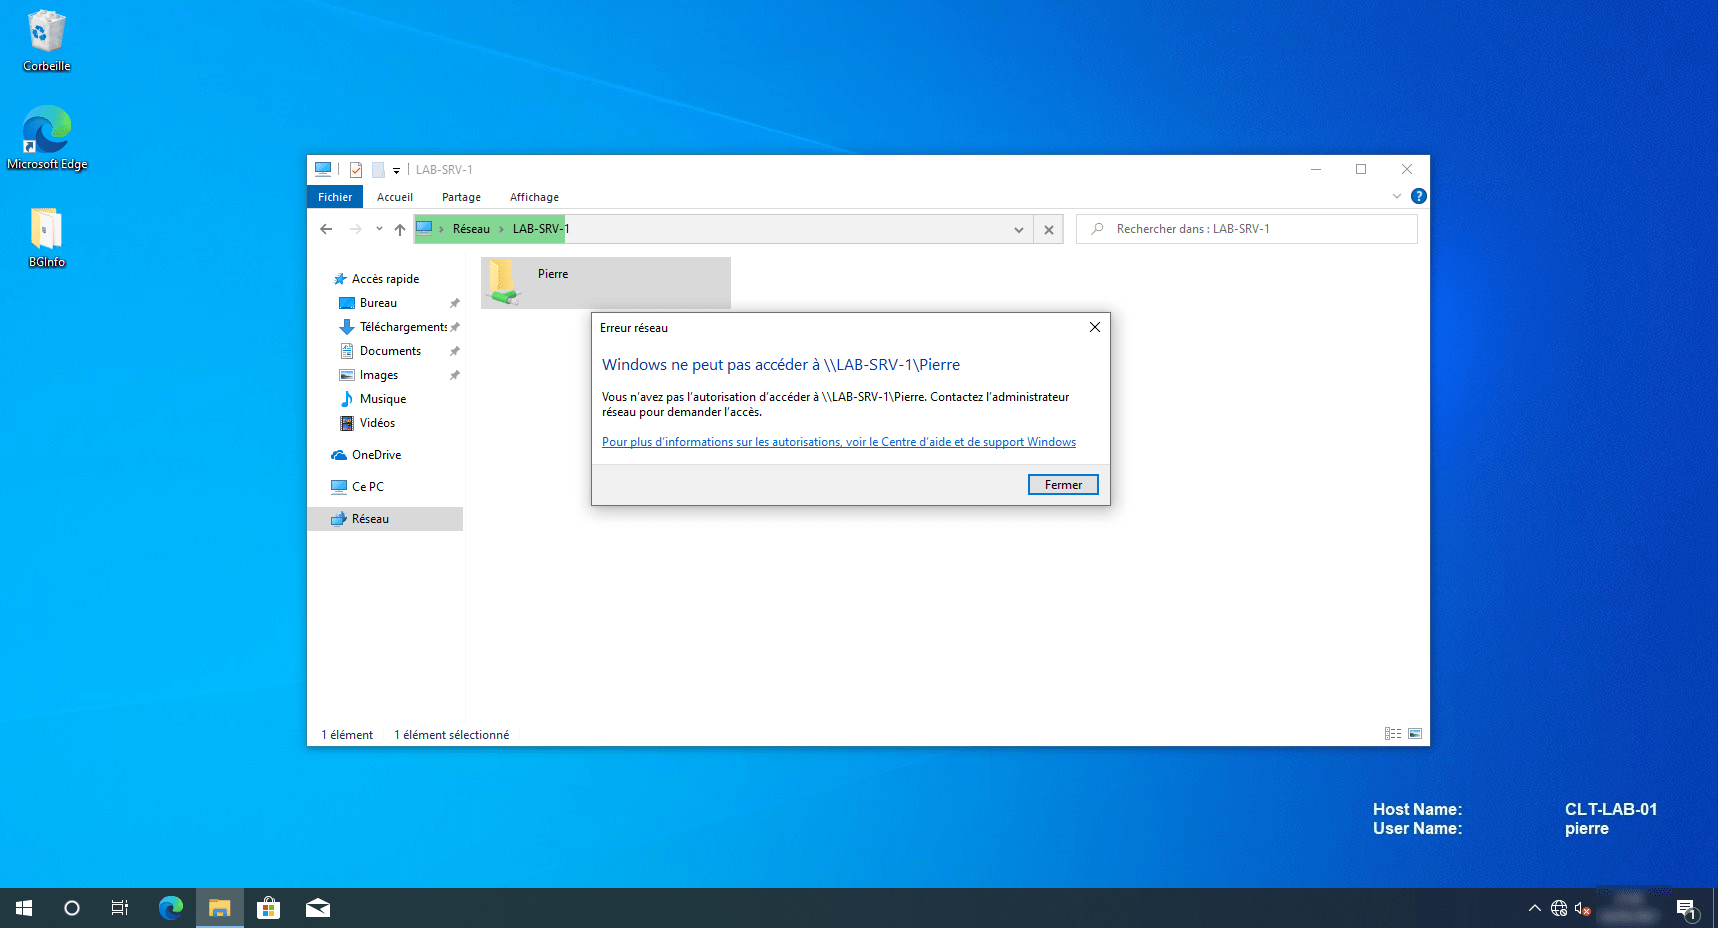
Desde o Windows 10, com a Marie, não consigo aceder à pasta Pierre, apesar dos direitos NTFS, porque os direitos SMB não me concedem explicitamente acesso a essa pasta.
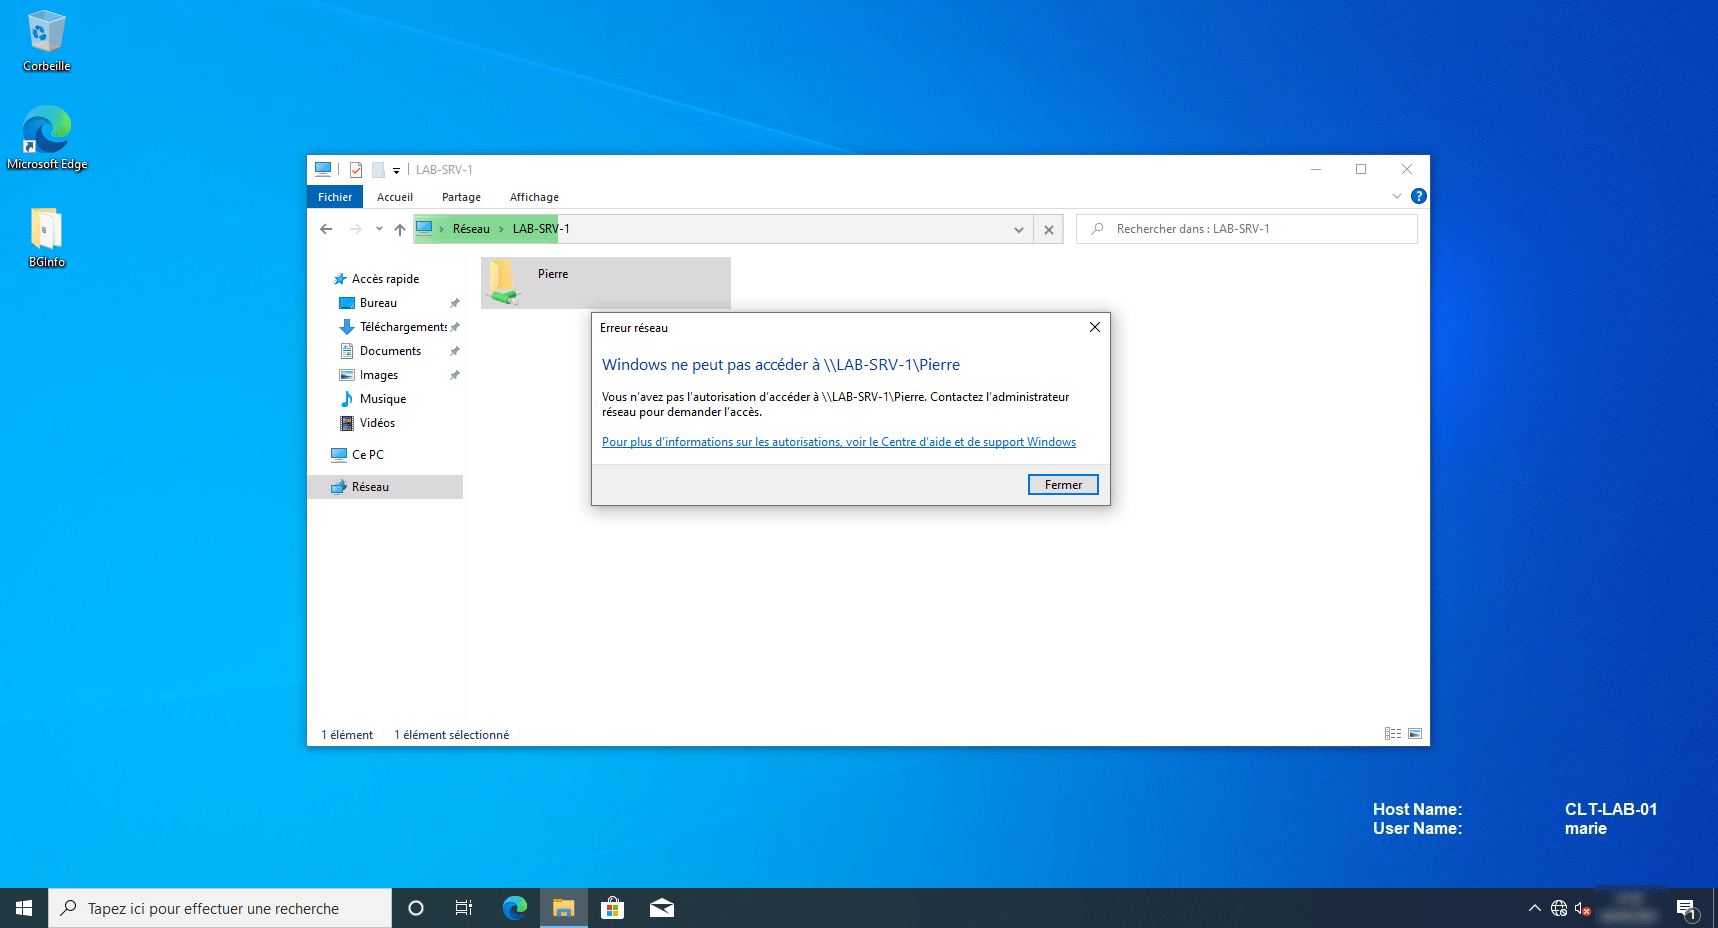
Neste cenário, não vou repetir a demonstração local no servidor; a Marie acede à pasta, uma vez que os direitos NTFS lhe permitem fazê-lo.
Cenário 3: A pasta «Pierre» é partilhada com os direitos SMB «padrão» (todos com direitos de edição/leitura) e direitos NTFS explícitos para o Pierre.
Se se limitar a conceder direitos de leitura no SMB (partilha), não será possível efetuar alterações, nem mesmo para o Pierre, uma vez que são aplicadas as autorizações mais restritivas.
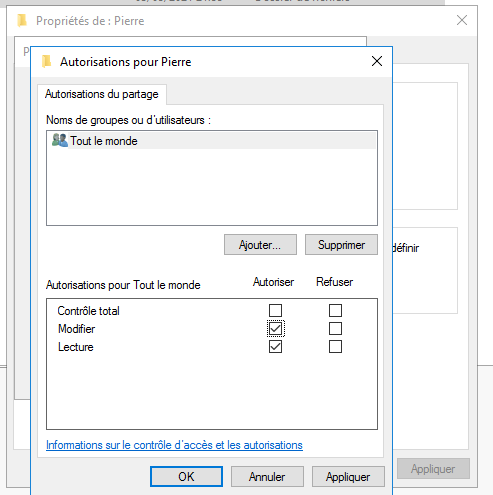
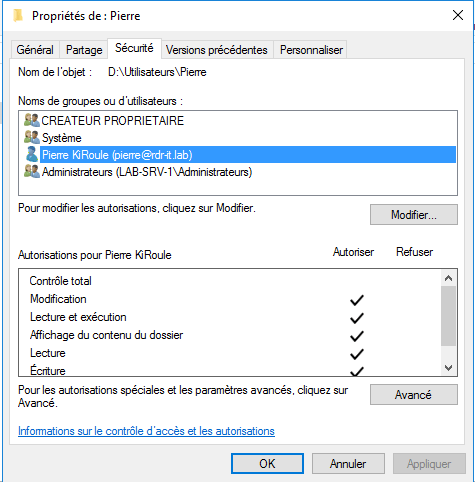
A partir de um computador com a sessão do Pierre, é possível aceder à pasta e também criar elementos.
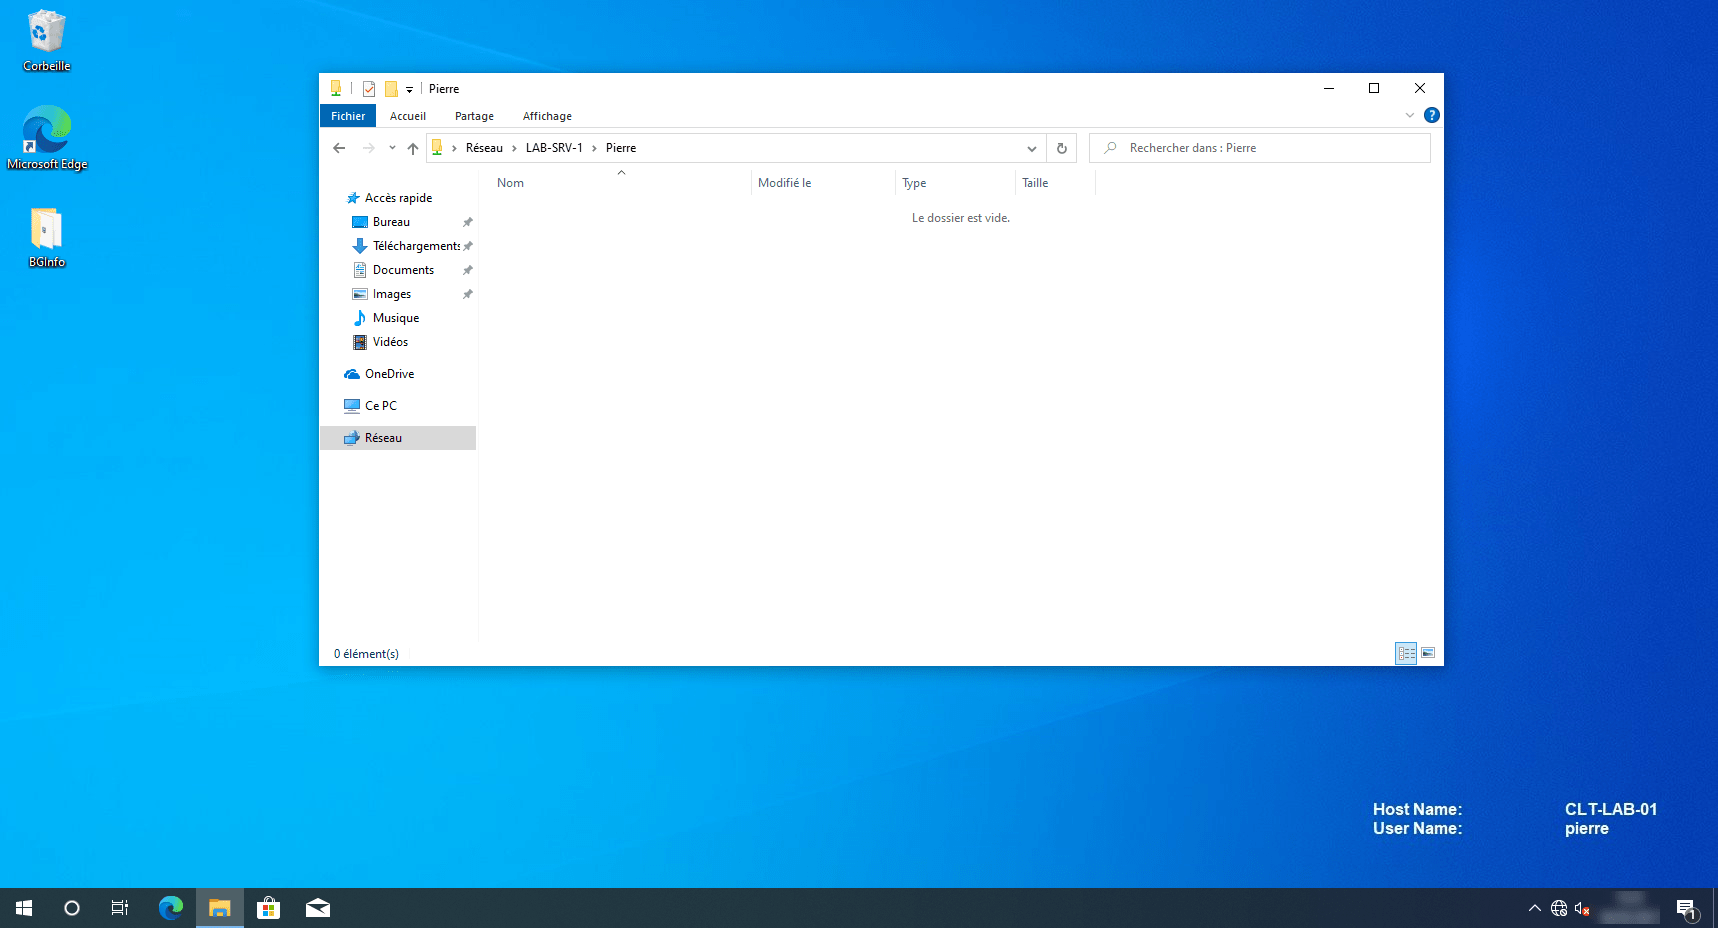
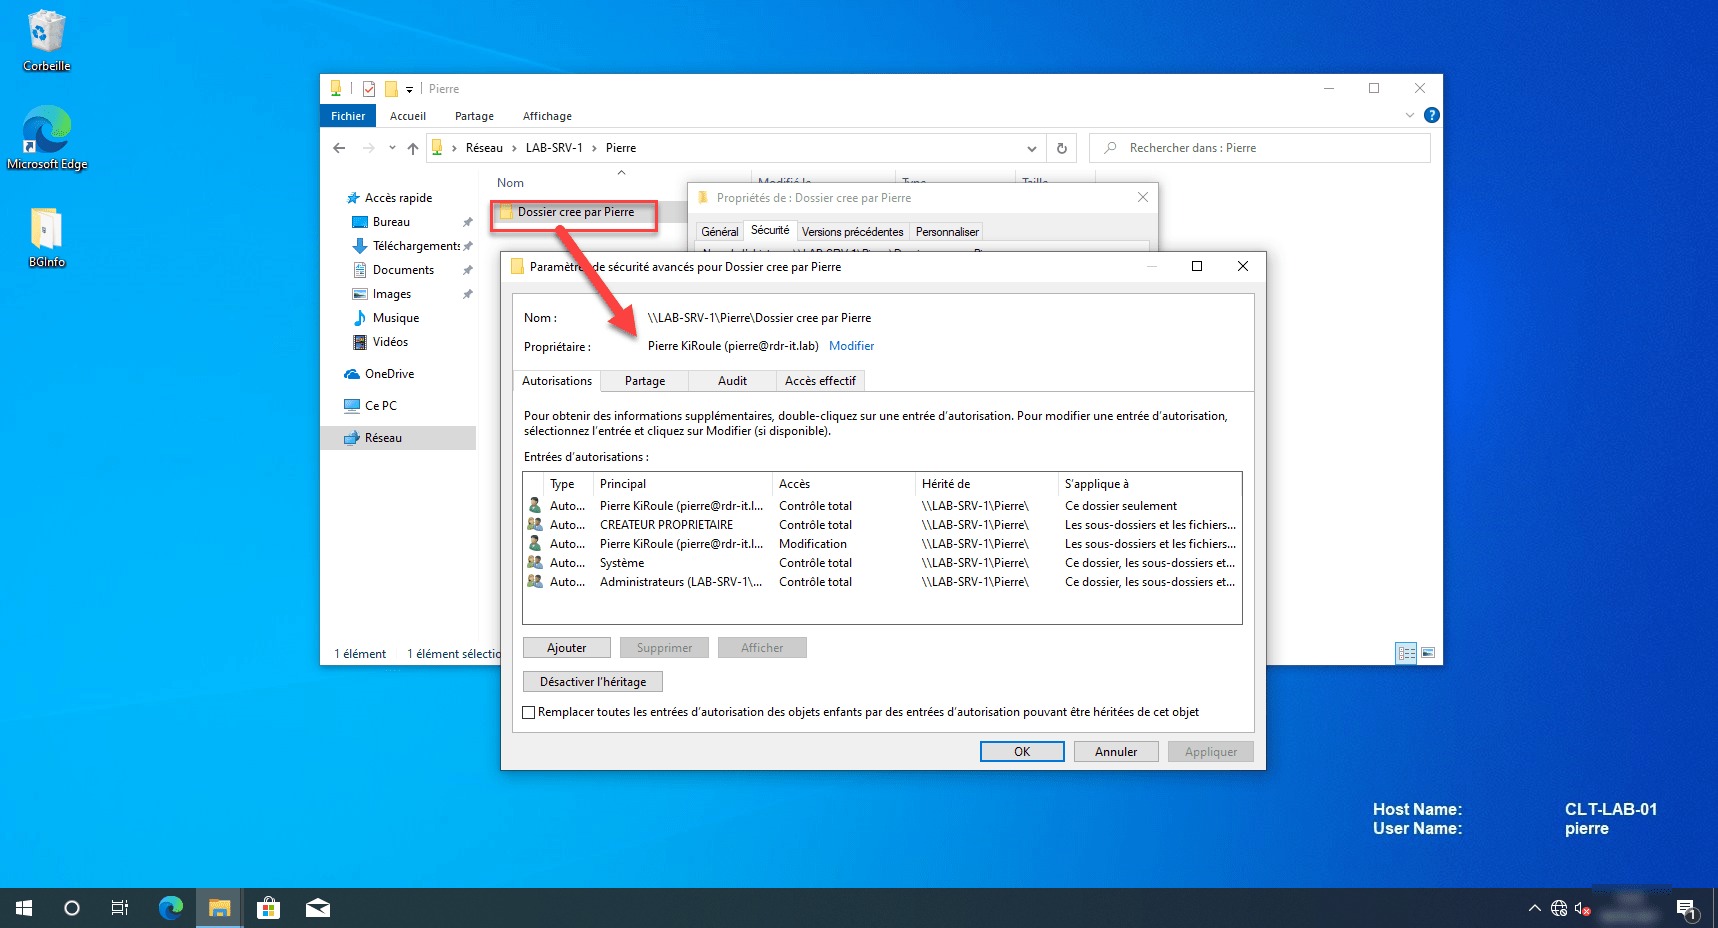
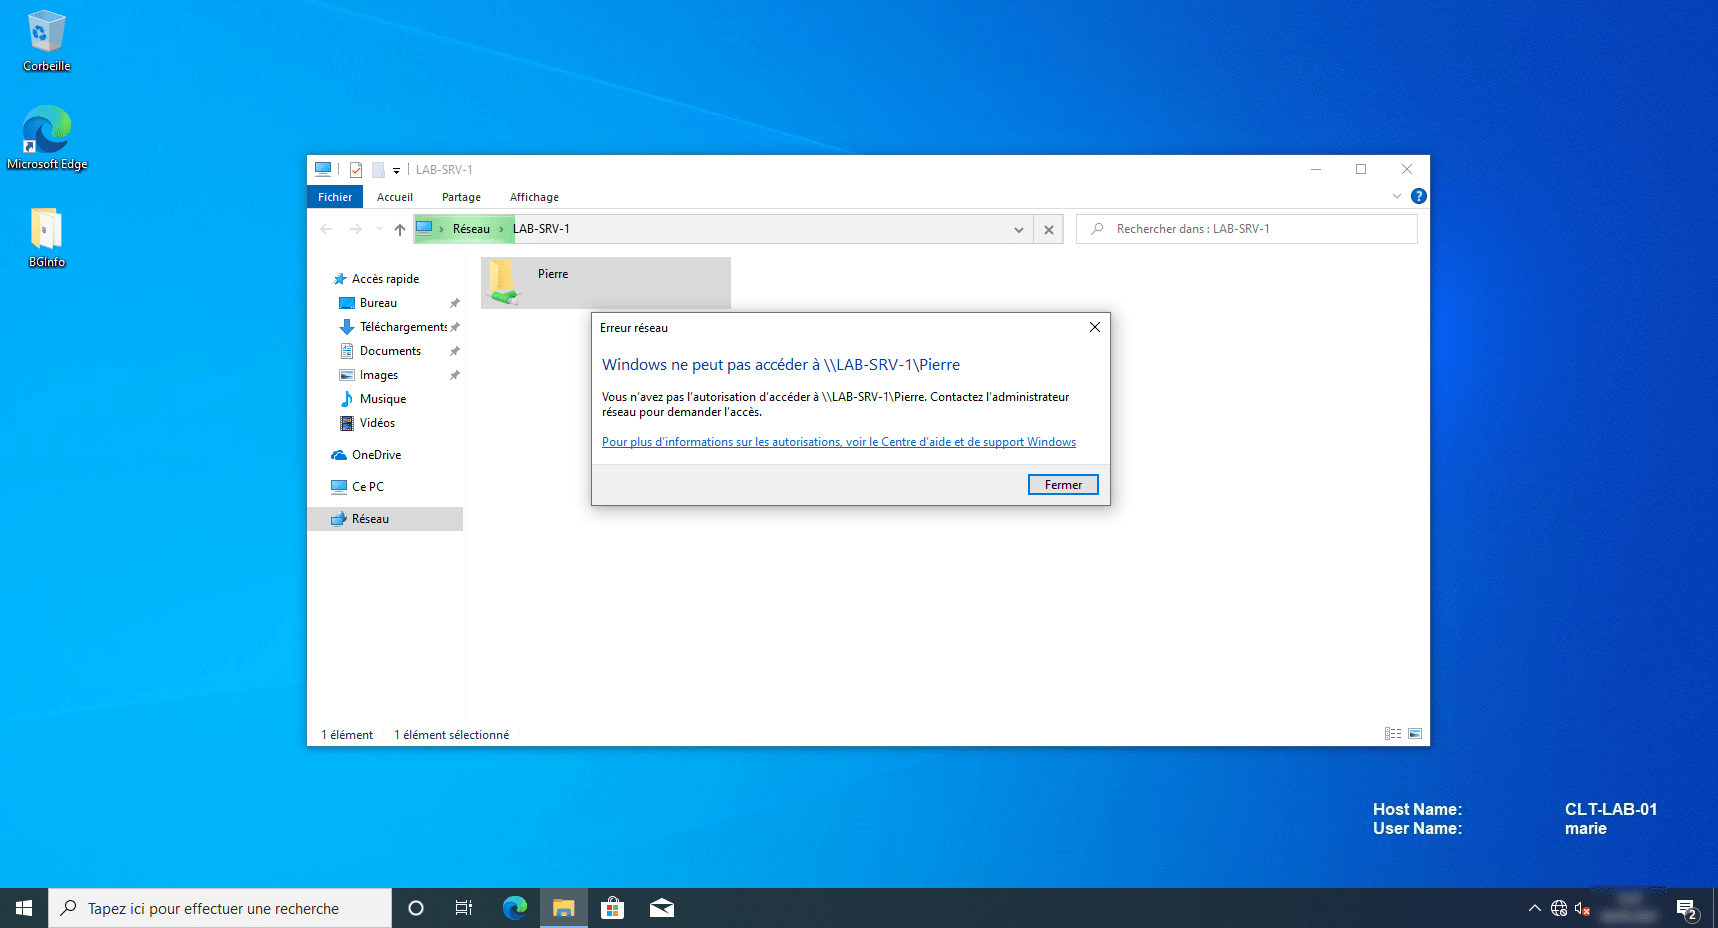
Desde que a sessão da Marie foi aberta no cliente Windows 10, não consigo aceder à pasta partilhada do Pierre.
Desde que a sessão da Marie ficou aberta no servidor Windows, não consigo aceder à pasta local do Pierre.
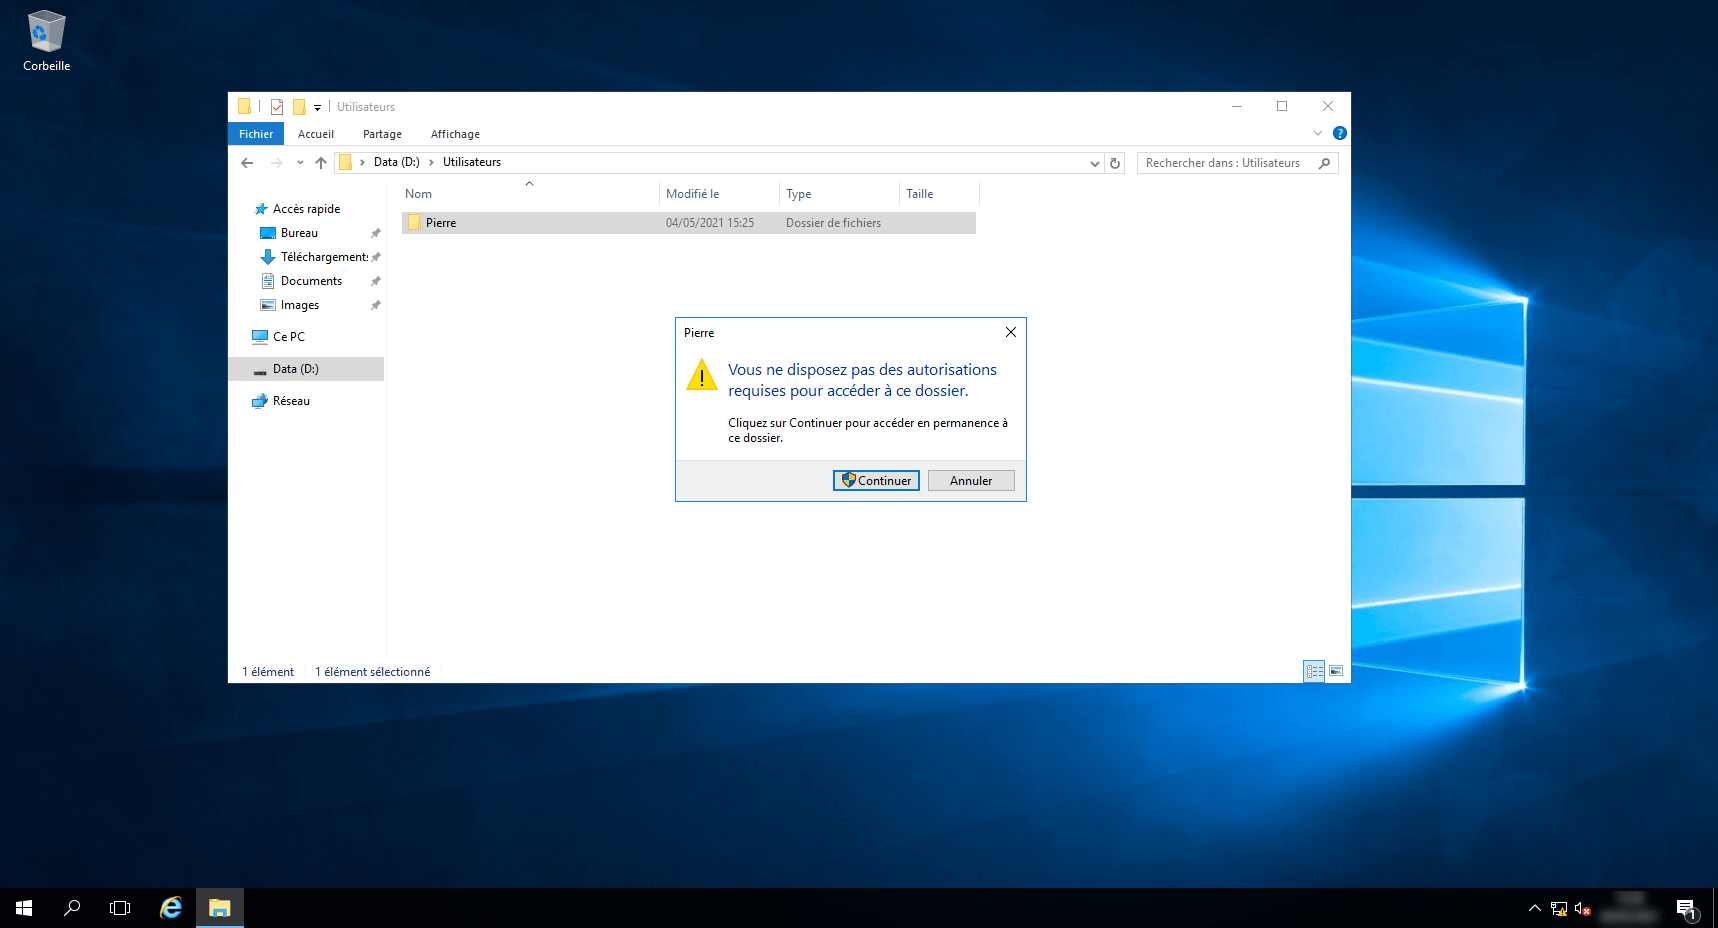
Através desta demonstração, pudemos constatar que são aplicados os direitos mais restritivos; voltando à gestão dos direitos de partilha / NTFS: se os direitos NTFS estiverem bem configurados, não há qualquer problema em conceder direitos de partilha a todos; no entanto, para evitar qualquer risco de conflito, é mais prático gerir esses direitos ao nível do NTFS.
Ainda aqui estás? Tens coragem… vamos passar à próxima parte.
Conhecer os diferentes tipos de grupos do Active Directory
Quando abordar de facto o AGDLP/AGUDLP, irei falar sobre os diferentes grupos do Active Directory; é importante conhecer o âmbito de cada grupo e os diferentes elementos que estes podem conter.
Para saber mais sobre os grupos: Grupos do Active Directory - RDR-IT Academy
Ter uma convenção de nomenclatura para os objetos do Active Directory
Esta parte é igualmente importante para que todos os membros do SI utilizem a mesma nomenclatura para os grupos e também para que, ao olhar para um objeto, se saiba para que serve, nomeadamente no que diz respeito aos grupos, a fim de saber se pode ser utilizado num recurso (neste caso, uma pasta partilhada).
Não vou dar-vos conselhos sobre este assunto, pois cada organização é diferente.
Para este artigo, eis o que vou utilizar:
- GG_XXXXX: grupo global que irá conter os utilizadores do departamento
- GL_XXXXX_YY: grupo local que será atribuído aos recursos, em que YY corresponderá ao direito RO (Só Leitura) / RW (Leitura e Escrita)
AGDLP / AGUDLP: as boas práticas na gestão de direitos
Podemos abordar o tema principal do artigo: a gestão de permissões com AGDLP (Conta, Global, Domínio Local, Permissão) / AGUDLP (Conta, Universal, Global, Domínio Local, Permissão).
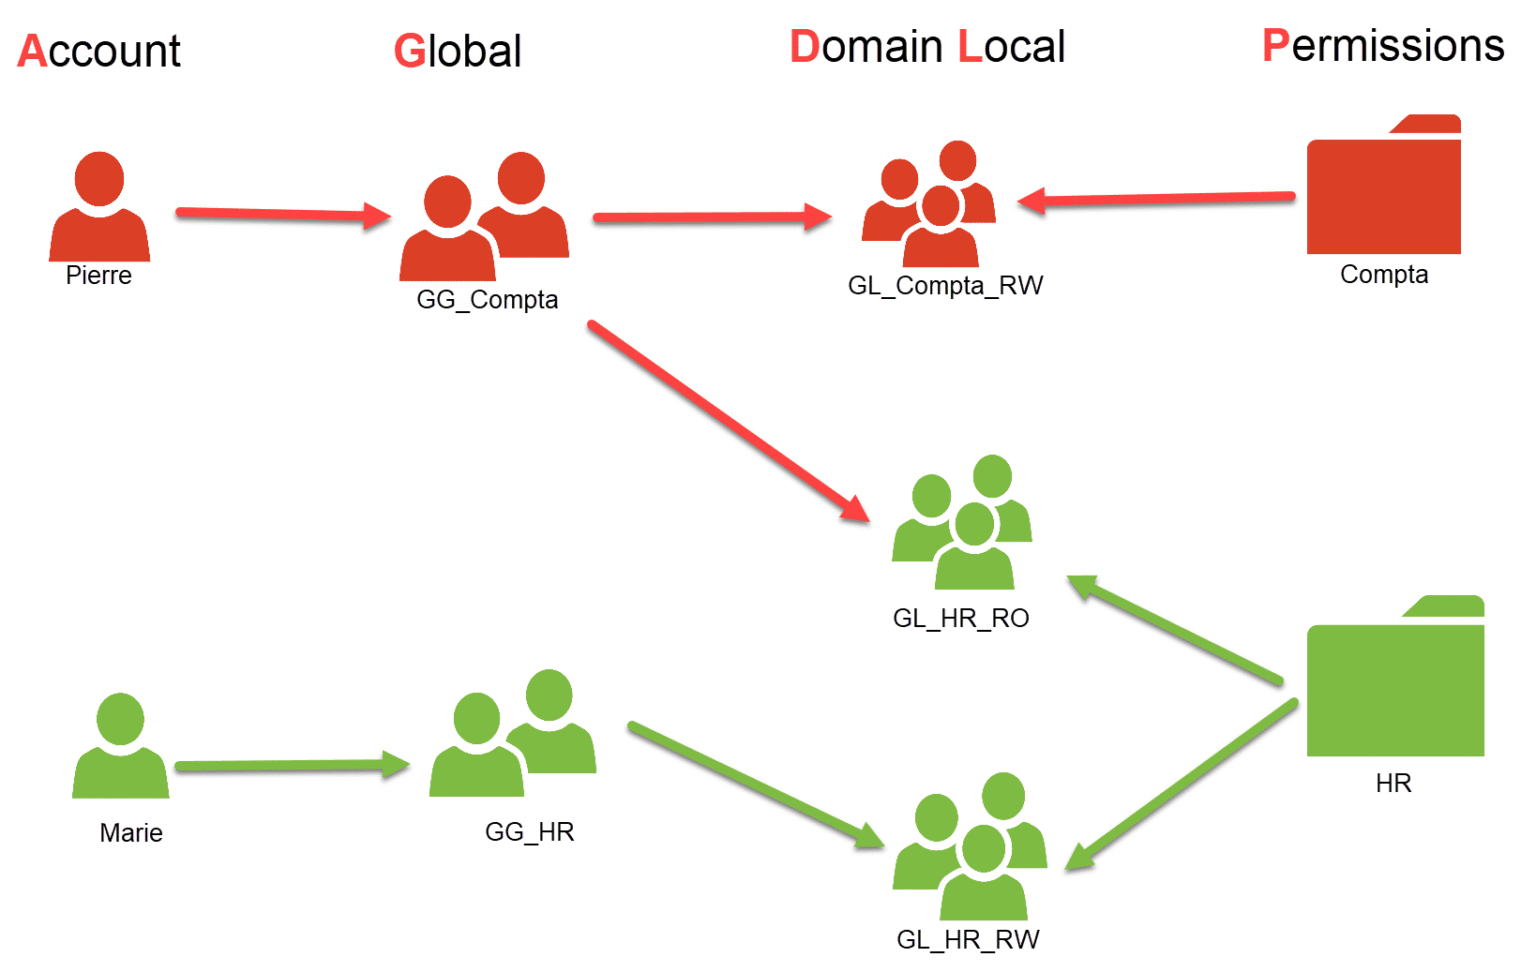
Para facilitar a compreensão, vamos começar com um diagrama e, a seguir, explico-vos:
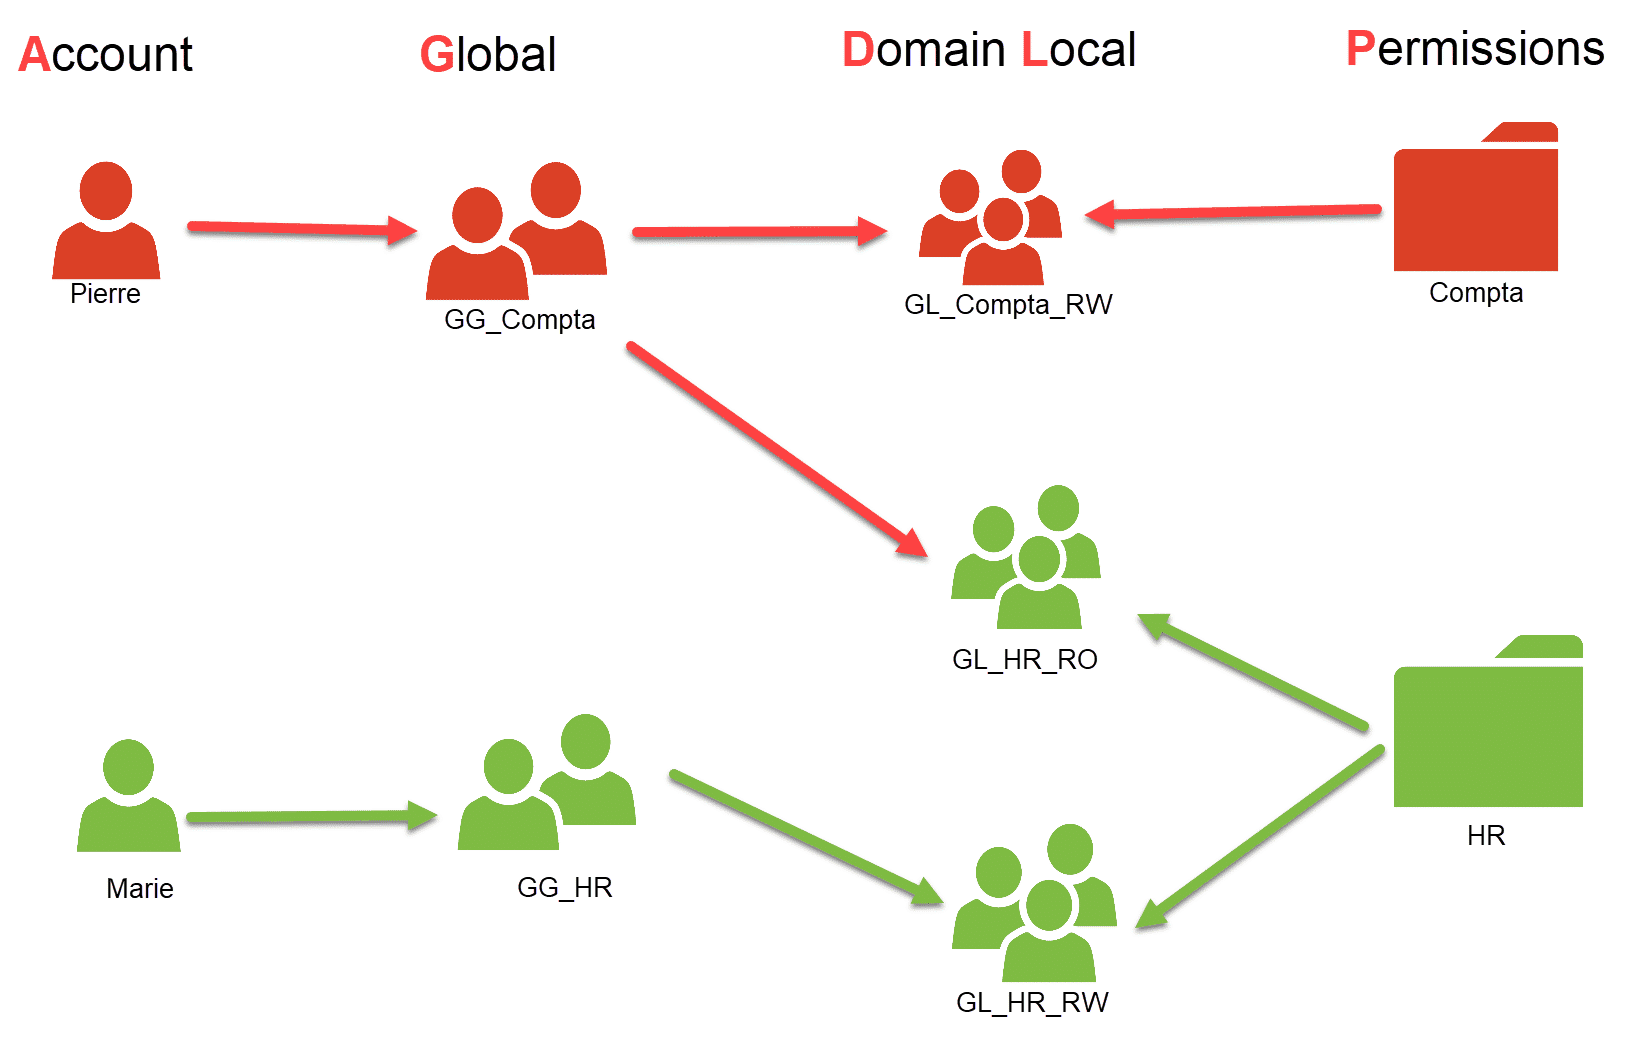
Como podem ver, «jogamos às bonecas russas» para gerir as permissões de acesso aos recursos.
Se tomarmos o exemplo do Pierre, que trabalha no departamento de Contabilidade, ele faz parte do grupo global GG_Compta; este grupo é membro dos grupos locais GL_Compta_RW e GL_HR_RO, que são utilizados para conceder permissões de acesso às pastas «Contabilidade» em modo de leitura/escrita e à pasta «RH» em modo de leitura apenas.
Em resumo, o Pierre pode escrever na pasta «Contabilidade» e aceder à pasta «RH» em modo de leitura.
Por que se utiliza um grupo de domínio local em vez de um grupo global? Num ambiente «simples» do Active Directory, não há qualquer impacto na utilização de um ou de outro grupo, mas isso torna-se importante quando existem relações de aprovação. O grupo global pode ser utilizado em todos os domínios da floresta e nos domínios aprovados para definir permissões, o que pode criar uma «falha de segurança», enquanto o grupo de domínio local só pode ser utilizado em recursos do seu próprio domínio.
Vou agora mostrar-vos, na prática, como é que isto funciona num servidor.
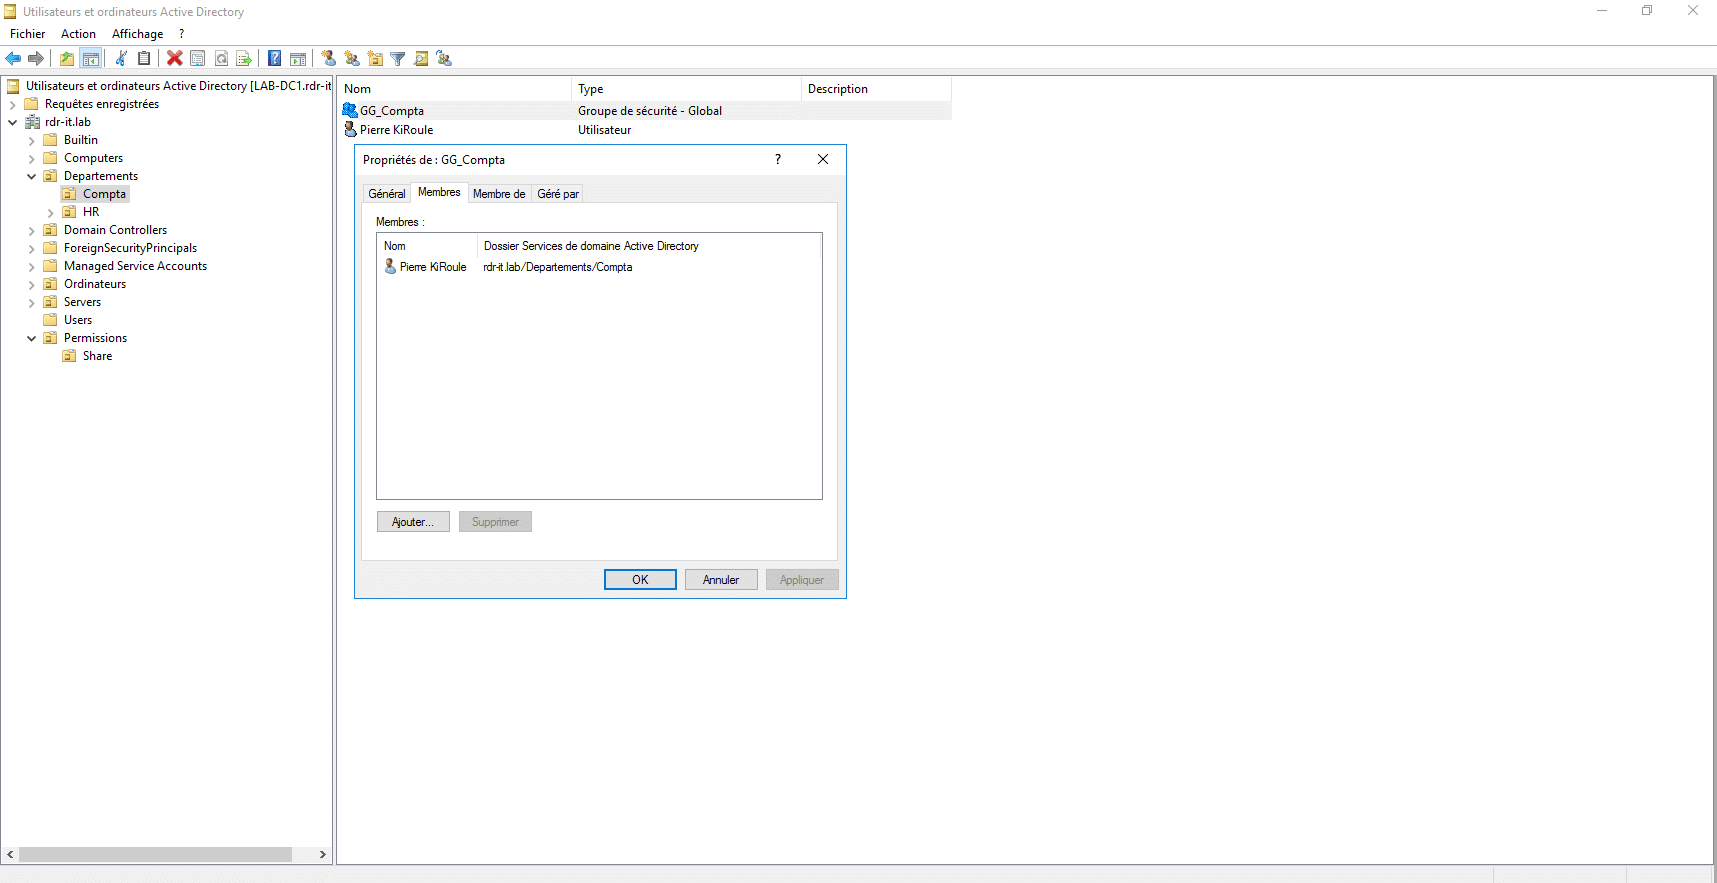
Na imagem abaixo, é possível ver o grupo Global GG_Compta, do qual o Pierre faz parte.
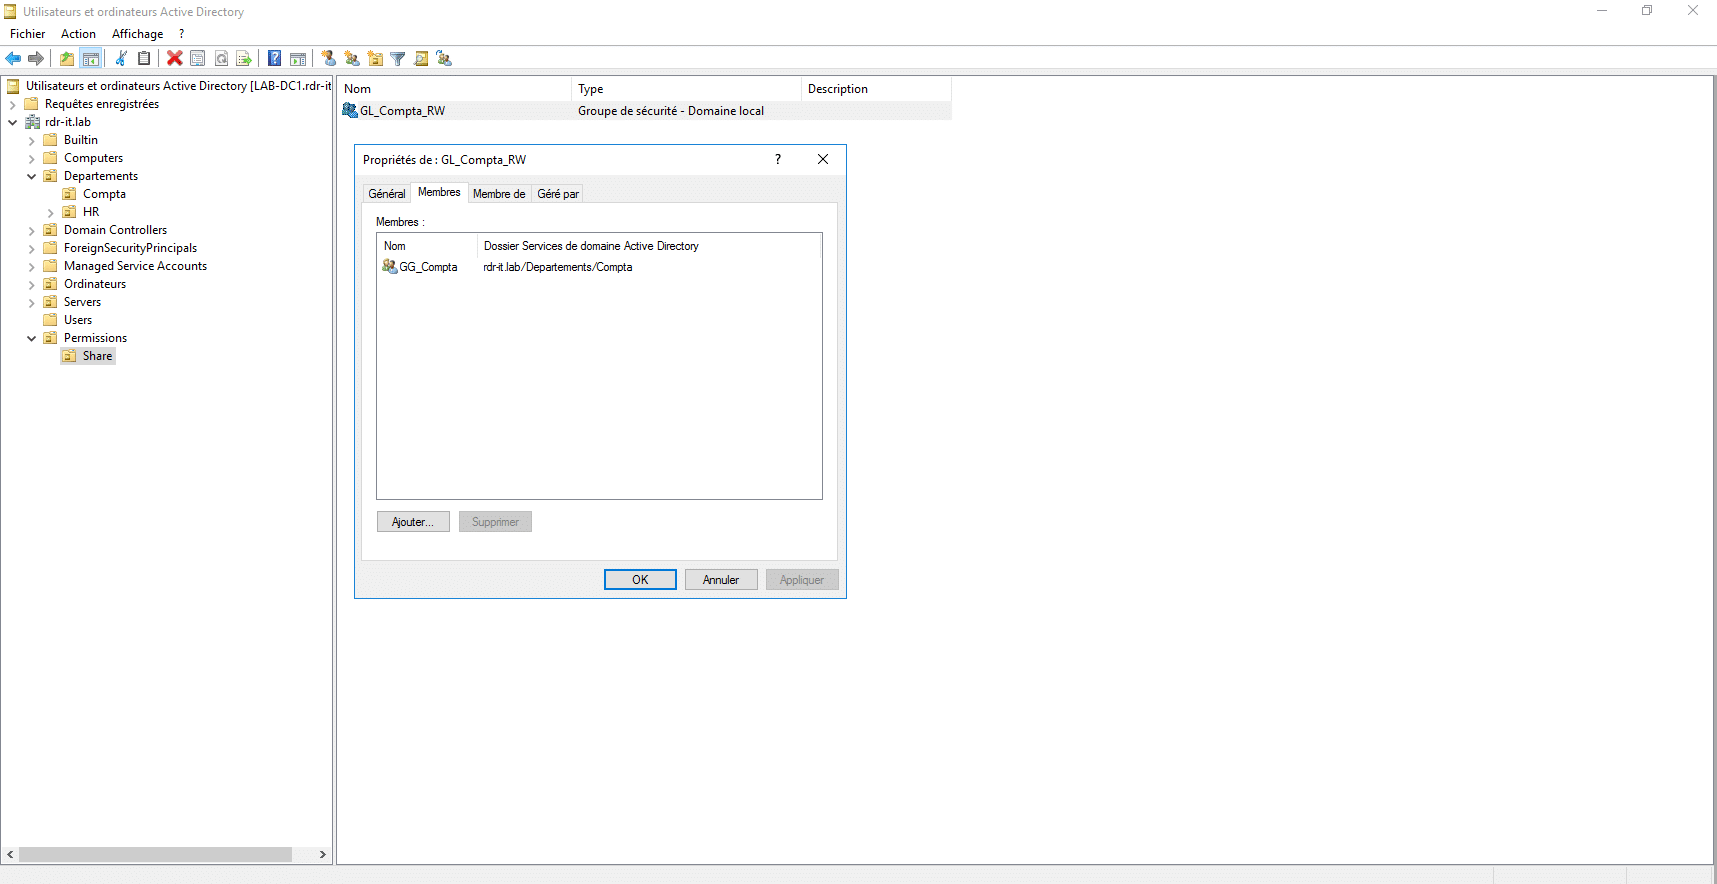
Abaixo encontra-se o grupo local GG_Compta_RW, que vamos utilizar para os direitos NTFS; adicionei o grupo GG_Compta como membro.
Agora, é preciso configurar corretamente os direitos NTFS
No servidor de ficheiros, tenho uma pasta «Departamentos» que está partilhada com direitos SMB para todos em leitura/escrita e direitos NTFS por predefinição. Esta pasta irá conter as diferentes pastas de trabalho dos vários departamentos da empresa.
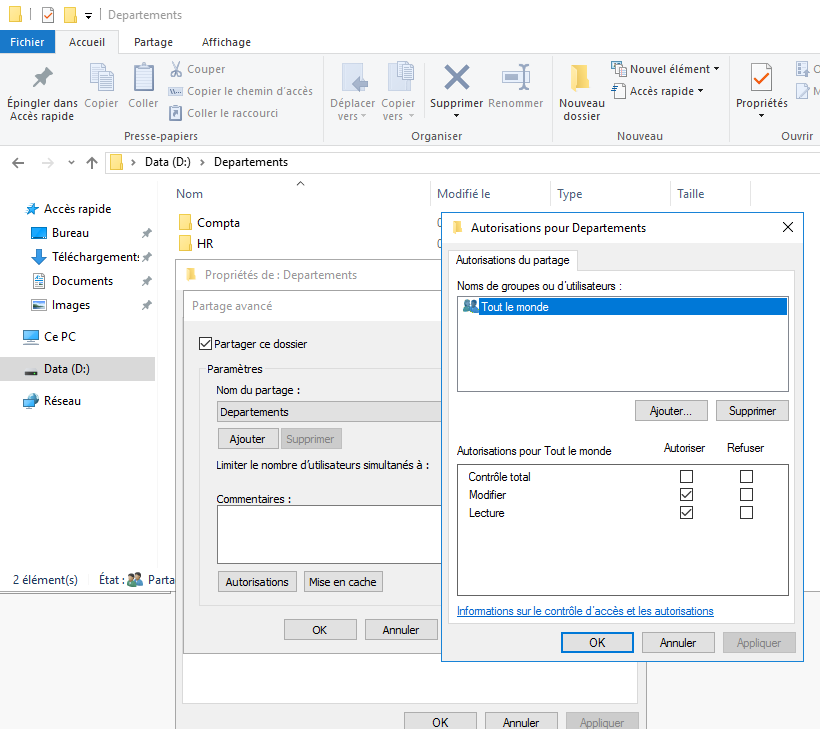
Vamos configurar os direitos NTFS na pasta «Compta».
Na separador «Segurança» da pasta «Contabilidade», clique no botão «Avançado».
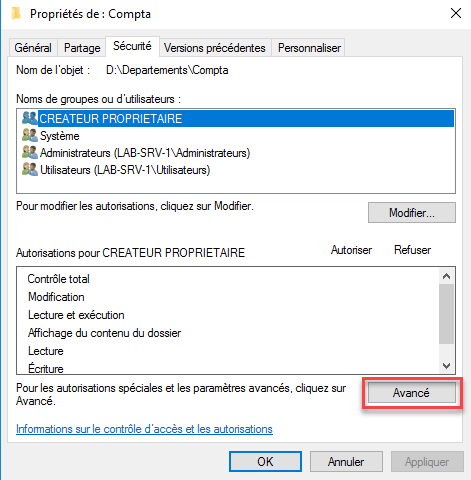
O primeiro passo será desativar a herança de direitos NTFS. Para tal, clique no botão «Desativar herança» e converta os direitos em autorizações explícitas, clicando em «Converter autorizações herdadas em autorizações explícitas neste objeto».
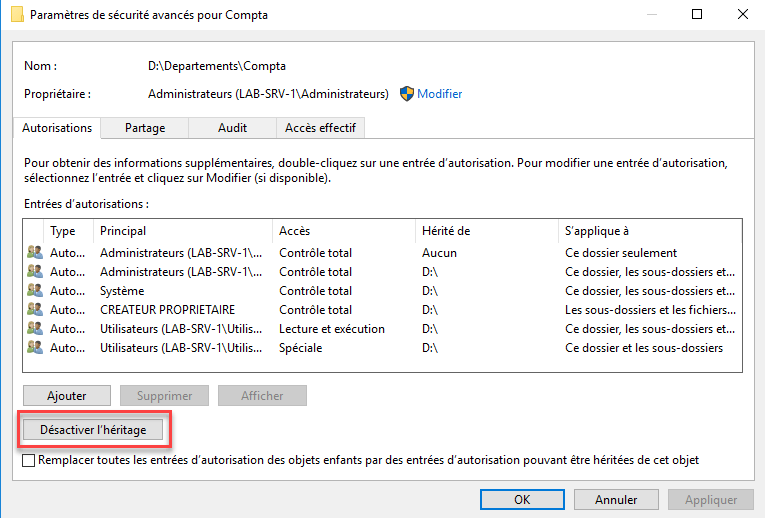
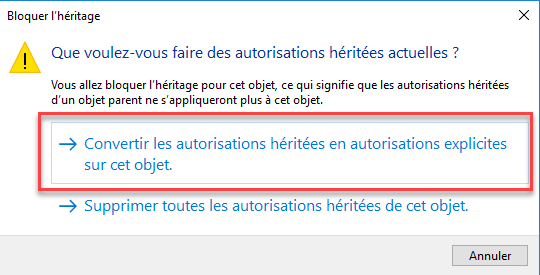
Não se esqueça de clicar no botão «Aplicar» e fechar a janela de gestão de direitos avançados.
De volta ao separador «Segurança» da pasta «Contabilidade», clique no botão «Alterar».
Selecione o grupo «Utilizadores» e elimine os direitos.
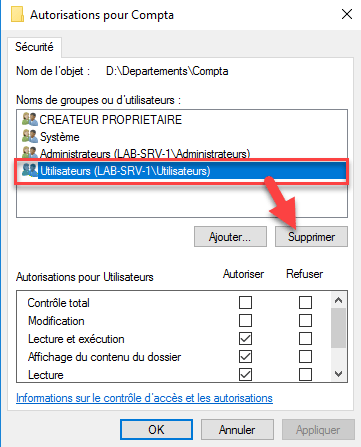
A título de lembrete, o grupo «Utilizadores» é eliminado, pois num domínio do Active Directory, aquando da integração no domínio, o grupo «Utilizadores» do domínio é adicionado ao grupo local (do computador) «Utilizadores», o que lhe confere direitos de leitura por predefinição.
Agora, clique no botão «Adicionar», selecione o grupo GL_Compta_RW para o adicionar e assinale os direitos que lhe devem ser atribuídos. Conclua clicando no botão «Aplicar».
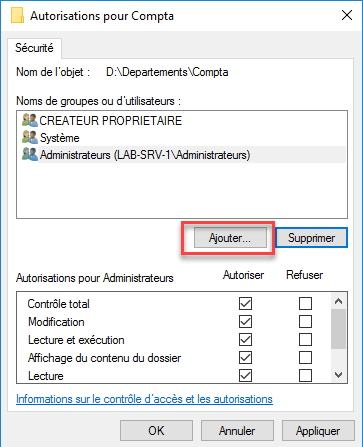
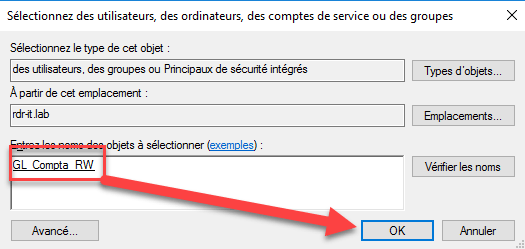
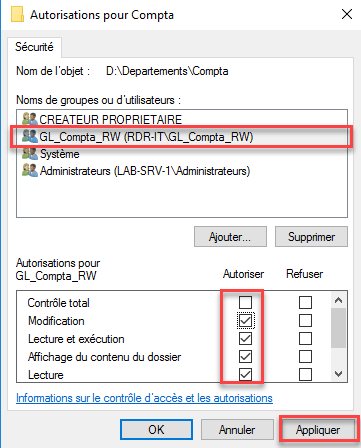
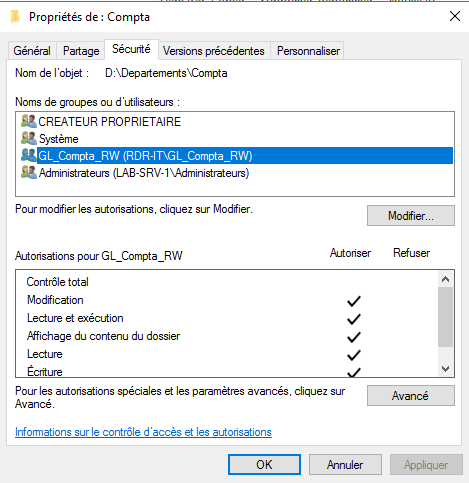
Os direitos NTFS estão configurados.
Na secção avançada, existe uma ferramenta que permite testar os direitos; aceda ao separador «Acesso efetivo» e clique em «Selecionar um utilizador».
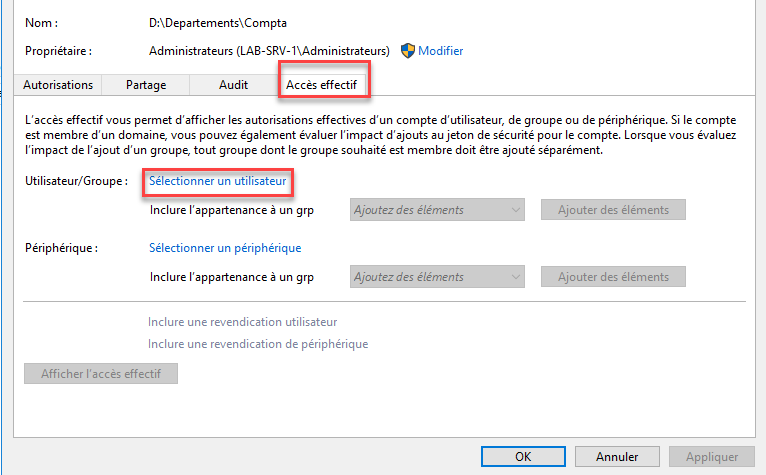
Selecione um utilizador ou um grupo e clique em «Mostrar acesso efetivo».
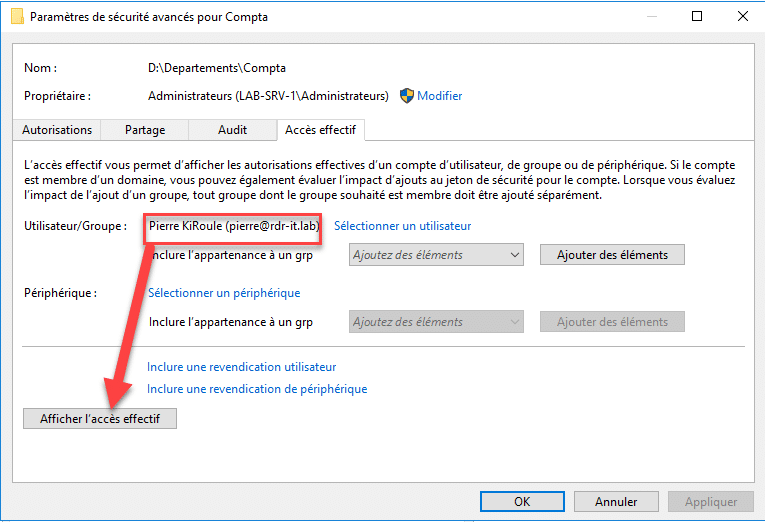
Segue-se o resultado do acesso de Pierre e Marie:
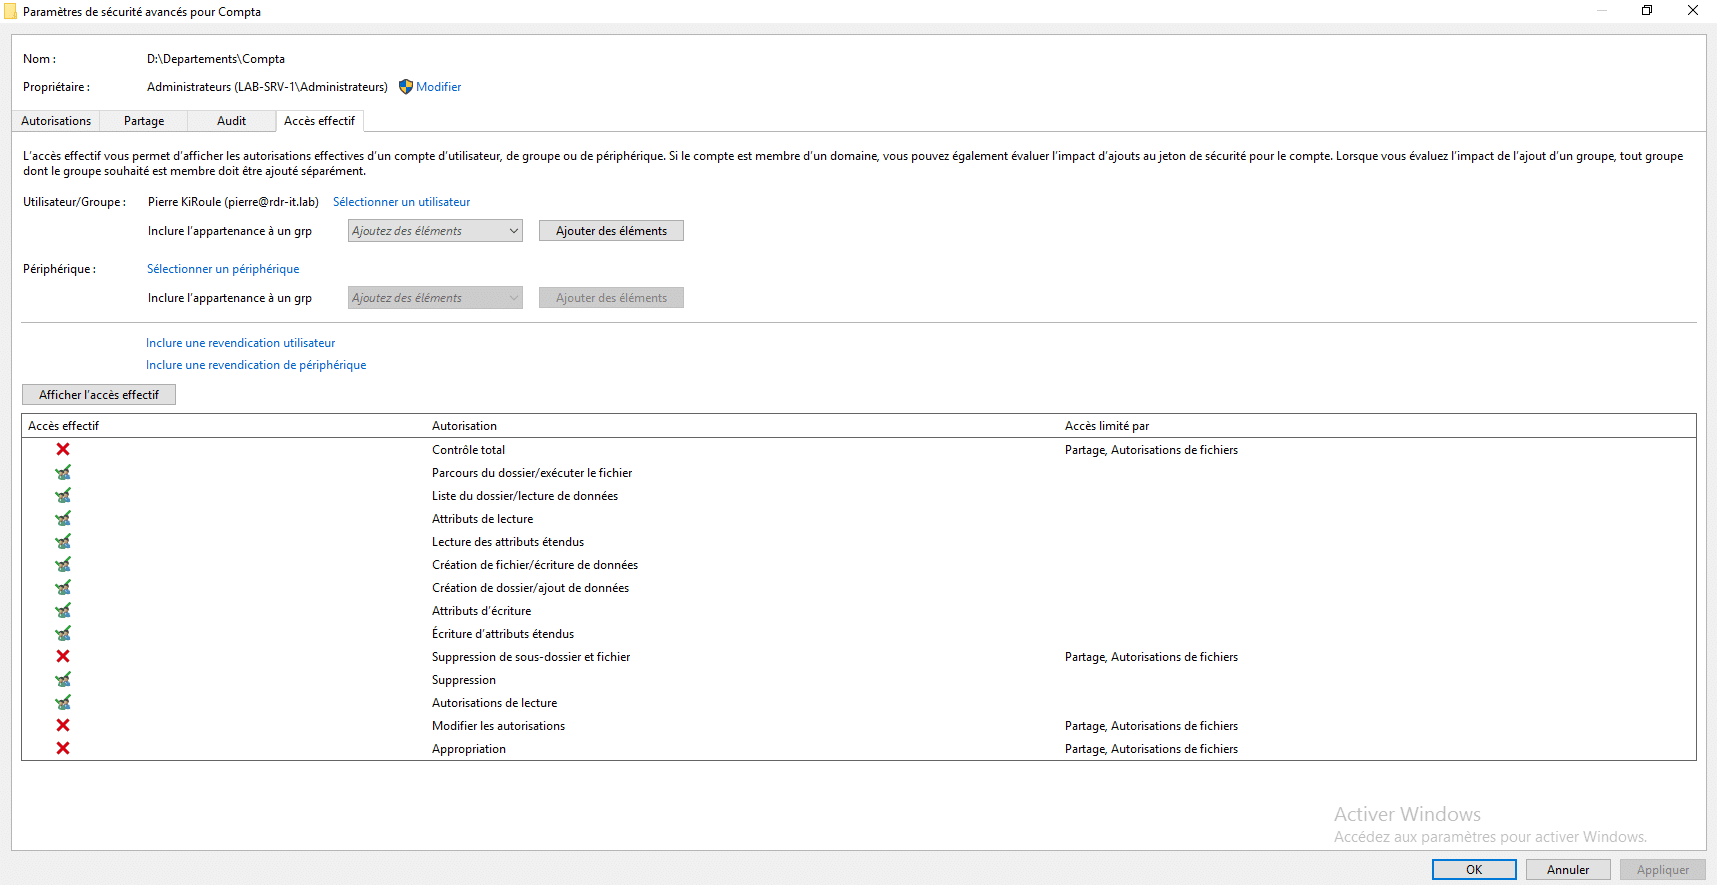
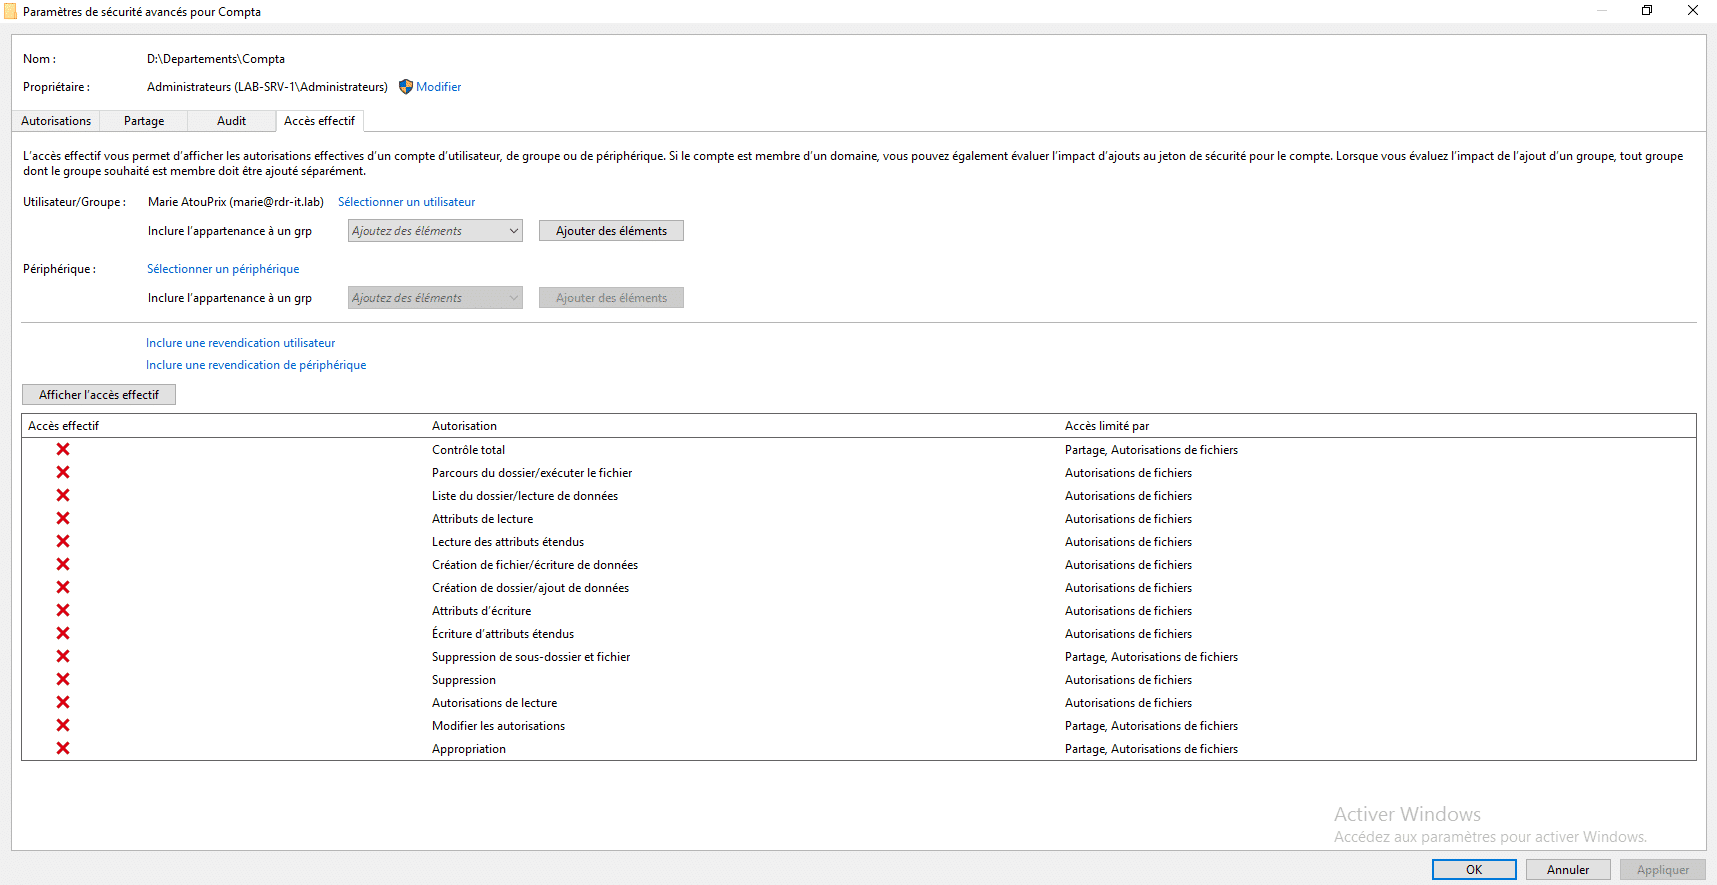
Agora já dispõe de todas as informações básicas para utilizar o AGDLP e definir corretamente os direitos nas suas pastas partilhadas.
No que diz respeito ao AGUDLP, utiliza-se um grupo universal entre o grupo global e o domínio local; este método é utilizado em ambientes com vários domínios.
Conclusão
Vou tentar ser breve, porque se chegaram até aqui, talvez estejam com dor de cabeça…
Para mim, este método AGDLP deve ser utilizado ao máximo sempre que possível, quer se trate do acesso a recursos partilhados ou a aplicações, sempre que tal seja viável, pois facilita a aplicação das autorizações ao colocar as pessoas no grupo correto.
Na prática, pode ser difícil seguir este método quando surgem pedidos pouco comuns… Por exemplo, se for solicitado que a Maria seja a única pessoa do departamento de RH com acesso de leitura/gravação ao dossier de contabilidade, o que aconselho neste caso é colocar a Maria no grupo GL_Compta_RW e, acima de tudo, não definir autorizações nominativas nos direitos NTFS.