En este tutorial explicaré cómo prohibir o autorizar a los usuarios que pueden conectarse vía SSH a un servidor (Linux).
Por defecto todos los usuarios que tengan una cuenta con contraseña o clave pueden conectarse vía SSH, para limitar el acceso existen dos soluciones:
- Bloquea el inicio de sesión de un usuario, lo que significa que otros pueden iniciar sesión.
- Permitir que uno o más usuarios inicien sesión, lo que significa que otros no pueden iniciar sesión.
También es posible indicar un grupo.
En ambos casos, deberás editar el archivo. : /etc/ssh/sshd_config.
Prohibir la conexión SSH a un usuario
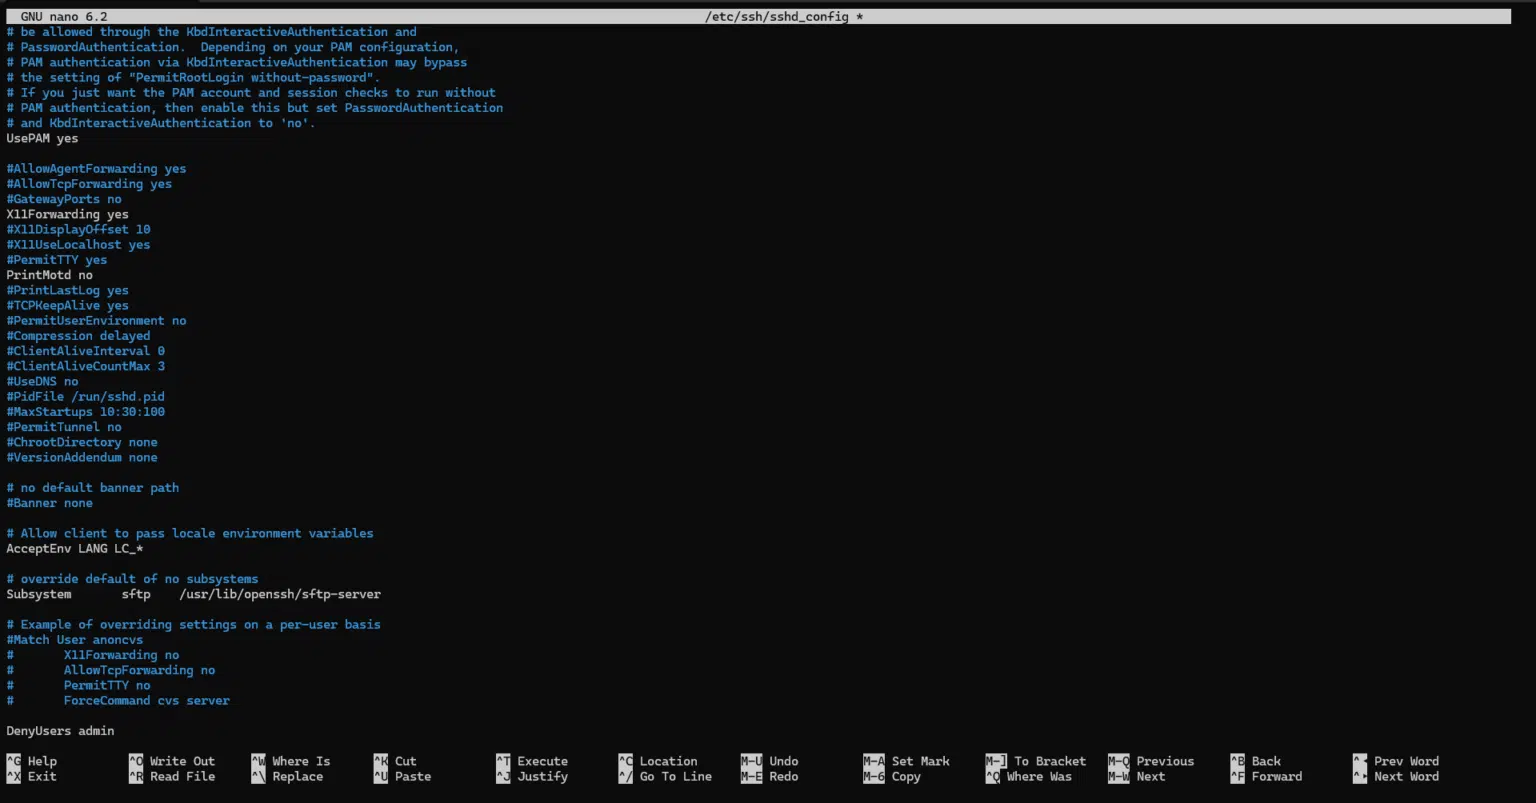
Para prohibir la conexión SSH a un usuario, agregue la línea DenyUsers al archivo de configuración sshd_config.
Qué nos aporta para el usuario User1.
DenyUsers User1
Para prohibir a varios usuarios:
DenyUsers User1 User2
Reinicie el servicio SSH para que surta efecto:
sudo systemctl restart sshd
Autorizar la conexión SSH a un usuario
Aquí veremos cómo limitar la conexión SSH a uno o más usuarios específicos.
En el archivo sshd_config indicaremos los usuarios con el parámetro AllowUsers.
Para permitir la conexión con el User1
AllowUsers User1
Para autorizar a varios usuarios
AllowUsers User1 User2
Reinicie el servicio SSH para que surta efecto:
sudo systemctl restart sshd
Permitir/Prohibir la conexión SSH a grupos
Si quieres hacer lo mismo con un grupo, deberás utilizar los siguientes parámetros del mismo modo que con los usuarios:
- AllowGroups
DenyGroups
Ahora sabes cómo administrar quién puede conectarse vía SSH a un servidor Linux.