Presentación
En este tutorial, veremos una característica incorporada en Windows: la auditoría de acceso a carpetas y archivos.
Esta función permite registrar el acceso a recursos (archivos y recursos). Puede ser útil habilitar la auditoría de archivos confidenciales de la empresa para detectar si personas no autorizadas intentan acceder a ellos.
Configuración de auditoría
Configuración de carpetas
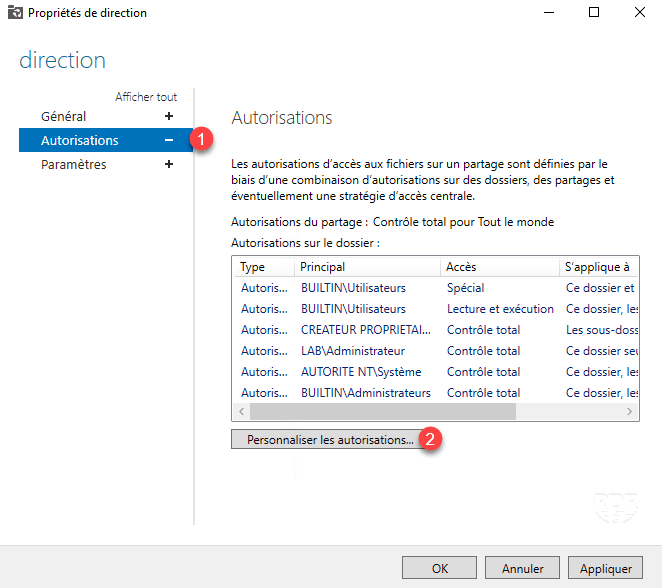
En el servidor de archivos, abra Propiedades compartidas a través del Administrador del servidor, vaya a Permisos 1 y luego haga clic en Personalizar permisos 2 .
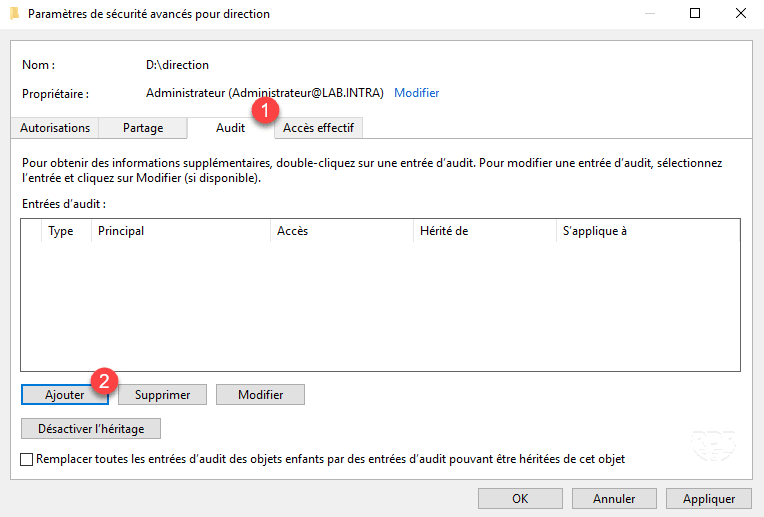
Vaya a la pestaña Auditoría 1 y haga clic en Agregar 2 .
Seleccione los usuarios a auditar 1 , el tipo (Aprobado, Reprobado o Todos) 2 , marque los elementos a registrar 3 y luego haga clic en Aceptar 4 .
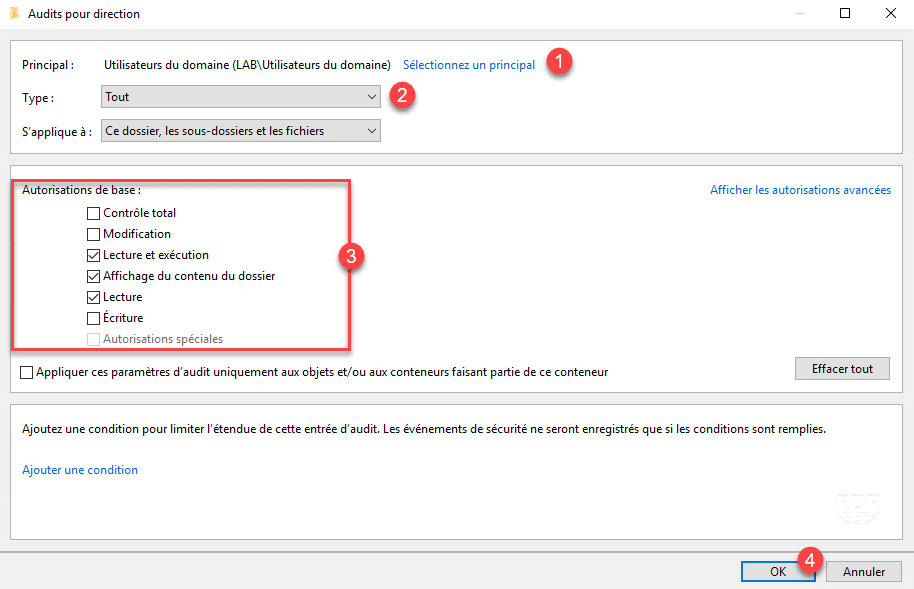
Para ver todos los permisos disponibles, incluidas las eliminaciones, haga clic en Mostrar permisos avanzados.
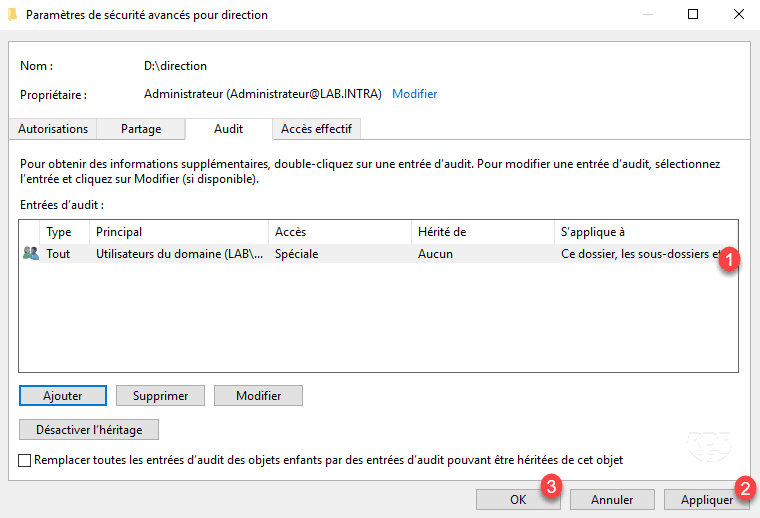
Se agrega auditoría 1 y es visible como un permiso NTFS. Haga clic en Aplicar 2 , luego en Aceptar 3 y cierre la ventana de propiedades compartidas.
Configuración del servidor
Para que funcione, es necesario habilitar la auditoría de acceso a objetos en el servidor.
Abra una ventana Ejecutar (crtl+R) e ingrese gpedit.msc para acceder a la consola de políticas local de la computadora.
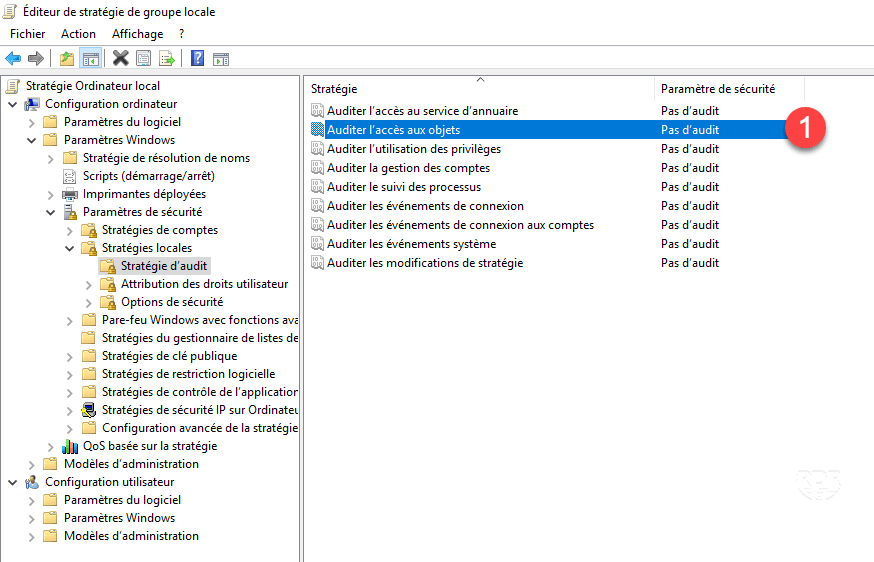
Edite la configuración de acceso al objeto de auditoría 1 ubicada en la siguiente ubicación: Configuración del equipo / Configuración de Windows / Configuración de seguridad / Políticas locales / Política de auditoría.
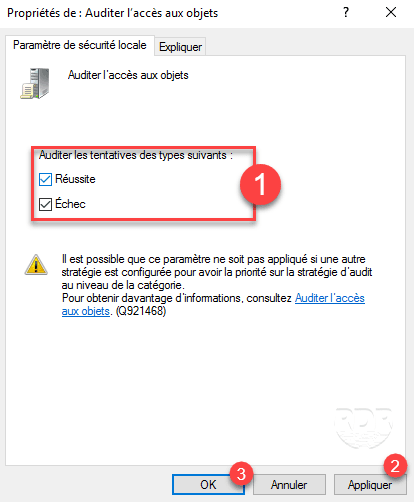
Configure los tipos de auditoría que se habilitarán 1 y haga clic en Aplicar 2 y luego en Aceptar 3 .
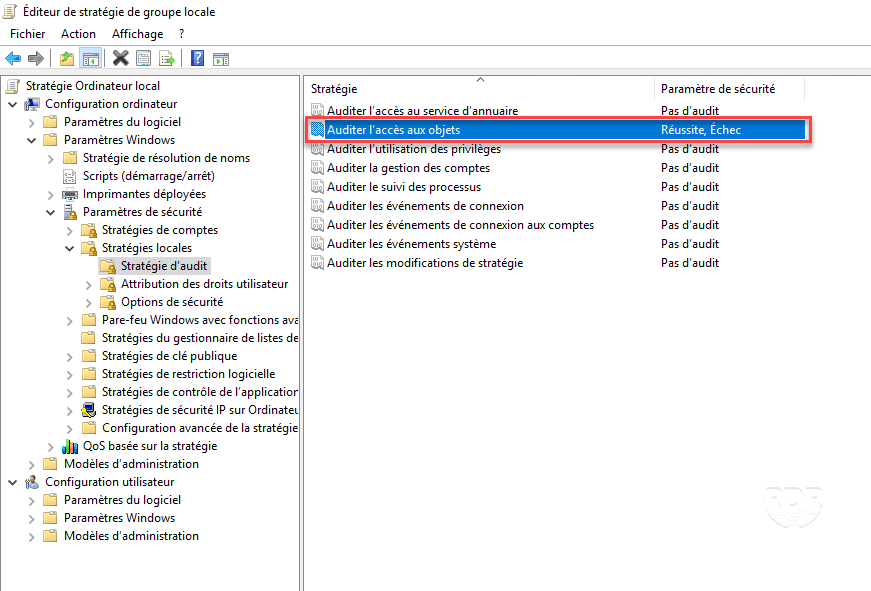
La estrategia está configurada.
Fuerce una actualización de política abriendo un símbolo del sistema como administrador y ejecutando el comando gpupdate.
Ver registros
Para generar registros, acceder a carpetas y archivos de acuerdo con los parámetros de auditoría.
En el servidor, abra el Visor de eventos y vaya a Registros de Windows 1 / Seguridad 2 . Busque eventos en la categoría Sistemas de archivos.
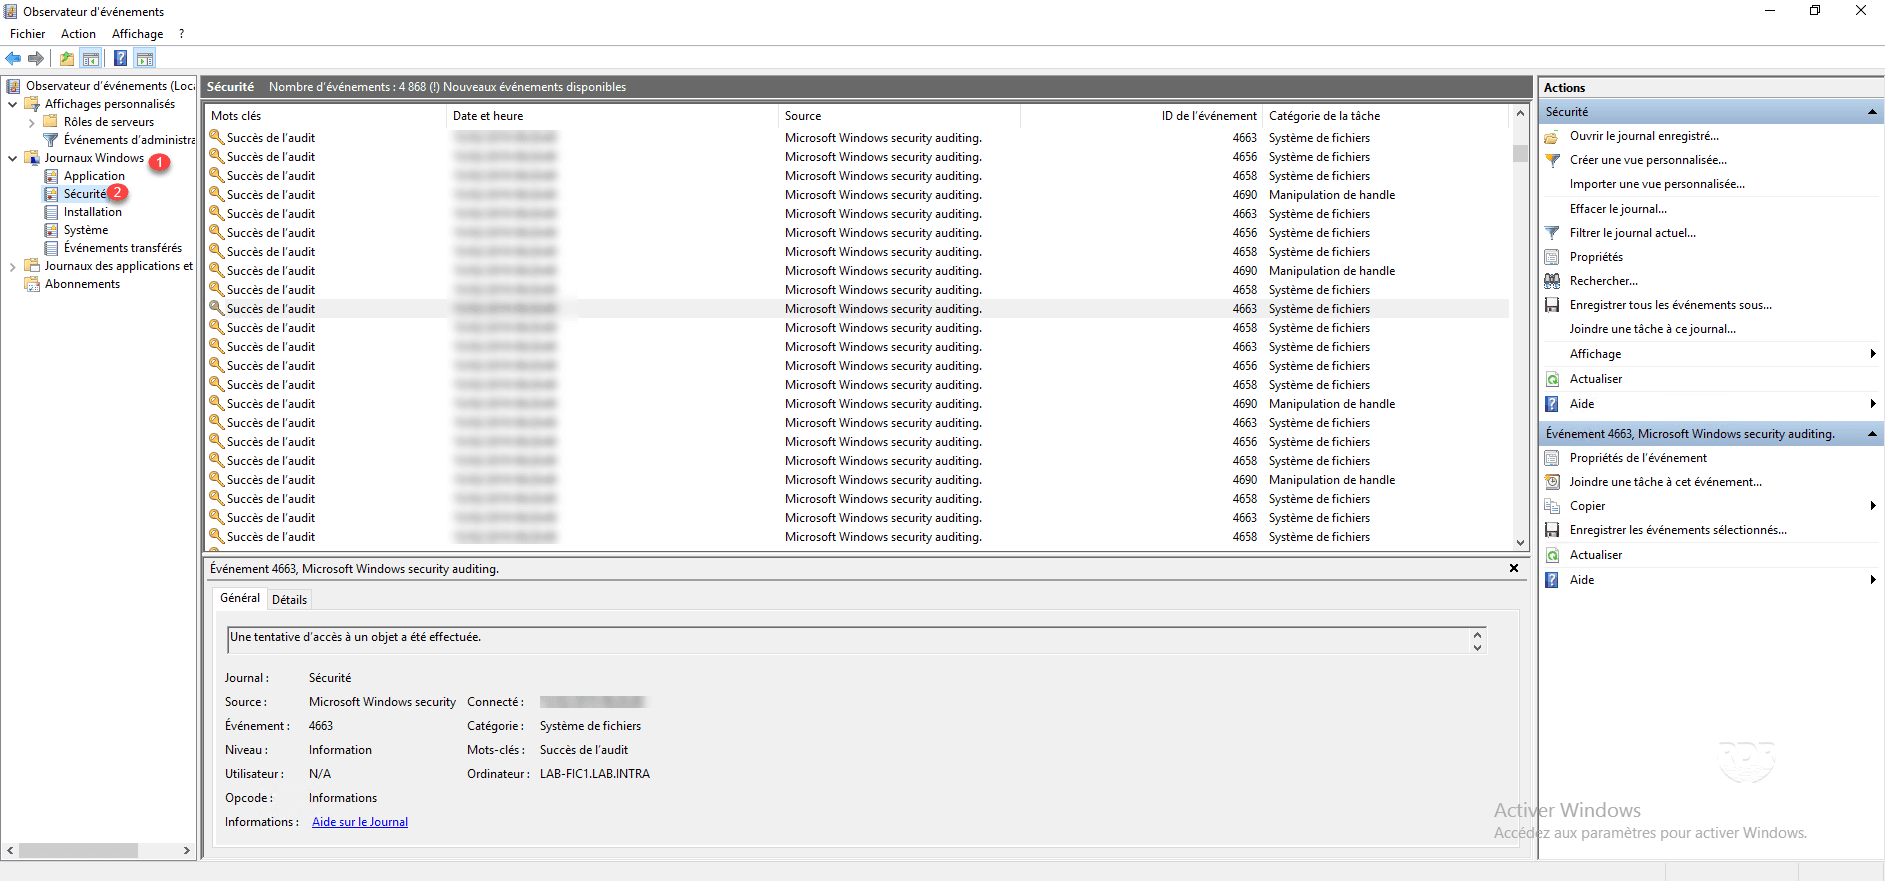
Ejemplo de registros:
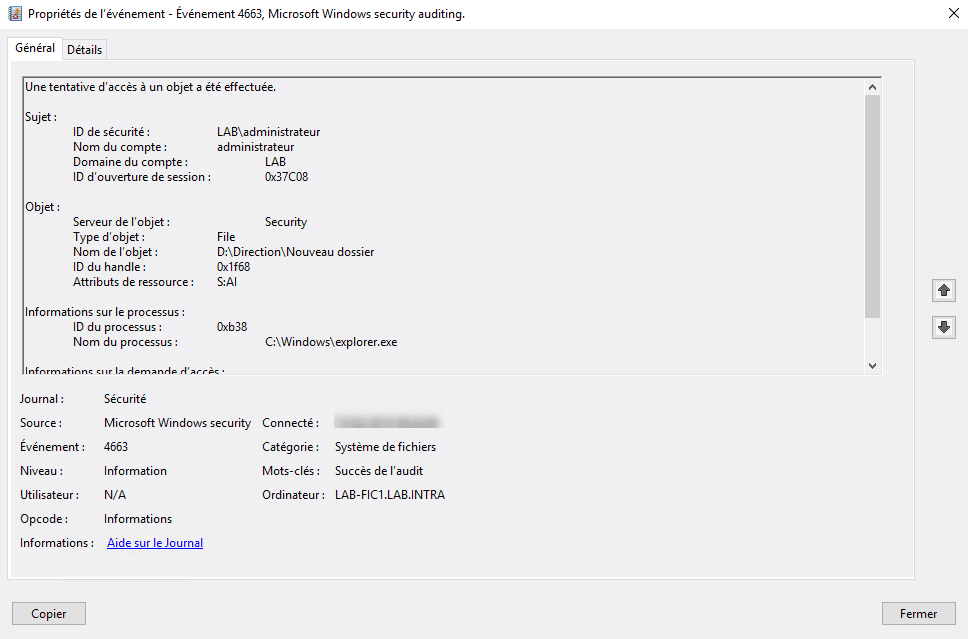
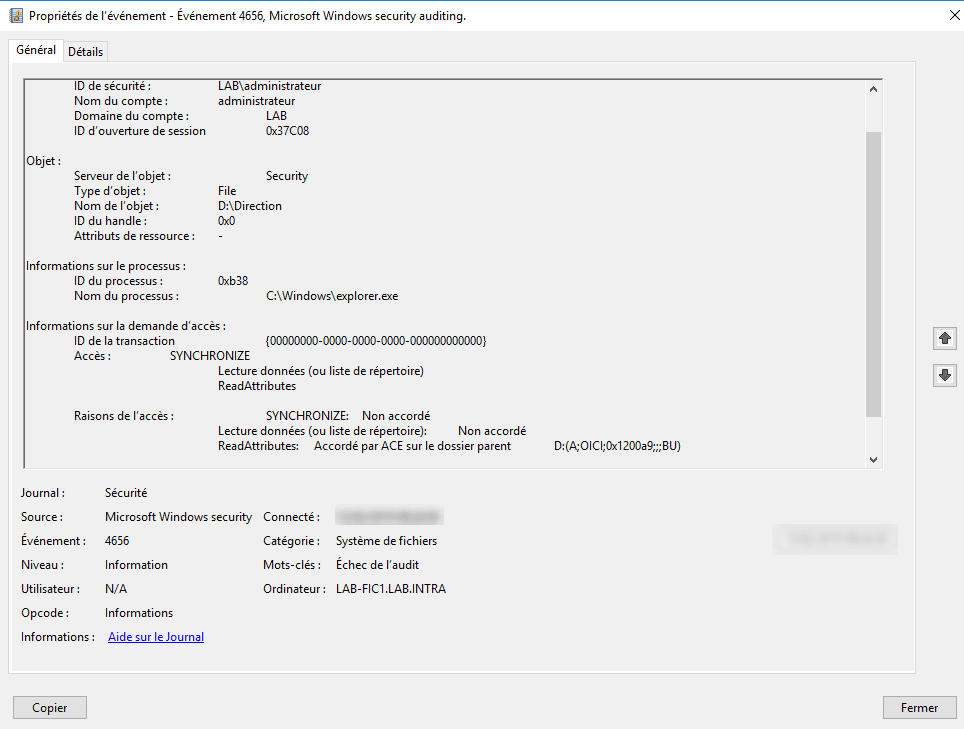
Conclusión
Con las funciones de auditoría, ahora puedes registrar a las personas que deambulan por los recursos compartidos y son demasiado entrometidas.
Personalmente, te aconsejo activar esta función en archivos confidenciales y registrar solo los rechazos, porque la cantidad de registros puede volverse significativa rápidamente y también afectar el rendimiento.
Para proteger mejor el acceso a los recursos compartidos, también recomiendo habilitar la enumeración basada en acceso.