Hola a todos,
Hoy no os propongo un tutorial, sino un artículo (que puede resultar largo y dar dolor de cabeza) sobre la gestión de permisos en los servidores de archivos de Windows.
Antes de hablar de la gestión de derechos con los métodos AGDLP/AGUDLP, que son las recomendaciones (buenas prácticas) de Microsoft, hay varios aspectos que hay que abordar previamente y algunas cuestiones que hay que comprender para lograr una buena gestión.
Permisos NTFS y permisos de uso compartido
El primer problema con el que me encuentro cuando se aborda el tema de los derechos de acceso es que la gente no distingue entre los derechos NTFS y los derechos de uso compartido (SMB).
Voy a intentar explicarlo de forma sencilla y ya veréis que lo haré de forma muy sencilla… los derechos de uso compartido ¡no importan!
Dejo los GIF y paso a lo serio…
Me explico: los permisos NTFS (que suelen ser los más restrictivos) prevalecen sobre los permisos SMB.
Y os propongo que probéis vosotros mismos, aunque, de todos modos, voy a hacerlo yo mismo en este artículo.
Este es mi entorno de pruebas:
- Un servidor Windows Server 2016 que actúa como servidor de dominio
- Un servidor Windows Server 2016, miembro del dominio, en el que voy a compartir una carpeta llamada «pierre» (esa será la «conejillo de indias»).
- Un cliente de Windows 10 (20h2) unido al dominio, desde el que Pierre va a iniciar sesión e intentar acceder a la carpeta.
También nos reuniremos con el administrador y con Marie para las pruebas.
Voy a intentar expresarme con claridad, pero no siempre es fácil cuando se habla de derecho por escrito.
Escenario 1: La carpeta «Pierre» se comparte con derechos SMB solo para el usuario, y los derechos NTFS se dejan por defecto.
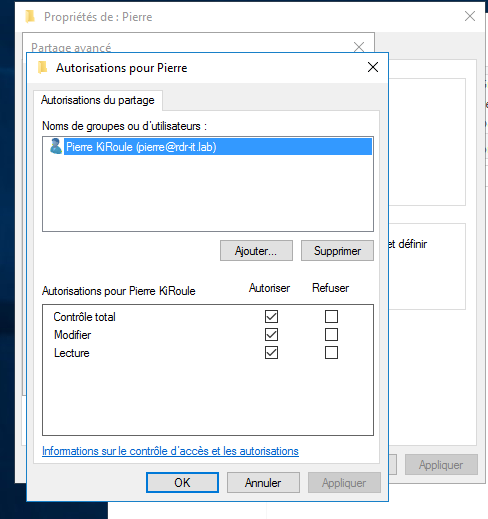
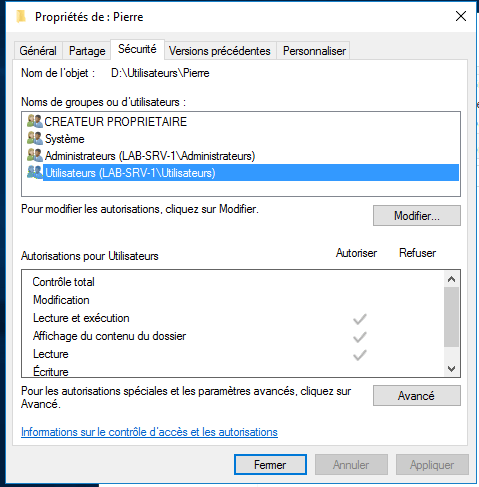
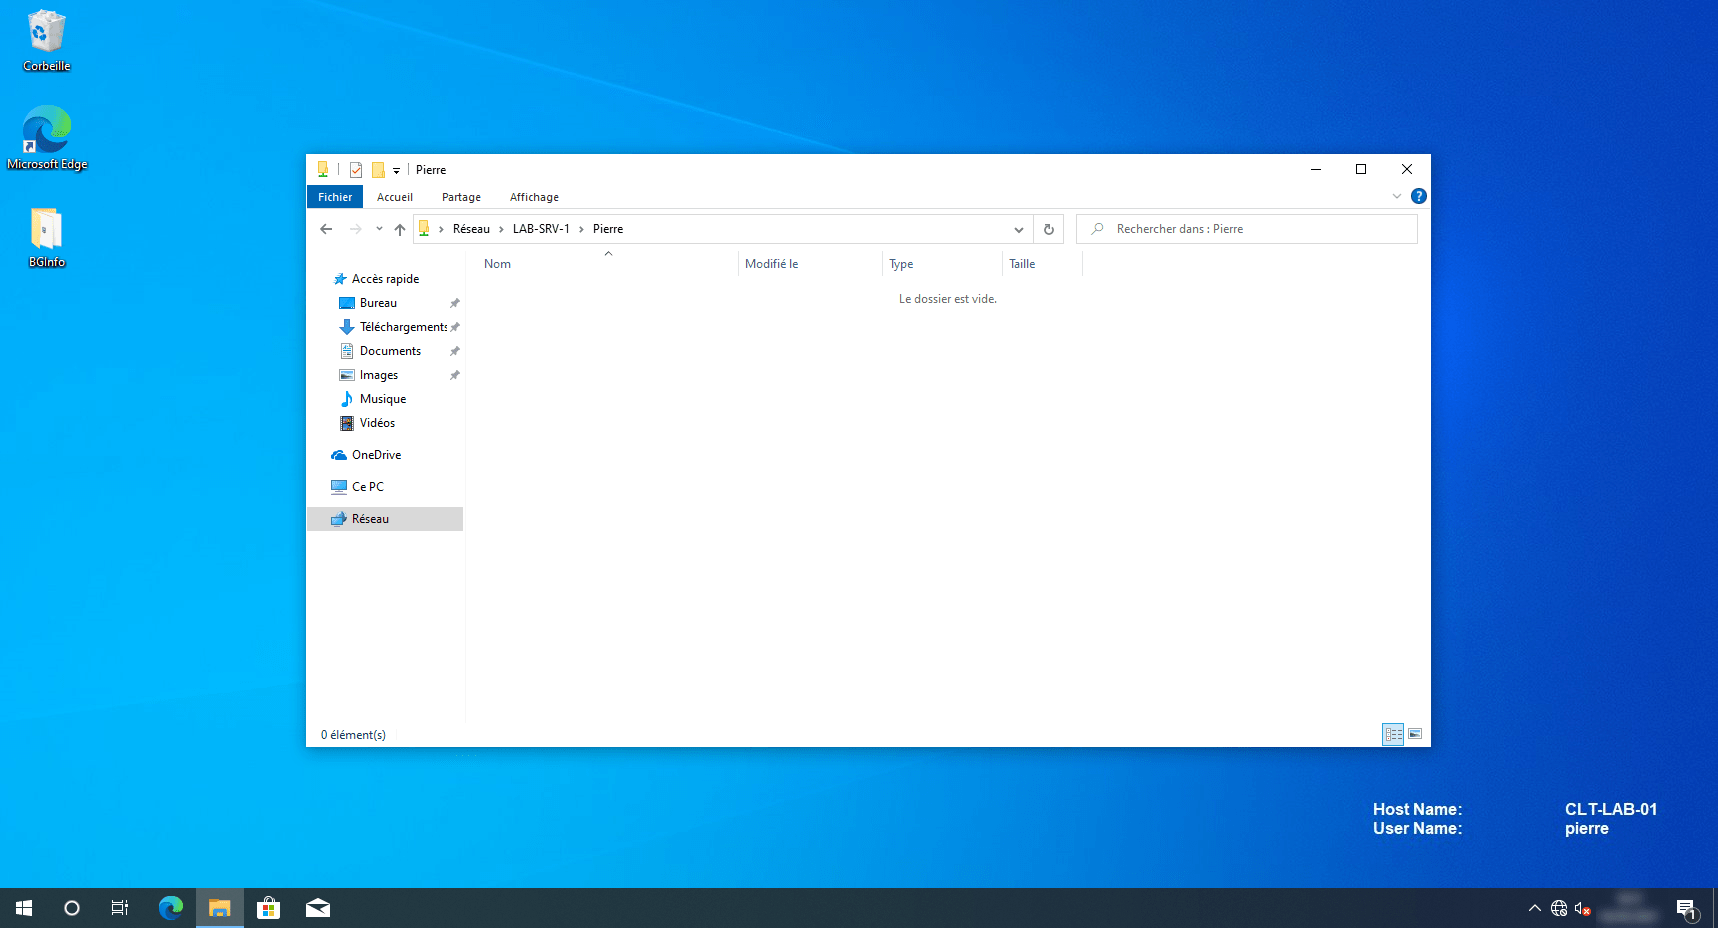
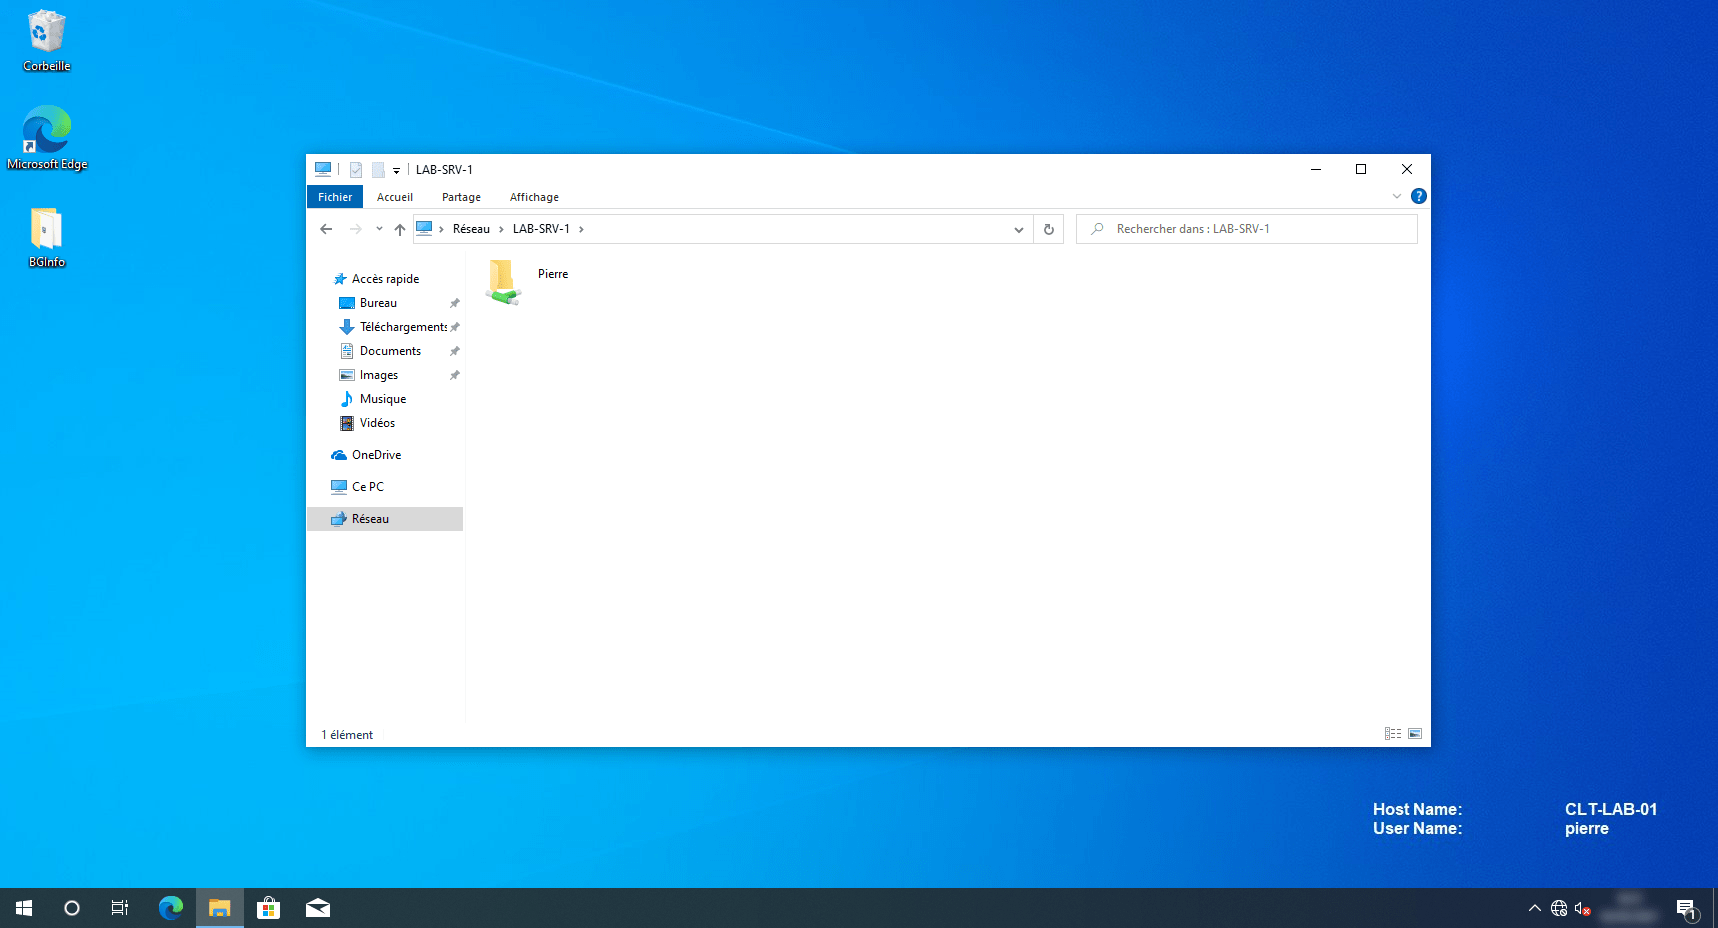
Ahora voy a conectarme con Pierre, desde el ordenador con Windows 10, y accederé a la carpeta compartida.
Como se puede ver en las dos capturas de pantalla que aparecen a continuación, veo bien la carpeta y puedo acceder a ella.
La creación de elementos (es decir, la escritura) también funciona.
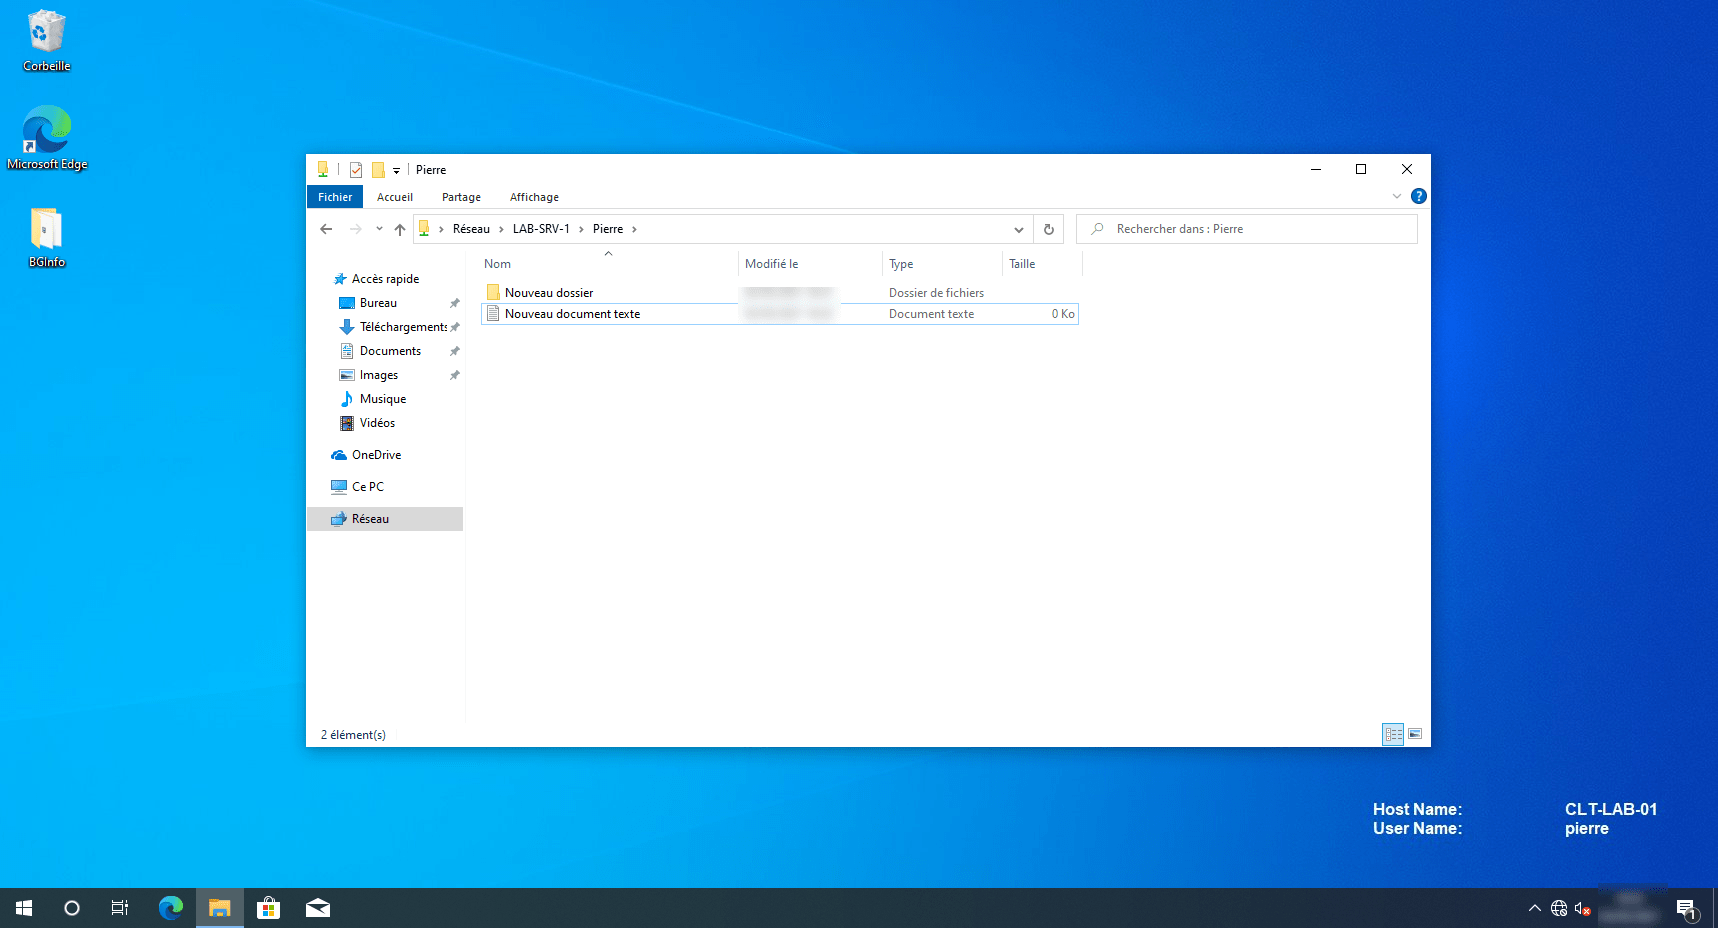
Por el momento, el comportamiento es el esperado.
Para continuar con mi ejemplo, me conecto al servidor con la cuenta de María (para utilizar los permisos NTFS).
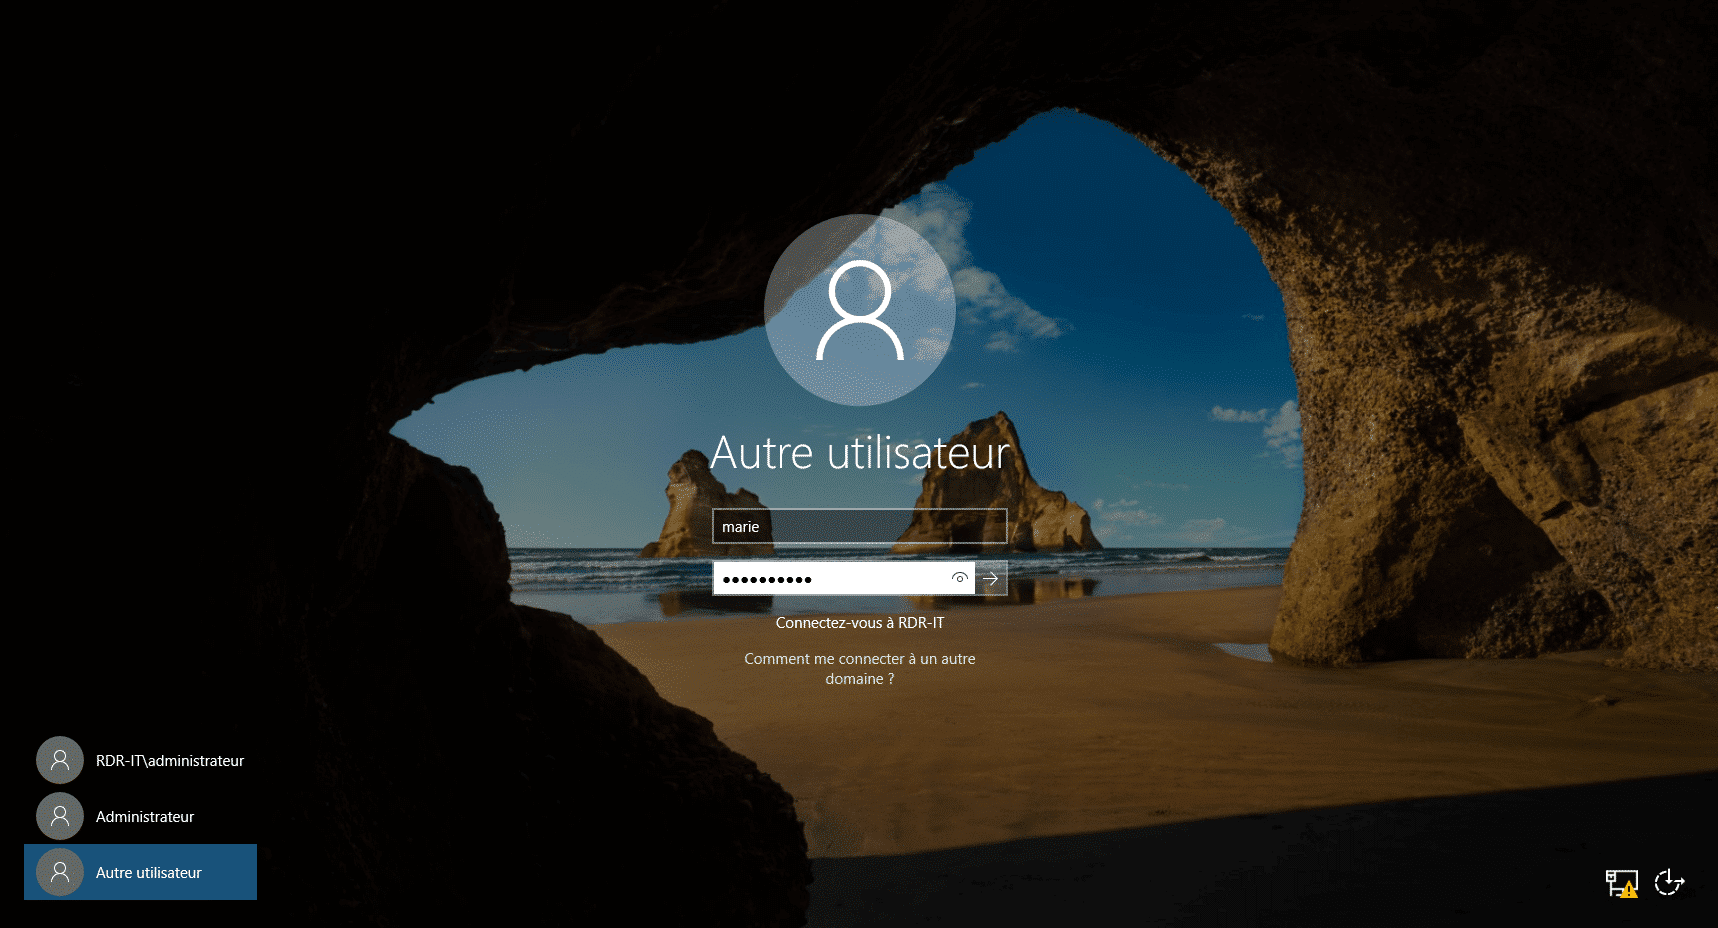
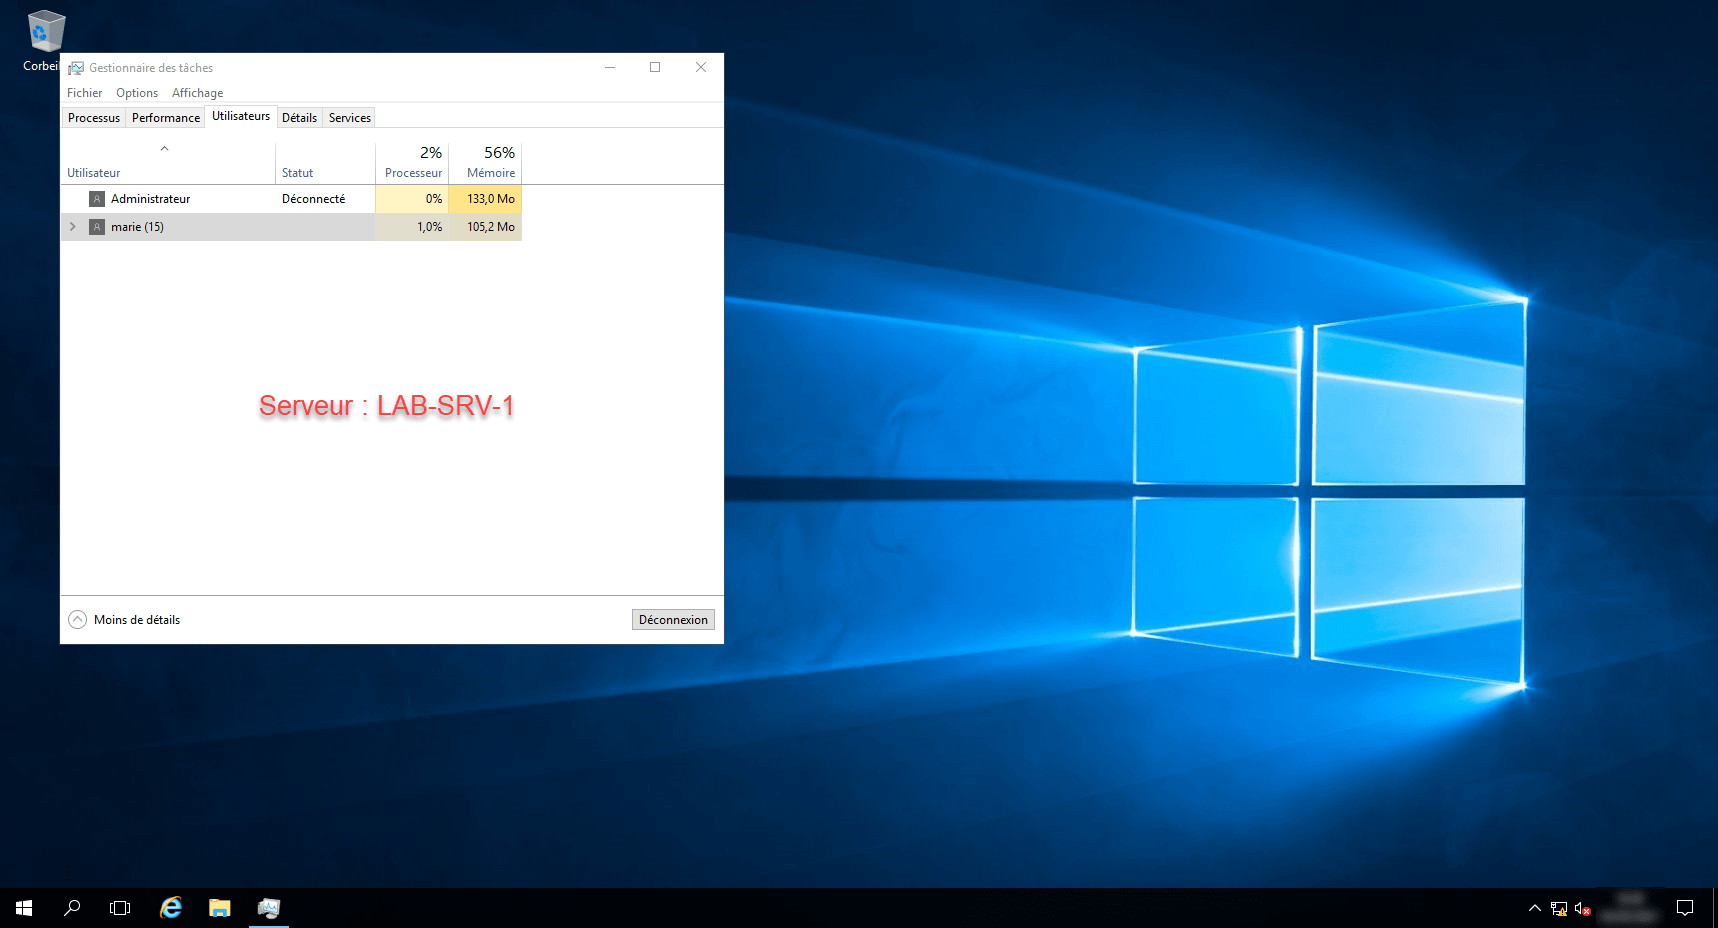
A título informativo, Marie no es administradora, pero, por defecto, es posible iniciar sesión en un servidor con un usuario del dominio. (Me refiero a una sesión local a través de la consola de VMware o Hyper-V; en Escritorio remoto (RDP), está bloqueado).
Como se puede ver, encuentro sin problemas mi carpeta «Pierre», en la que se han creado elementos desde la sesión de Pierre en el ordenador con Windows 10.
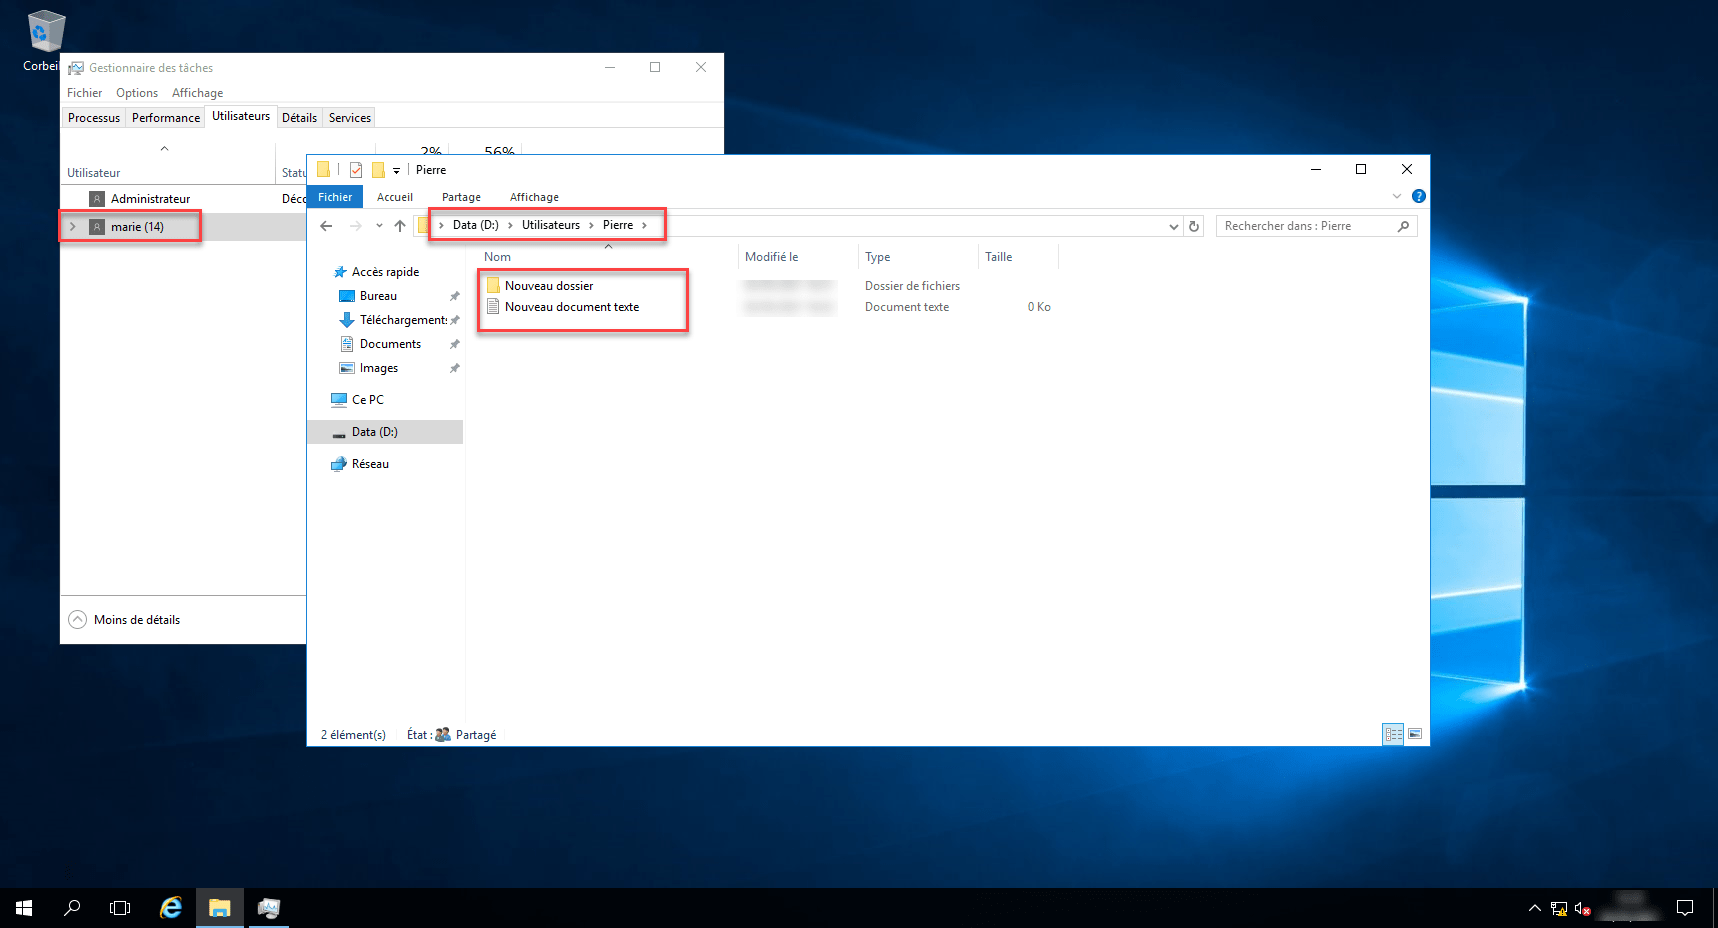
Como se puede ver en las capturas de pantalla que aparecen a continuación, la usuaria Marie puede crear una carpeta (por lo que tiene permiso de escritura).
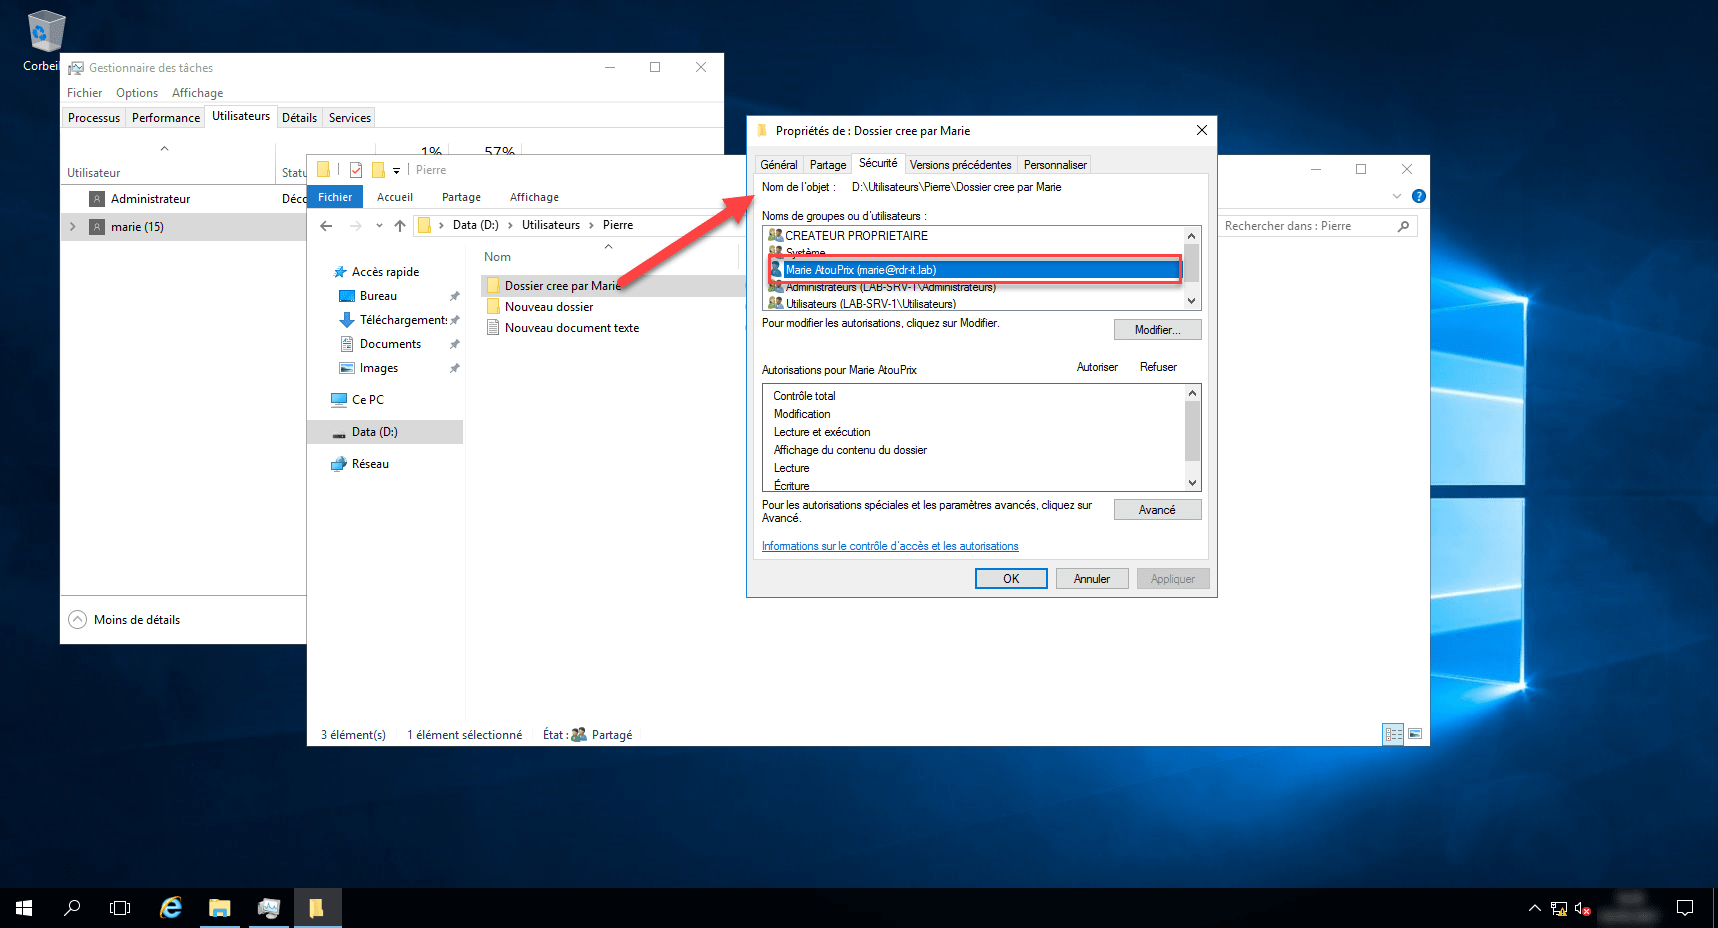
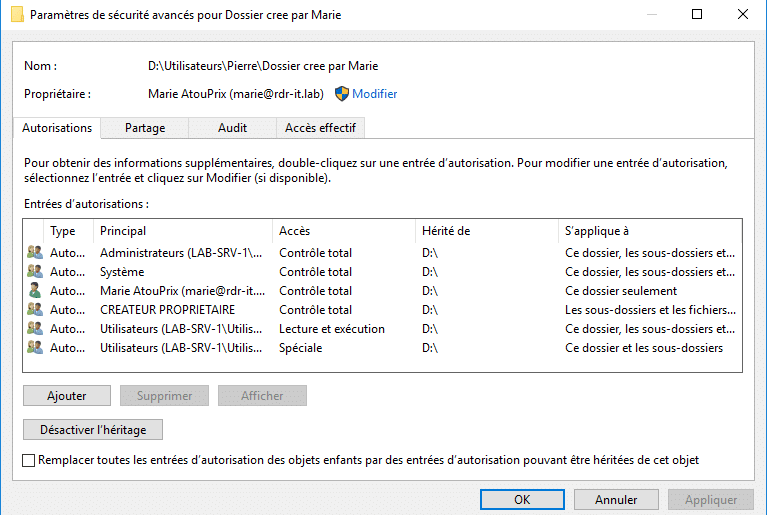
¿Qué ocurre si intentamos (desde el servidor) acceder a la misma carpeta desde el recurso compartido de María? Si abro el Explorador y voy a la dirección \\127.0.0.1, sí que encuentro el recurso compartido.
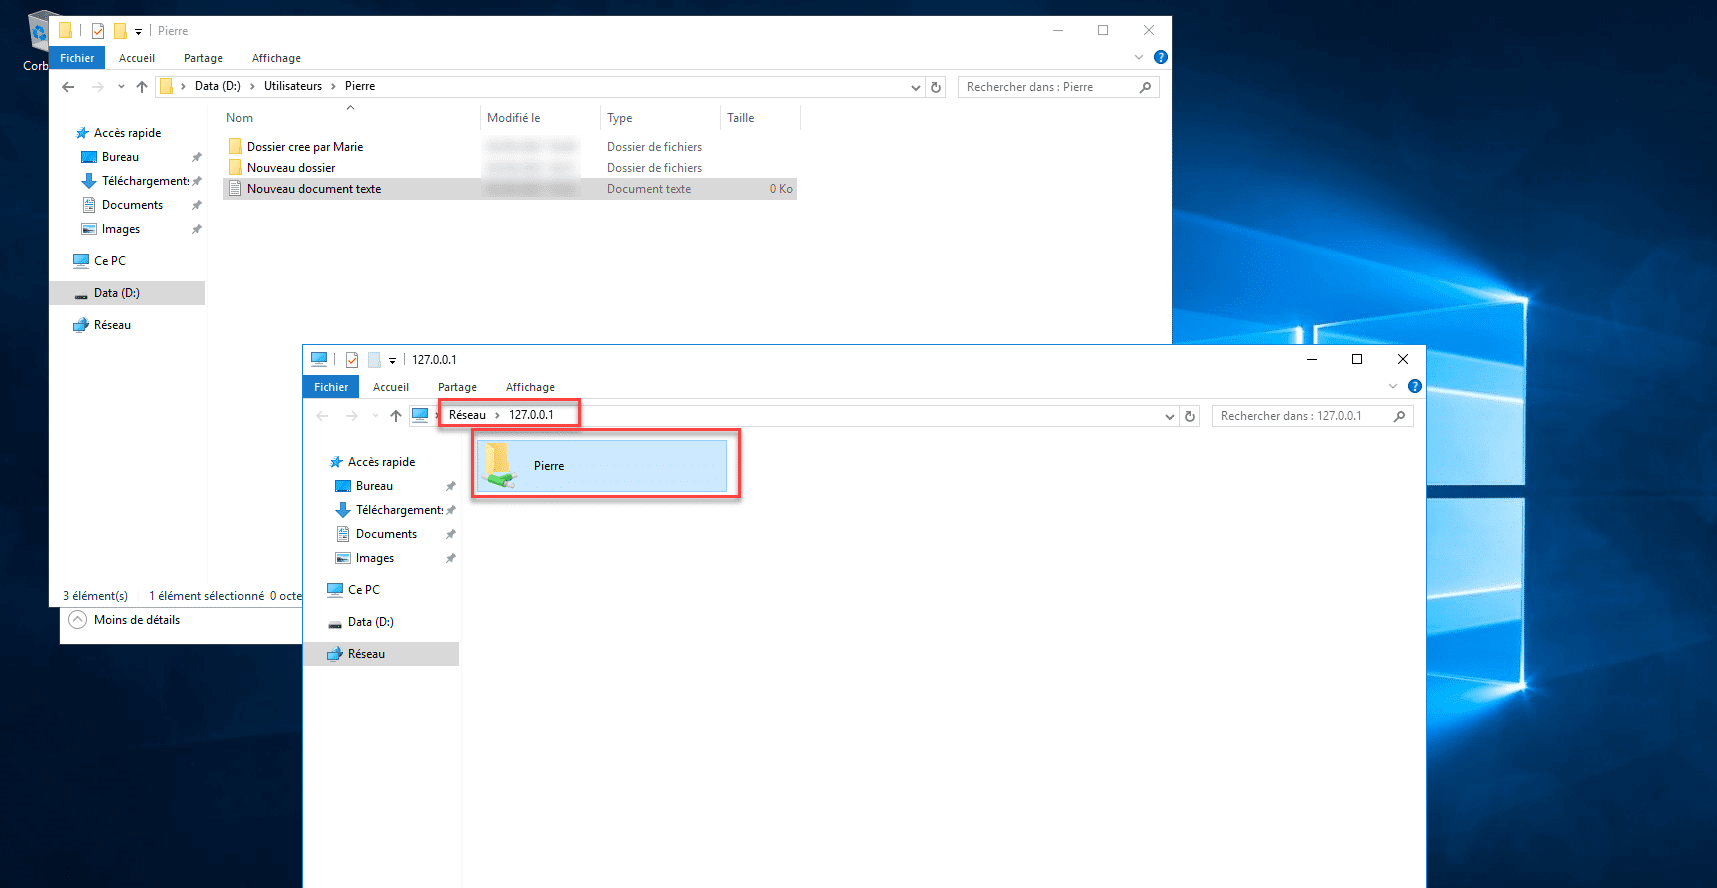
Si intento acceder con María a la carpeta «Pierre» mediante su ruta UNC, no tengo los permisos necesarios.
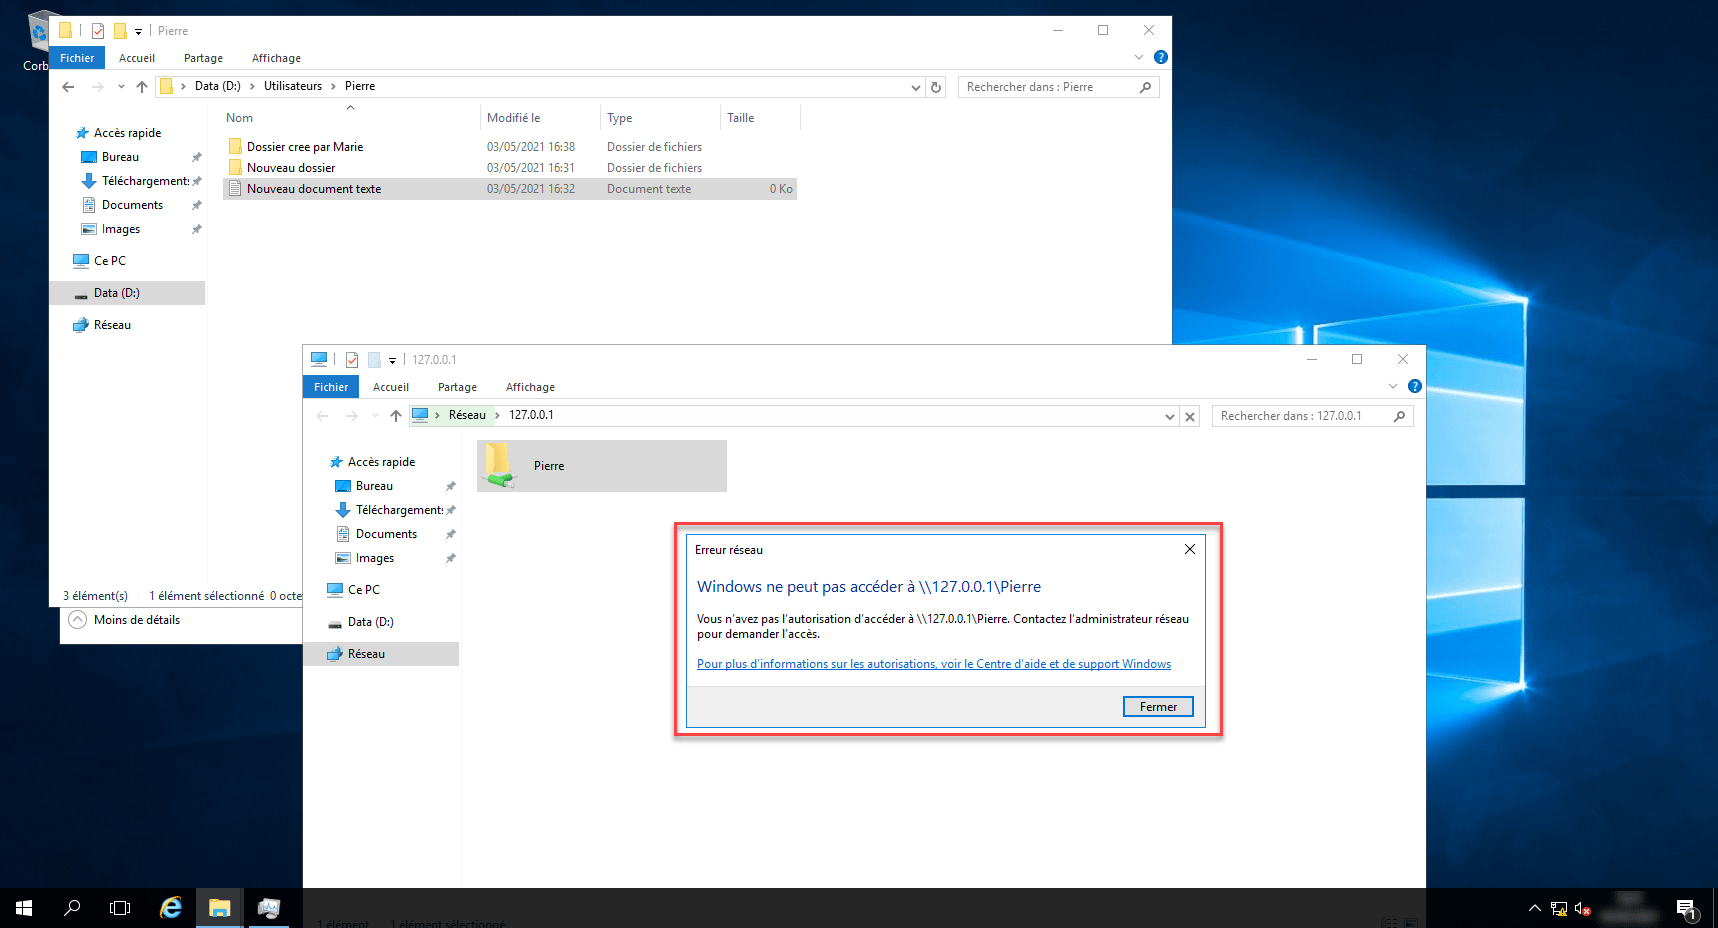
Si miras la captura de pantalla, se ve que desde la ruta «local» puedo acceder a la carpeta, pero no puedo acceder a ella mediante su ruta UNC.
Como los permisos SMB son más restrictivos, con la cuenta de María no puedo acceder a la carpeta de Pierre, pero sí puedo hacerlo desde mi ordenador…
Escenario 2: La carpeta «Pierre» se comparte con derechos SMB solo para el usuario (Pierre) y los derechos NTFS se modifican para permitir el acceso únicamente a Marie.
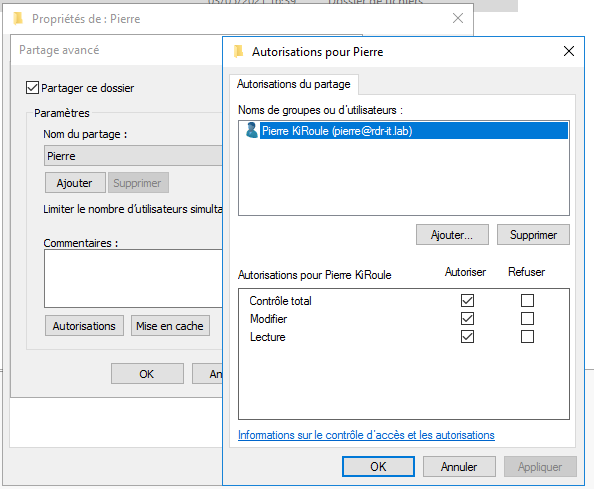
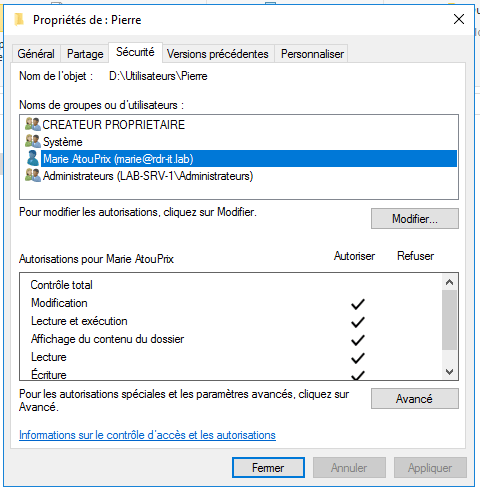
Desde Windows 10, con Pierre ya no puedo acceder a la carpeta compartida que, sin embargo, le otorga a Pierre control total; los permisos NTFS son más restrictivos, y solo Marie tiene permisos sobre ella (el grupo «Usuarios» se ha eliminado y este contiene el grupo de usuarios del dominio).
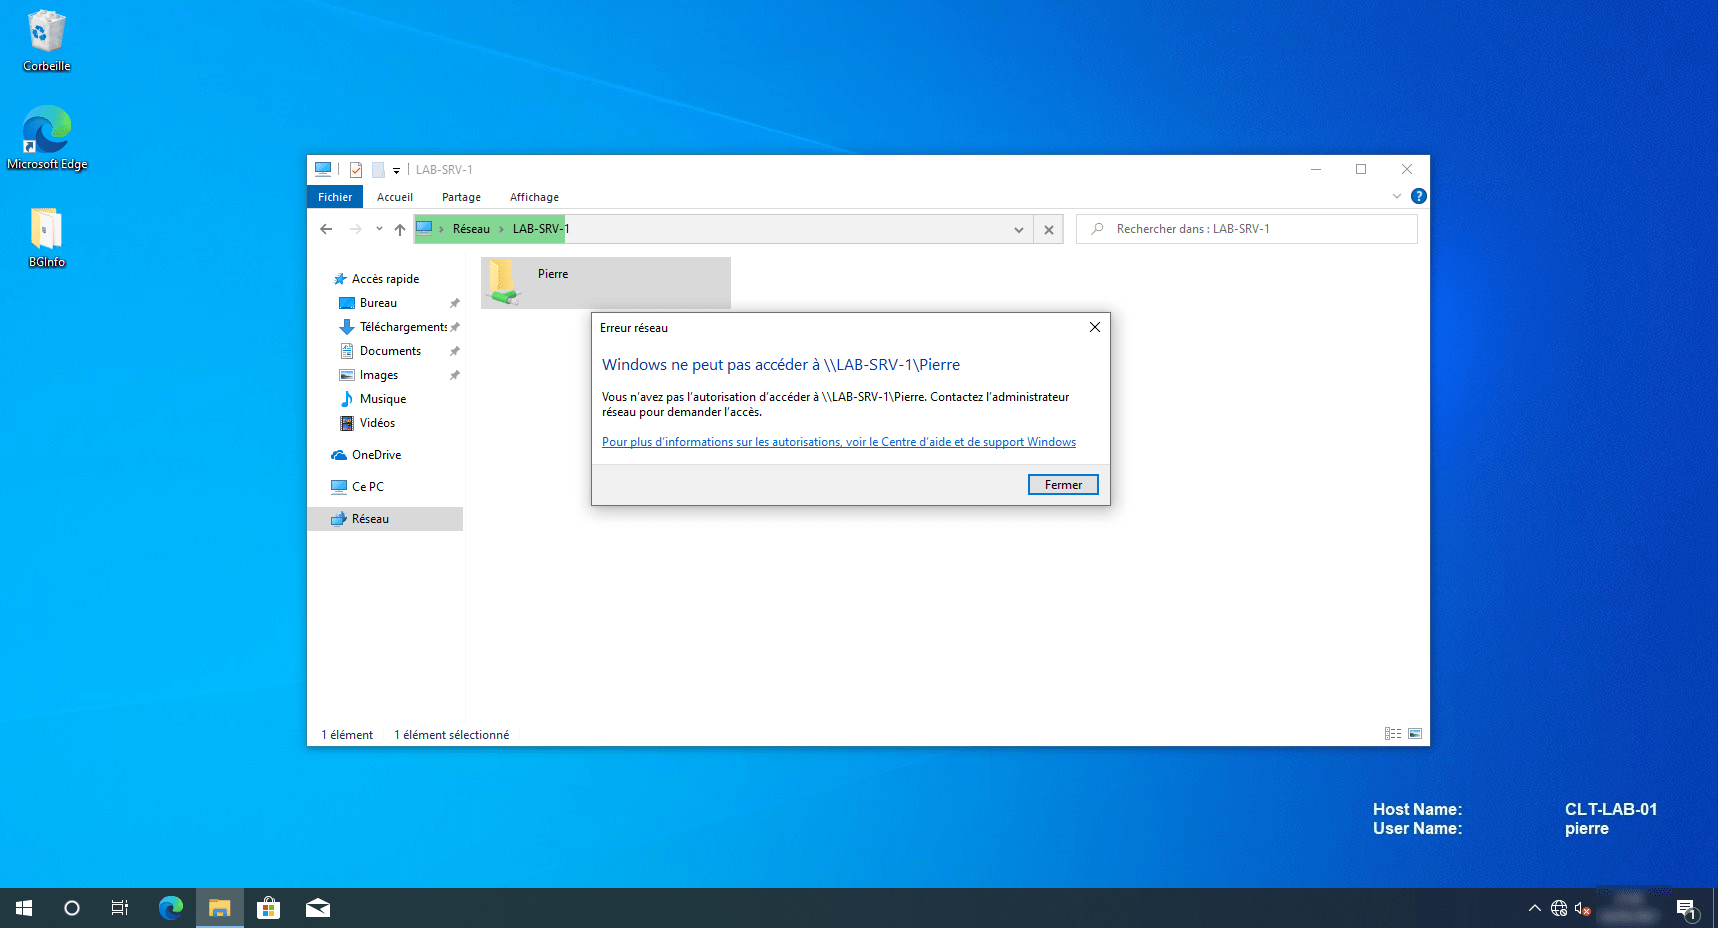
Desde Windows 10, con Marie, no puedo acceder a la carpeta Pierre a pesar de los permisos NTFS, ya que los permisos SMB no me conceden explícitamente acceso a ella.
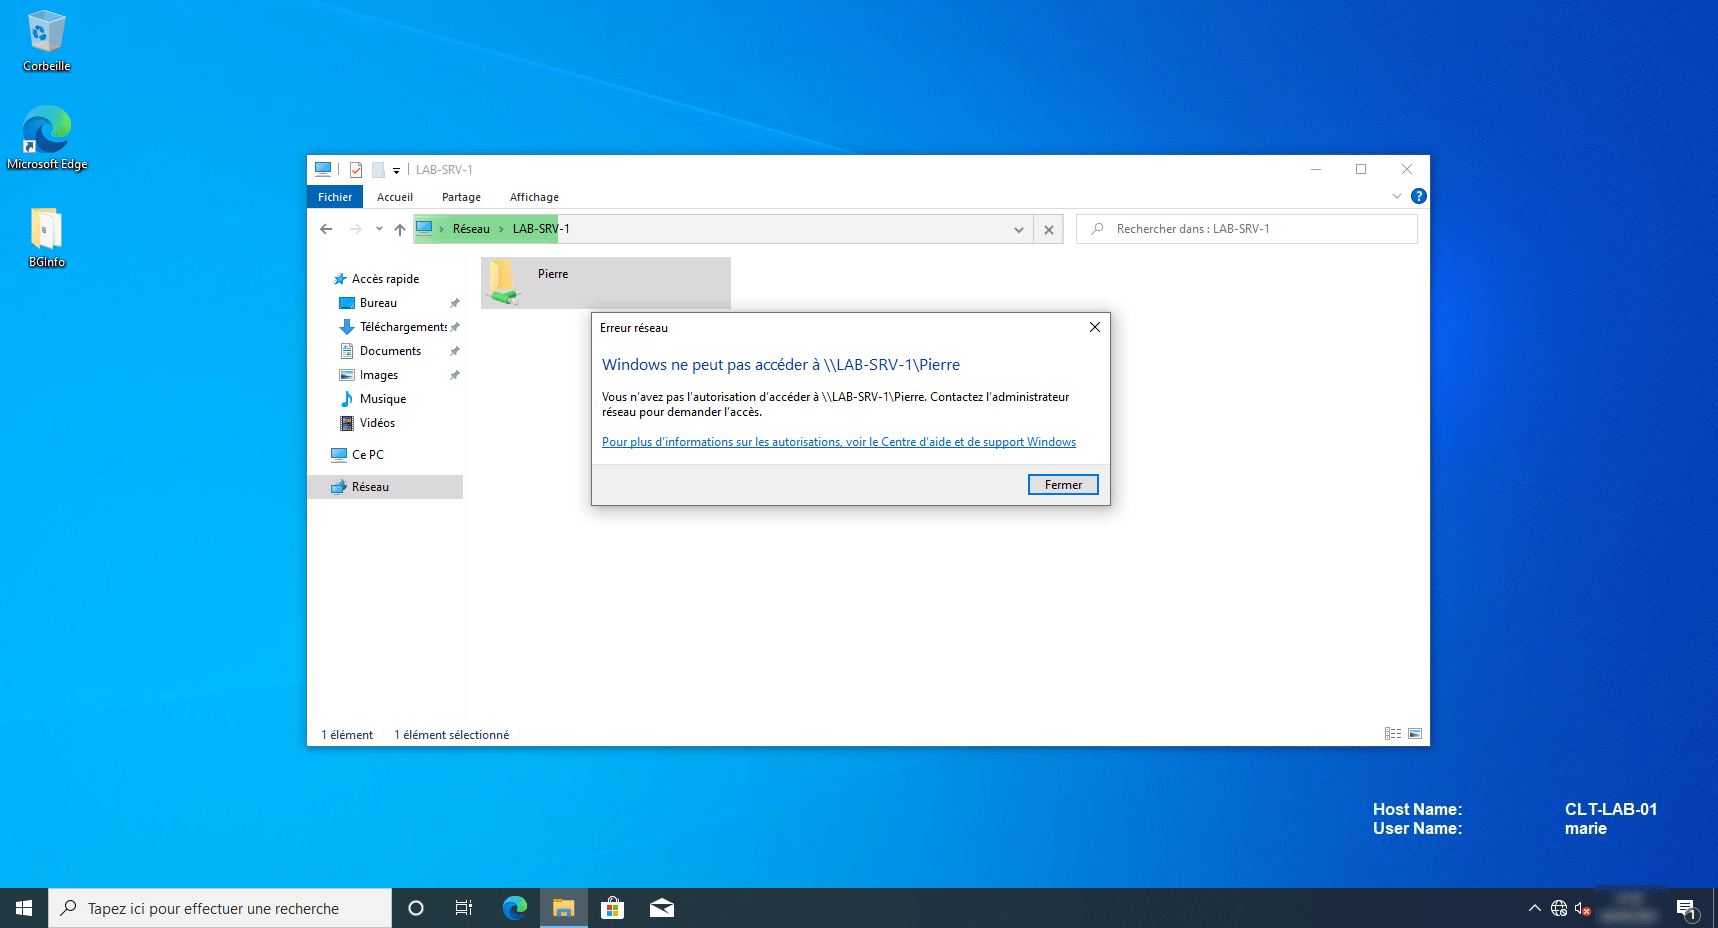
En este caso, no voy a volver a hacer la demostración localmente en el servidor; Marie accede a la carpeta porque los permisos NTFS se lo permiten.
Escenario 3: La carpeta «Pierre» se comparte con los permisos SMB «estándar» (todos tienen permisos de modificación y lectura) y permisos NTFS explícitos para Pierre.
Si solo se permite el acceso de lectura en el derecho SMB (compartir), ni siquiera Pierre podrá modificar el archivo, ya que se aplican los permisos más restrictivos.
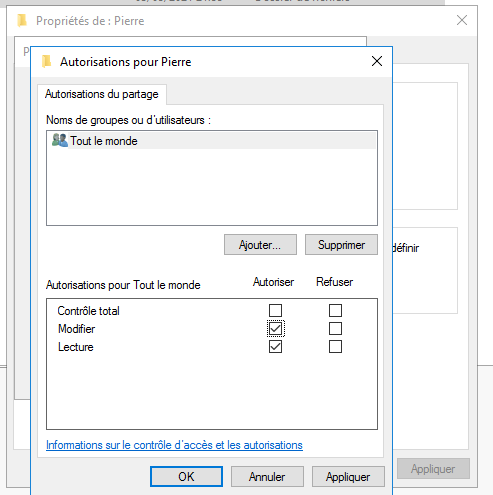
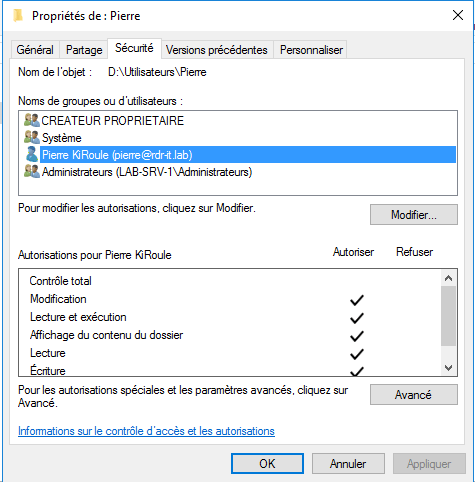
Desde un ordenador con la sesión de Pierre, se puede acceder a la carpeta y también se pueden crear elementos.
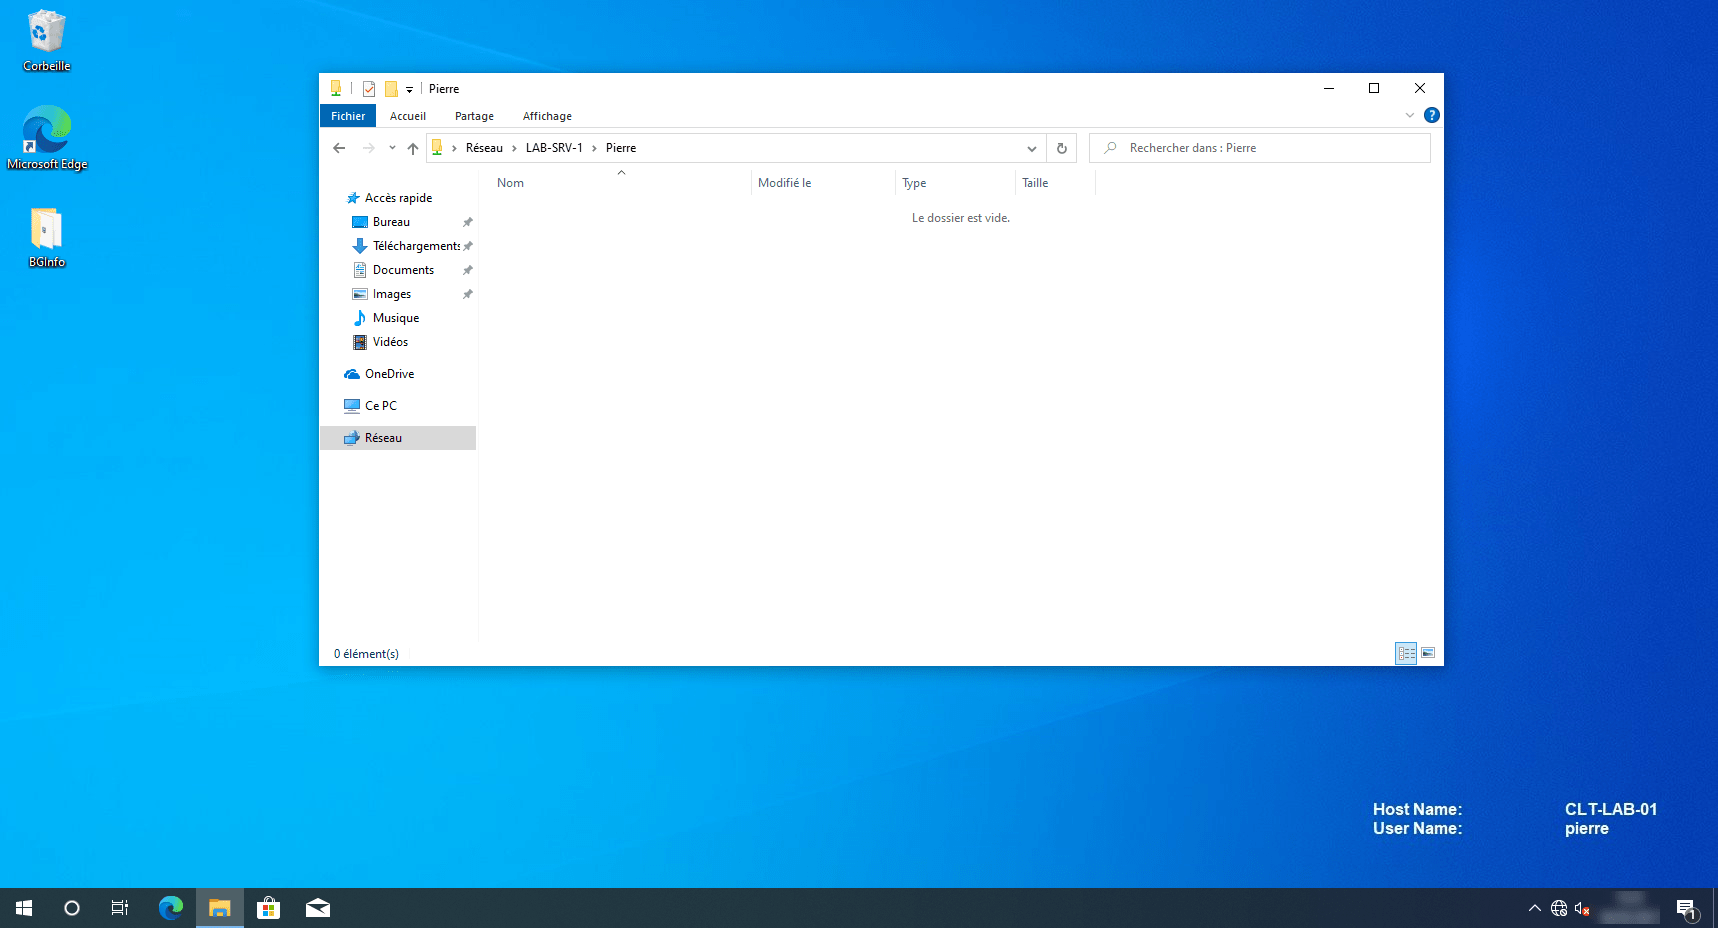
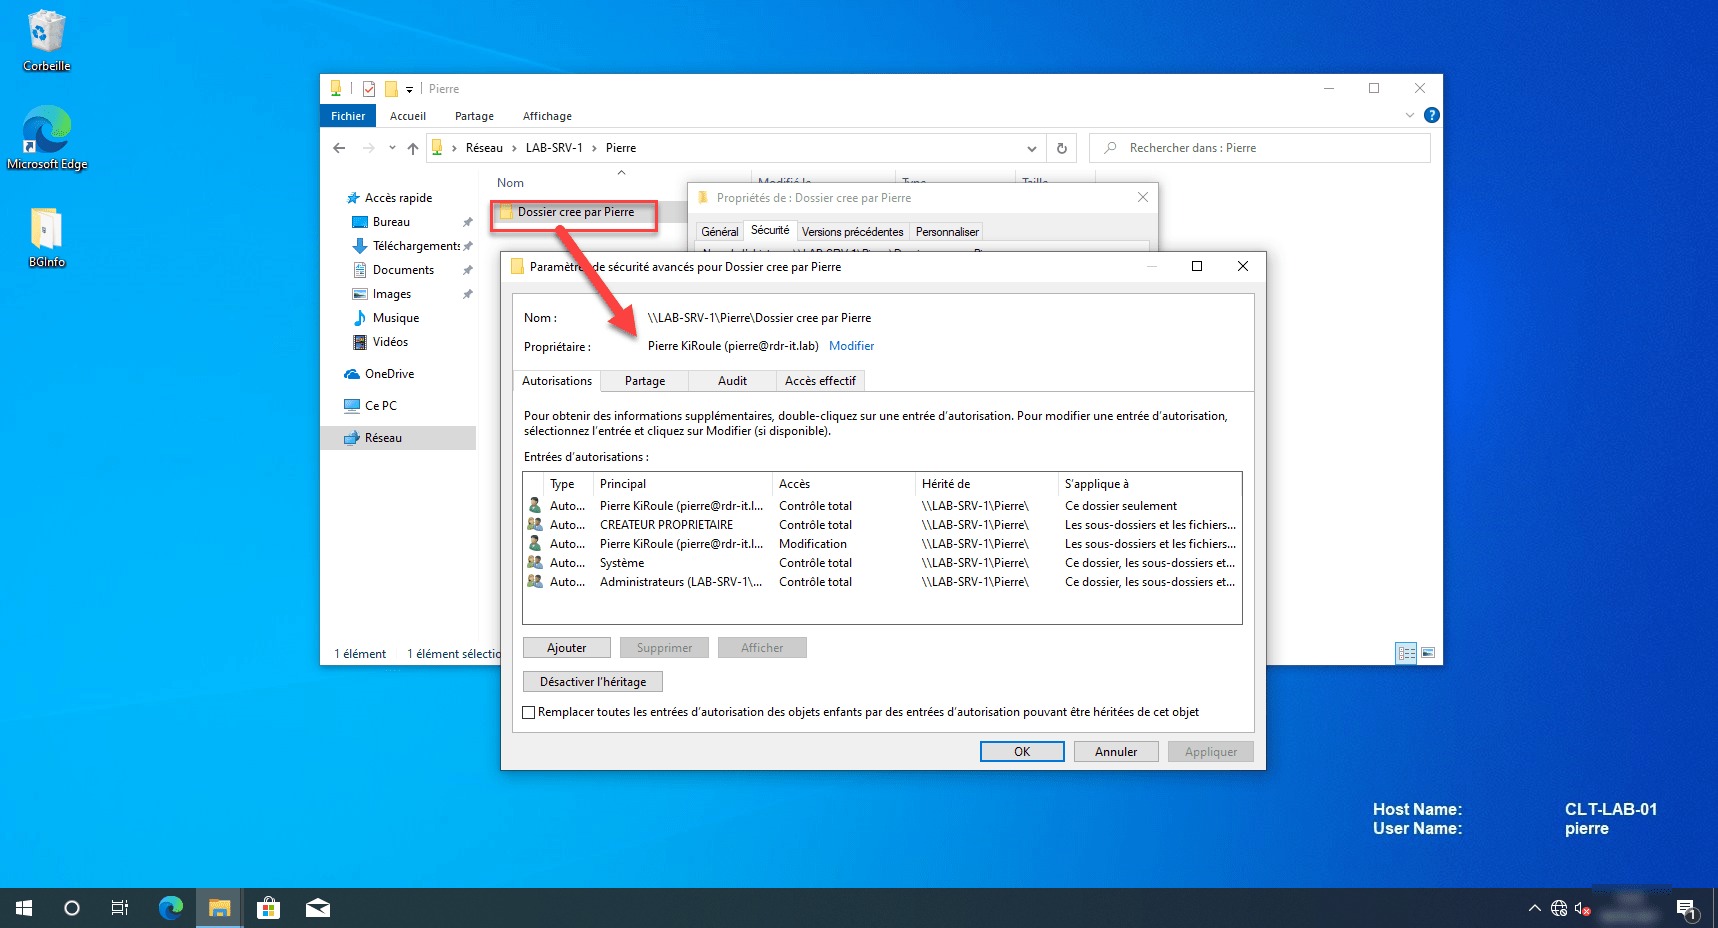
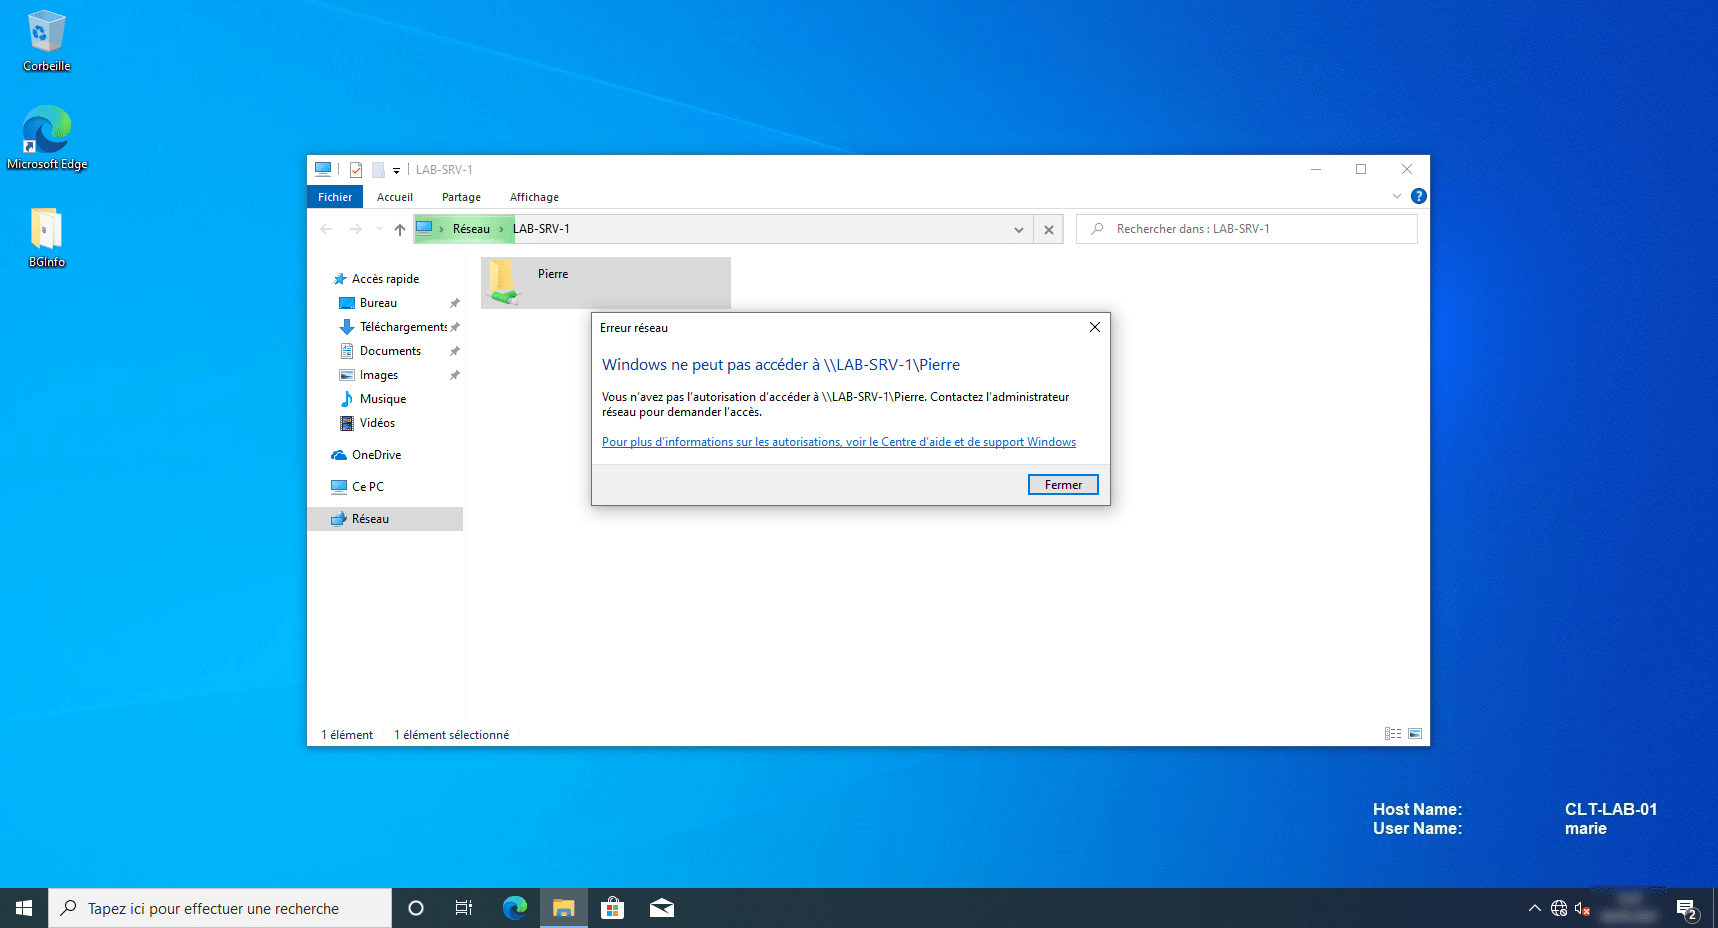
Desde que se abrió la sesión de Marie en el ordenador con Windows 10, no puedo acceder a la carpeta compartida de Pierre.
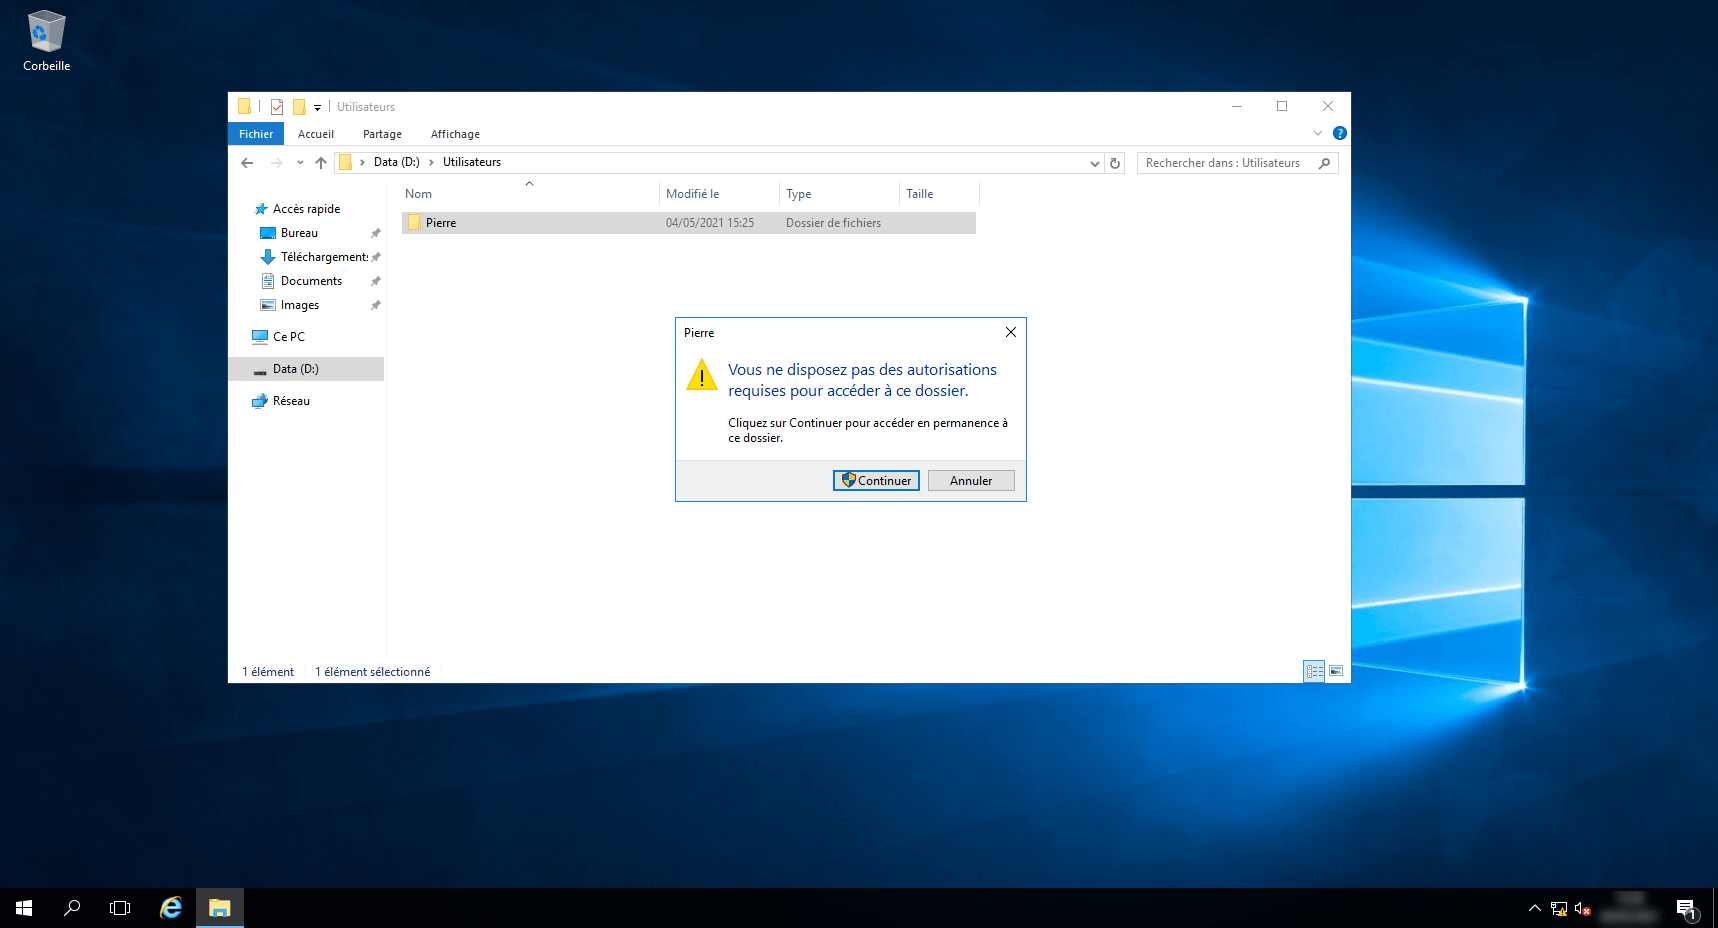
Desde que se abrió la sesión de Marie en el servidor Windows, no puedo acceder a la carpeta local de Pierre.
A través de esta demostración, hemos podido comprobar que se aplican los permisos más restrictivos; volviendo al tema de la gestión de los permisos de uso compartido / NTFS: si los permisos NTFS están bien configurados, no hay ningún problema en conceder los permisos de uso compartido a todo el mundo; sin embargo, para evitar cualquier riesgo de conflicto, resulta más práctico gestionarlos a nivel de NTFS.
¿Todavía sigues ahí? Qué valiente eres… Vamos a seguir adelante.
Conocer los diferentes tipos de grupos de Active Directory
Cuando llegue al tema de AGDLP/AGUDLP, hablaré de los distintos grupos de Active Directory; es importante conocer el alcance de cada grupo y los distintos elementos que pueden contener.
Para obtener más información sobre los grupos: Grupos de Active Directory - RDR-IT Academy
Disponer de una convención de nomenclatura para los objetos de Active Directory
Esta parte también es importante para que todos los miembros del SI utilicen la misma nomenclatura para los grupos y, además, para saber, al ver un objeto, para qué sirve; en particular, en el caso de los grupos, para saber si se puede utilizar en un recurso (en este caso, una carpeta compartida).
No voy a daros ningún consejo sobre este tema, ya que cada organización es diferente.
Para este artículo, esto es lo que voy a utilizar:
- GG_XXXXX: grupo global que contendrá a los usuarios del departamento
- GL_XXXXX_YY: grupo local que se asignará a los recursos, donde YY corresponderá al derecho RO (solo lectura) / RW (lectura y escritura)
AGDLP / AGUDLP: buenas prácticas en la gestión de derechos
Podemos abordar el tema principal del artículo: la gestión de permisos con AGDLP (cuenta, global, local de dominio, permiso) / AGUDLP (cuenta, universal, global, local de dominio, permiso).
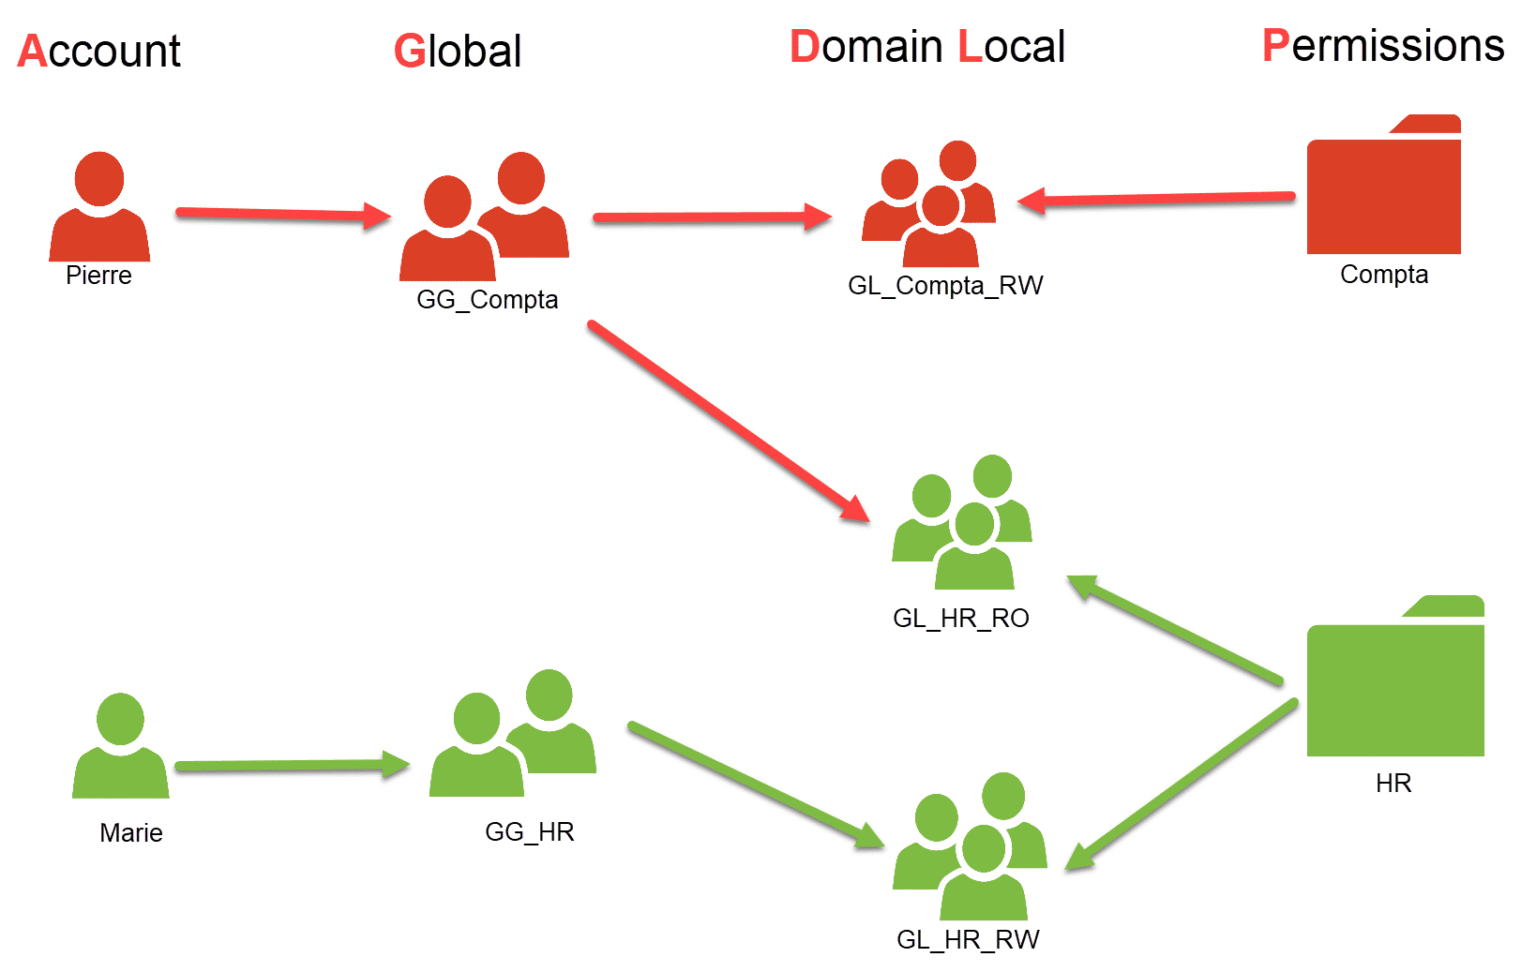
Para que resulte más fácil de entender, empezamos con un diagrama y luego os lo explico:
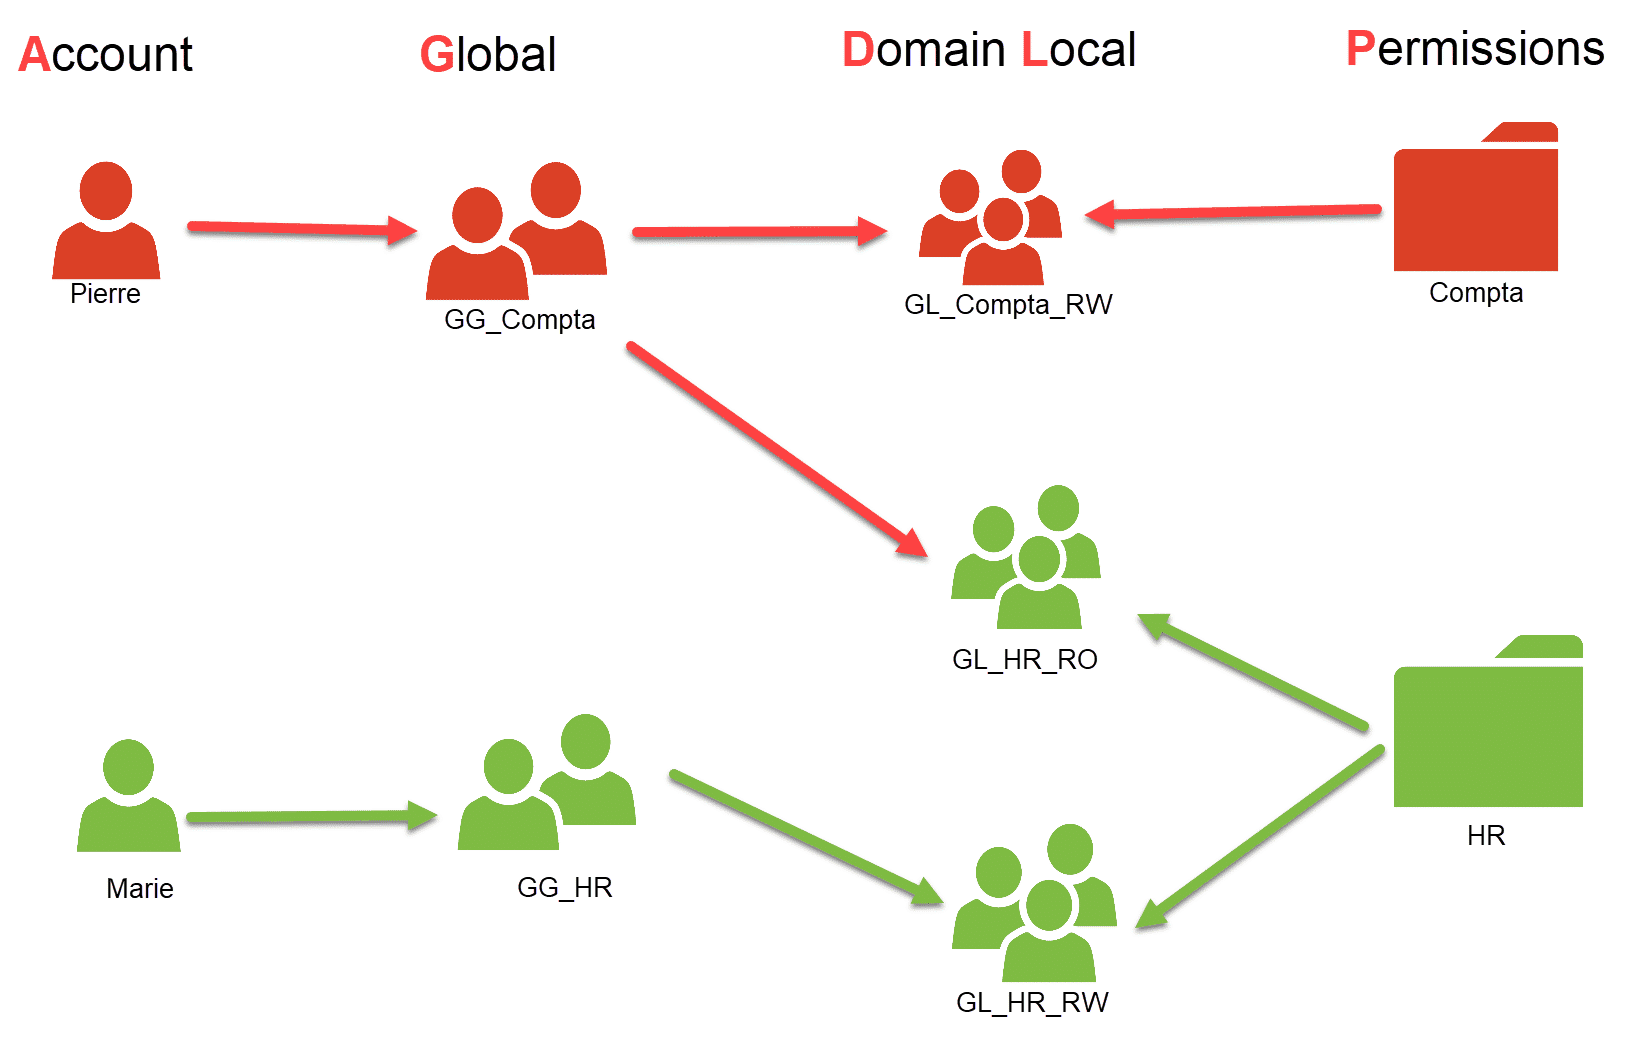
Como podéis ver, «jugamos a las muñecas rusas» para gestionar los permisos de acceso a los recursos.
Si tomamos como ejemplo a Pierre, que trabaja en el departamento de Contabilidad, este forma parte del grupo global GG_Compta; dicho grupo es miembro de los grupos locales GL_Compta_RW y GL_HR_RO, que se utilizan para otorgar permisos de acceso a las carpetas de Contabilidad en modo lectura/escritura y a la carpeta de RR. HH. en modo solo lectura.
En resumen, Pierre puede escribir en la carpeta «Contabilidad» y acceder a la carpeta «RR. HH.» en modo de lectura.
¿Por qué se utiliza un grupo de dominio local en lugar de un grupo global? En un entorno de Active Directory «simple», no hay ninguna diferencia entre utilizar uno u otro grupo, pero esto cobra importancia cuando existen relaciones de aprobación. El grupo global se puede utilizar en todos los dominios del bosque y en los dominios aprobados para establecer permisos, lo que puede crear una «brecha de seguridad», mientras que el grupo de dominio local solo se puede utilizar en los recursos de su propio dominio.
Ahora os voy a mostrar de forma concreta cómo funciona esto en un servidor.
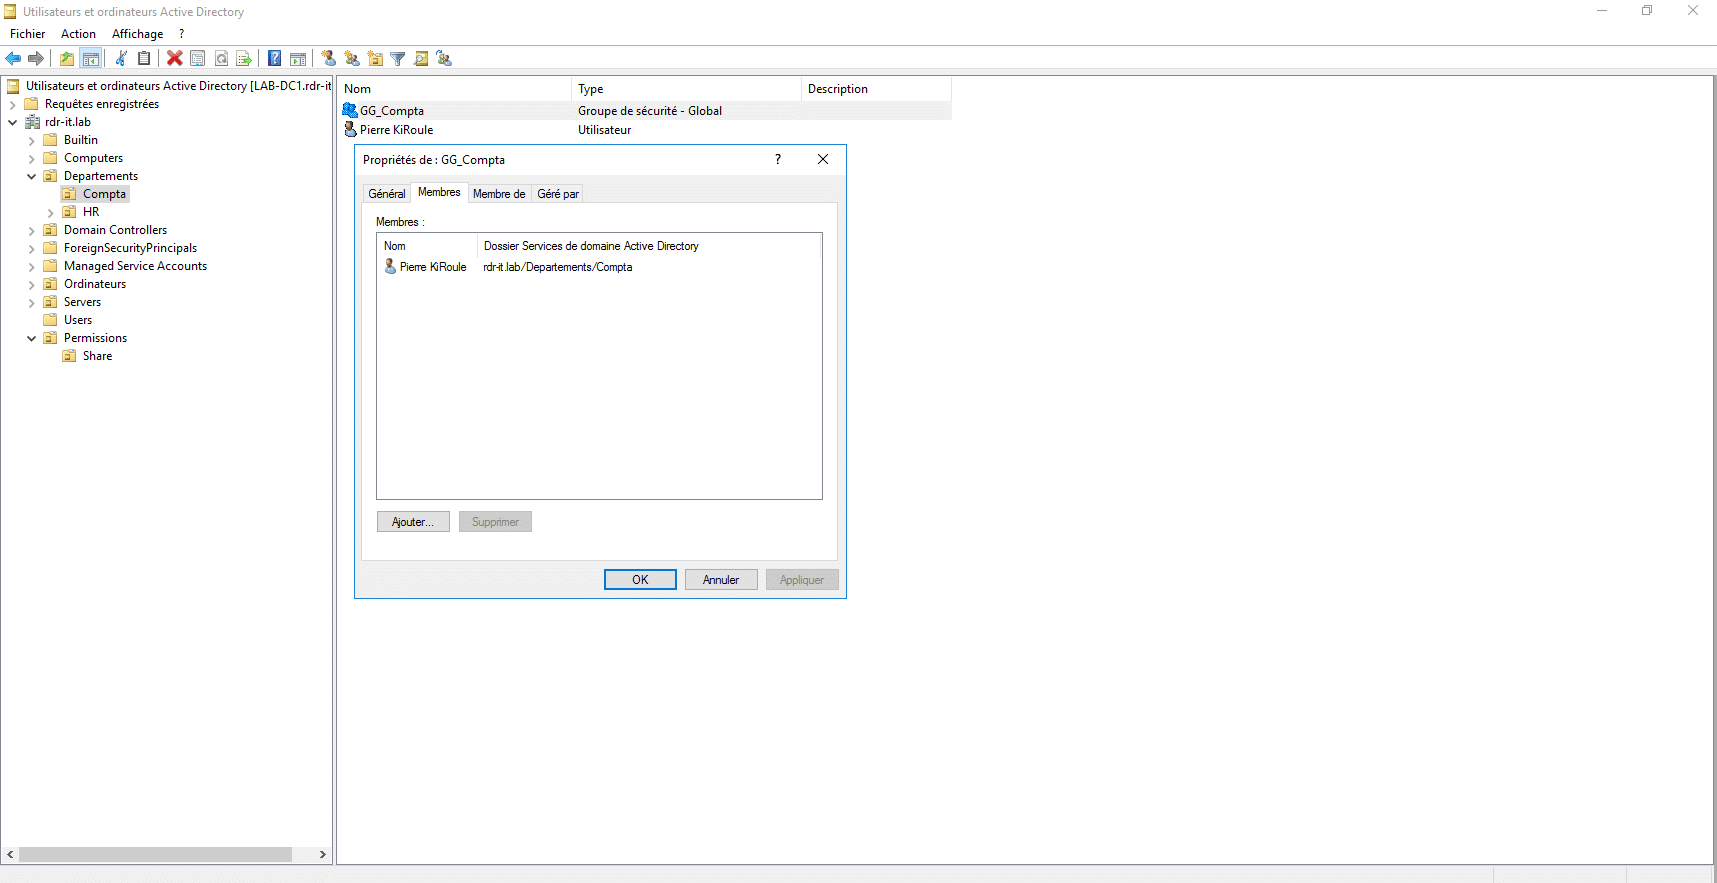
En la captura de pantalla que aparece a continuación se puede ver el grupo Global GG_Compta, del que Pierre es miembro.
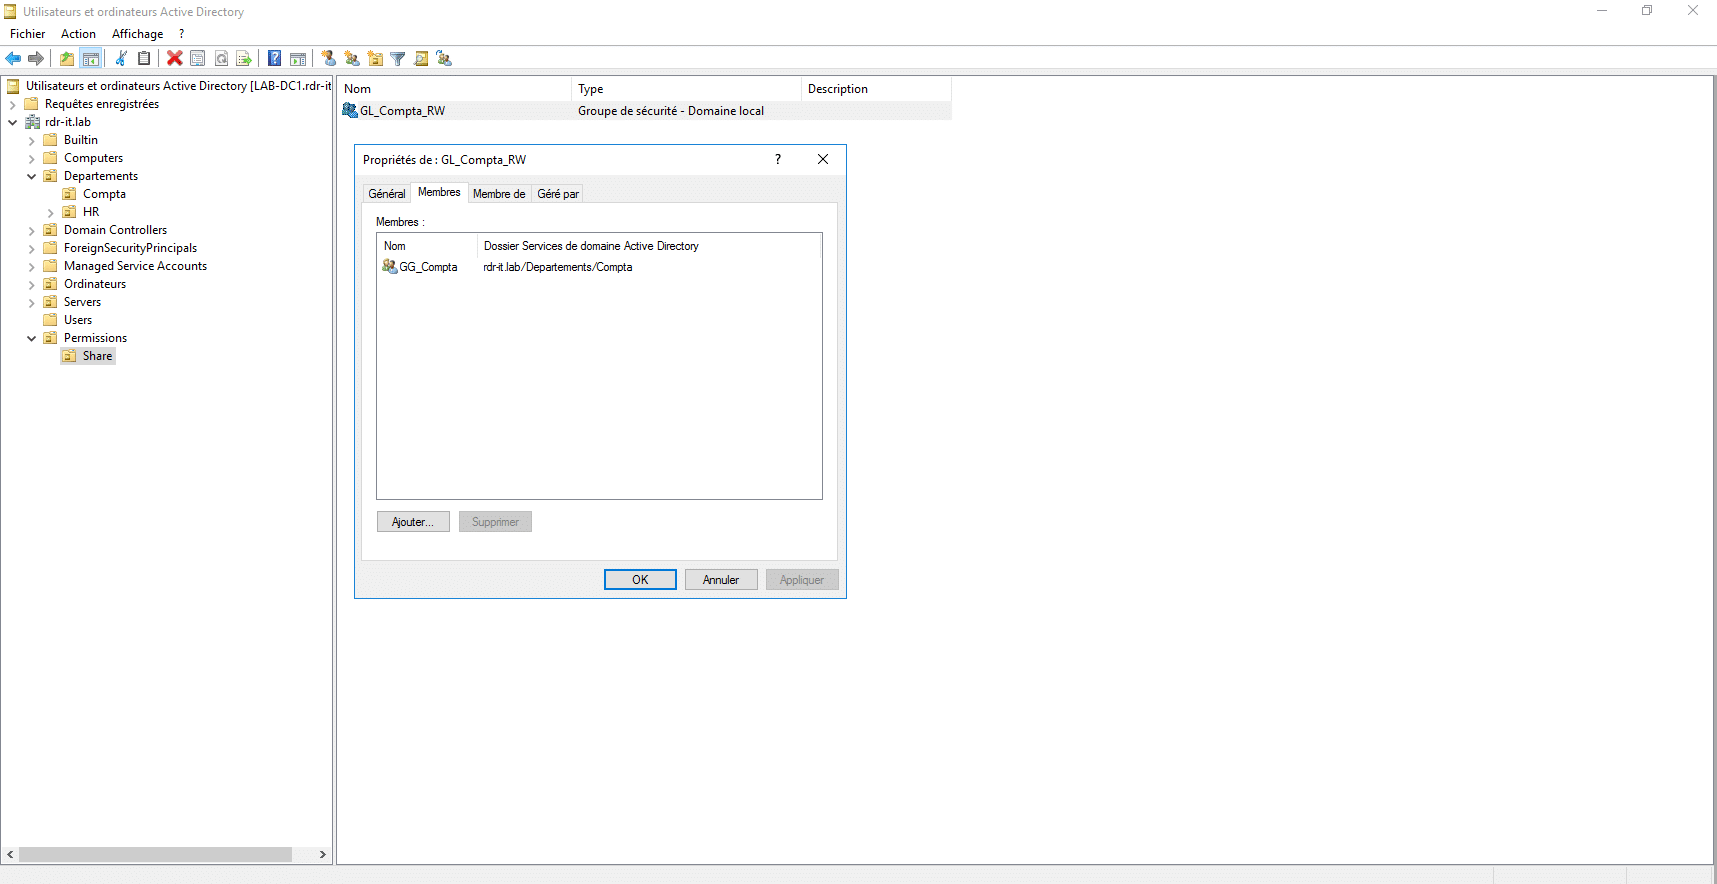
A continuación se muestra el grupo local GG_Compta_RW, que vamos a utilizar para los permisos NTFS; he añadido el grupo GG_Compta como miembro.
Ahora hay que configurar correctamente los permisos NTFS
En el servidor de archivos, tengo una carpeta llamada «Departamentos» que está compartida con permisos SMB de lectura y escritura para todos y los permisos NTFS predeterminados. Esta carpeta contendrá las distintas carpetas de trabajo de los distintos departamentos de la empresa.
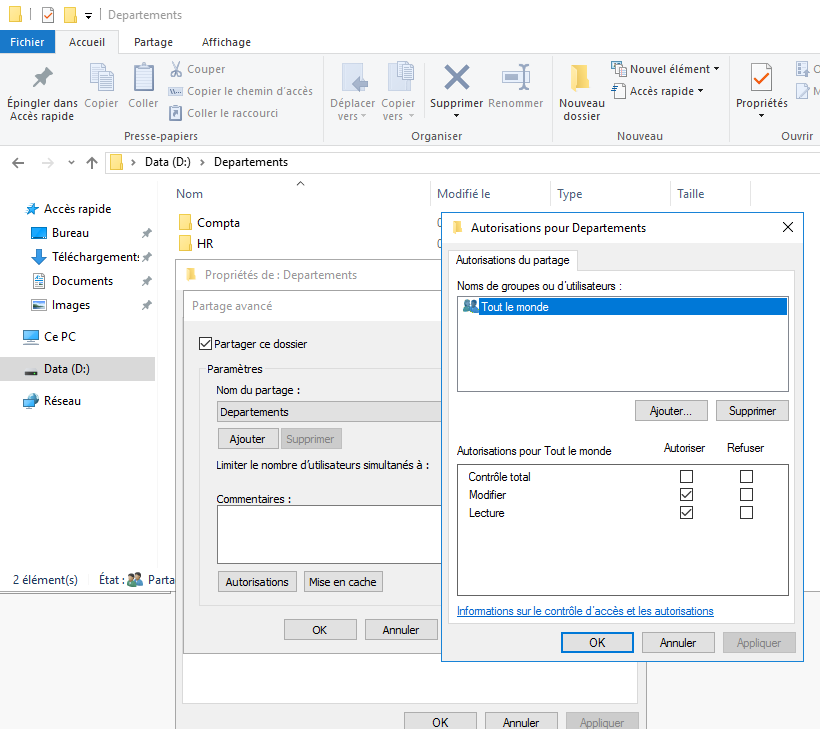
Vamos a configurar los permisos NTFS de la carpeta «Compta».
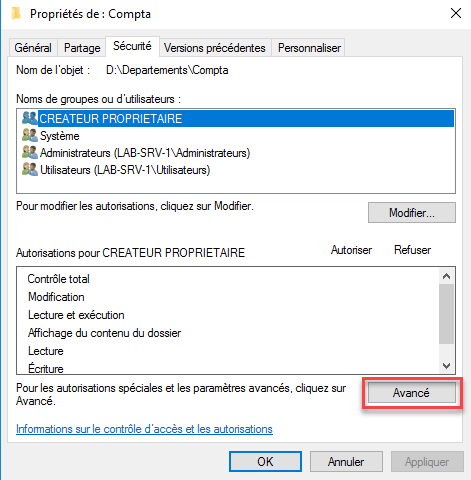
En la pestaña «Seguridad» de la carpeta «Contabilidad», haz clic en el botón «Avanzado».
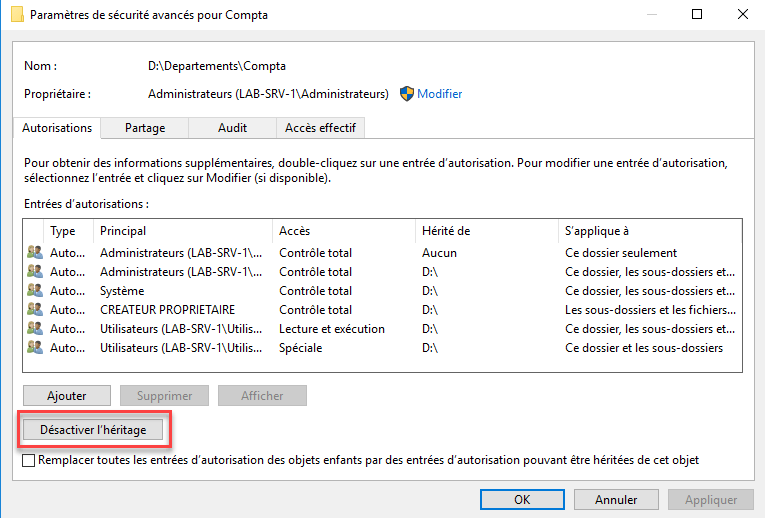
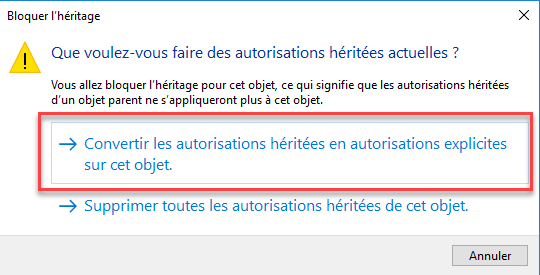
El primer paso consistirá en desactivar la herencia de permisos NTFS; para ello, haz clic en el botón «Desactivar herencia» y convierte los permisos en permisos explícitos haciendo clic en «Convertir los permisos heredados en permisos explícitos en este objeto».
No olvides hacer clic en el botón «Aplicar» y cerrar la ventana de gestión de derechos avanzados.
Vuelve a la pestaña «Seguridad» de la carpeta «Contabilidad» y haz clic en el botón «Modificar».
Selecciona el grupo «Usuarios» y elimina los permisos.
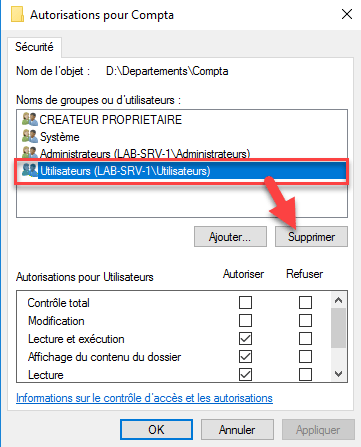
A modo de recordatorio, se elimina el grupo «Usuarios», ya que en un dominio de Active Directory, al unirse al dominio, el grupo «Usuarios» del dominio se añade al grupo local (del ordenador) «Usuarios», lo que le otorga derechos de lectura de forma predeterminada.
Ahora, haz clic en el botón «Añadir», selecciona el grupo GL_Compta_RW para añadirlo y marca los derechos que se le deben aplicar. Finaliza haciendo clic en el botón «Aplicar».
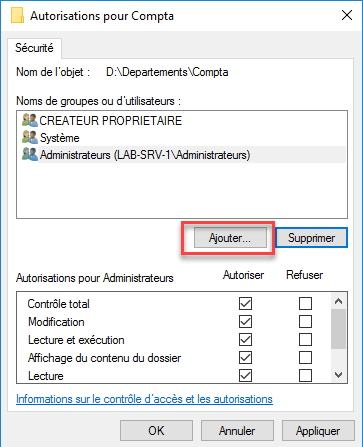
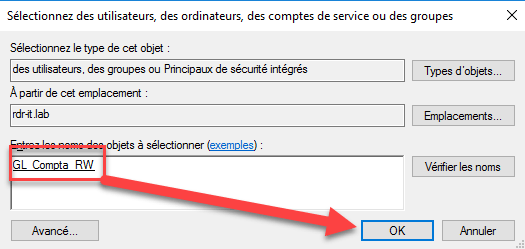
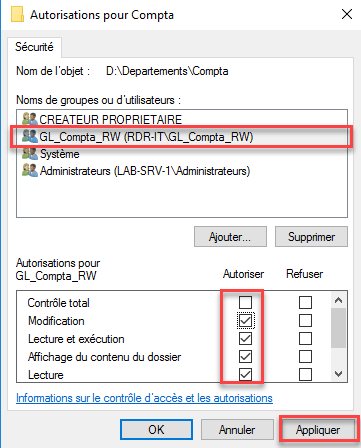
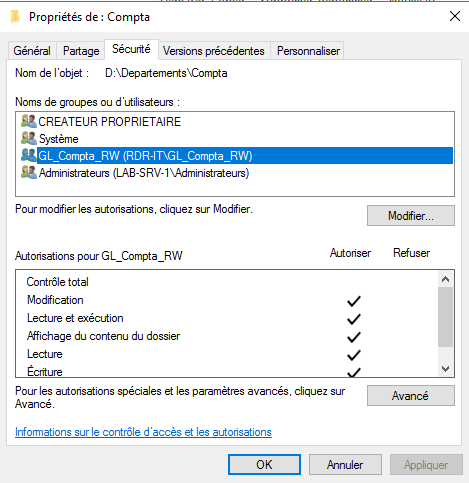
Se han configurado los permisos NTFS.
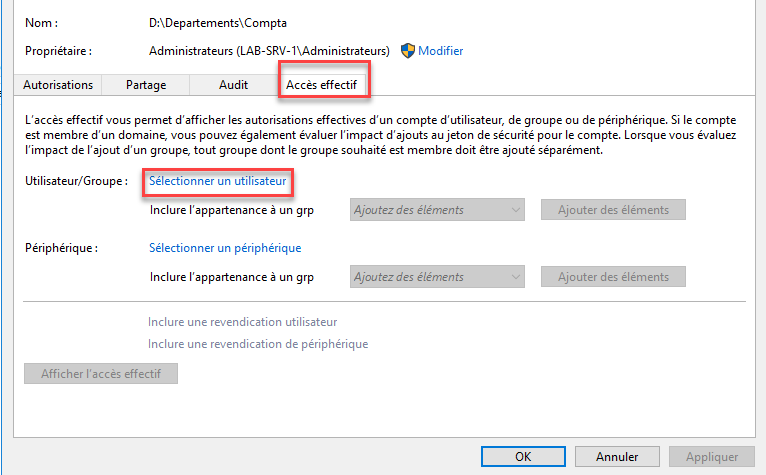
En la sección avanzada hay una herramienta que permite comprobar los derechos; ve a la pestaña «Acceso efectivo» y haz clic en «Seleccionar un usuario».
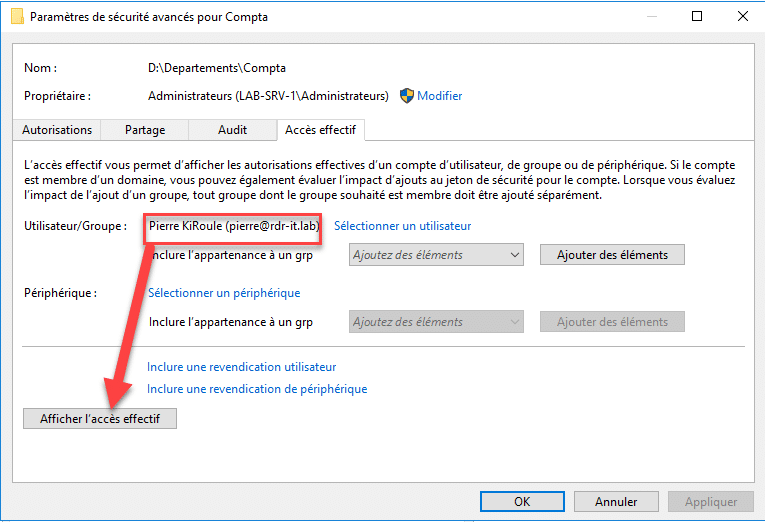
Selecciona un usuario o un grupo y haz clic en «Ver acceso efectivo».
A continuación, el resultado del acceso de Pierre y Marie:
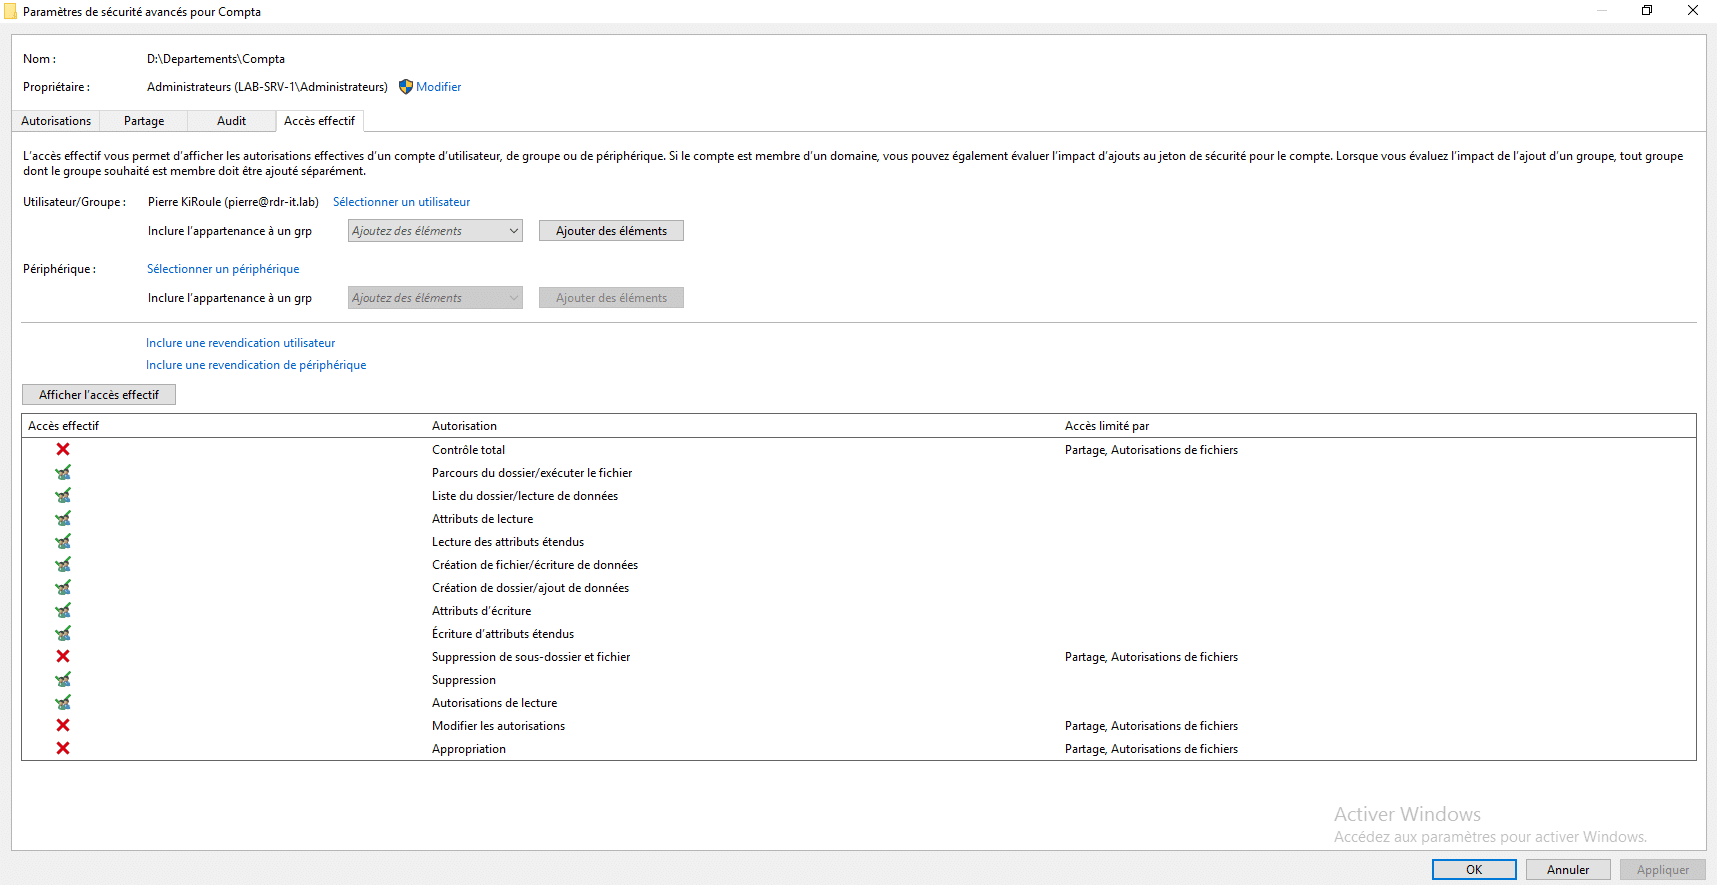
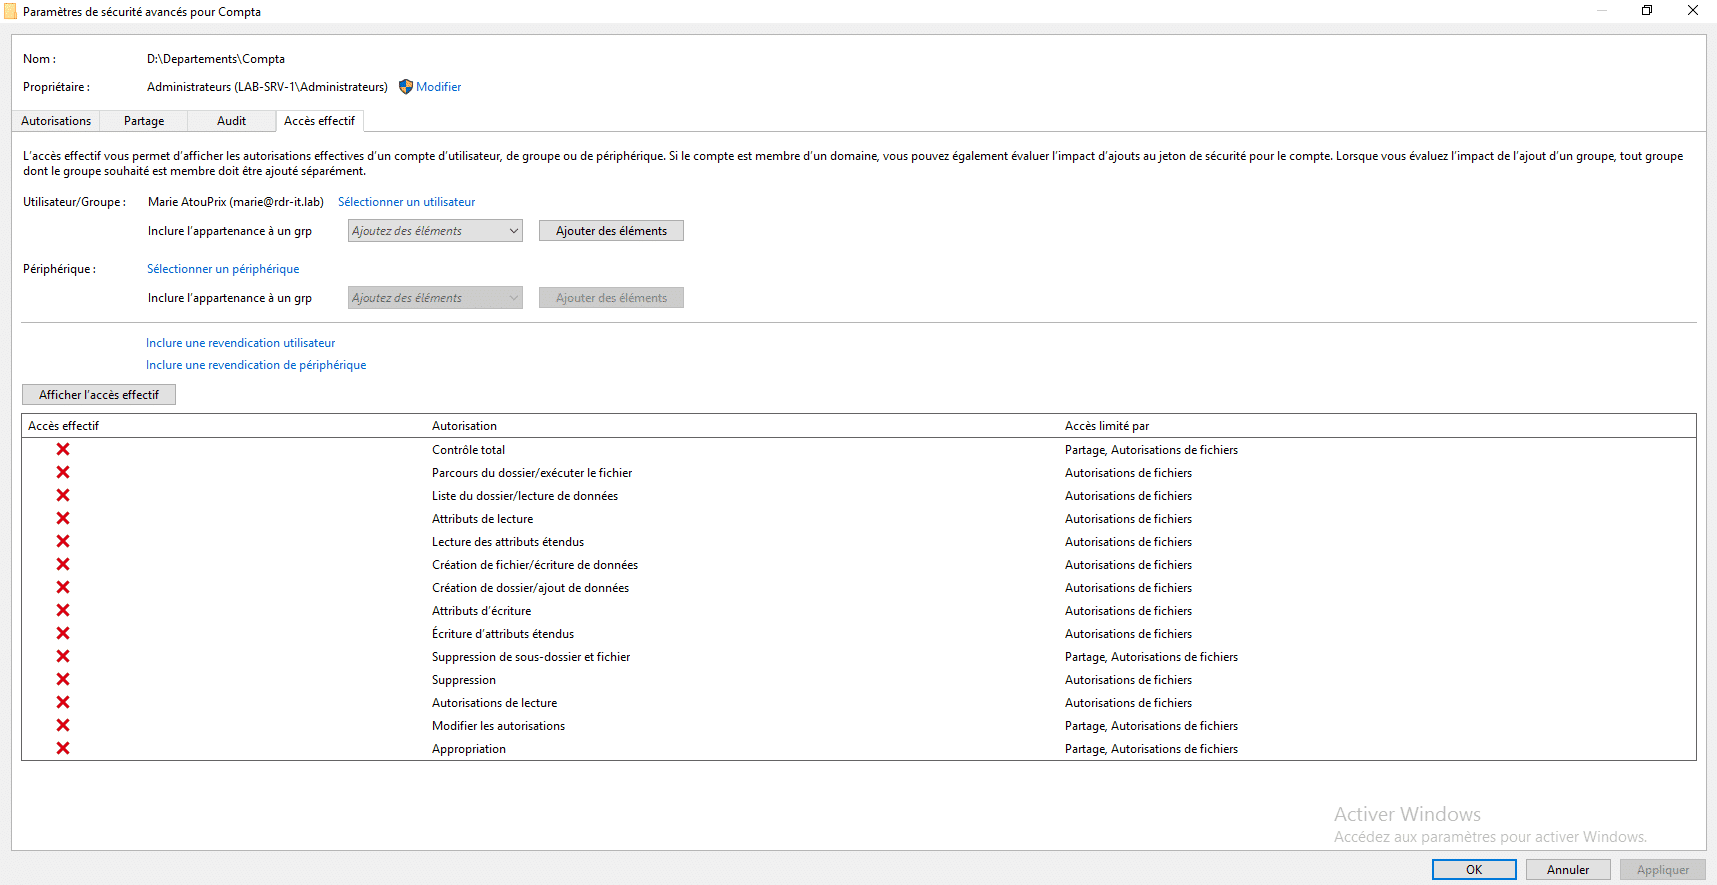
Ahora ya dispones de toda la información básica para utilizar AGDLP y configurar correctamente los permisos de tus carpetas compartidas.
En lo que respecta a AGUDLP, se utiliza un grupo universal entre el grupo global y el dominio local; este método se emplea en entornos con varios dominios.
Conclusión
Voy a intentar ser breve, porque si has llegado hasta aquí, quizá te duela la cabeza…
En mi opinión, este método AGDLP debe utilizarse al máximo siempre que sea posible, ya sea para acceder a recursos compartidos o a aplicaciones, cuando sea factible hacerlo, ya que facilita la aplicación de los permisos al asignar a las personas al grupo adecuado.
En la práctica, puede resultar difícil seguir este método cuando surgen solicitudes poco habituales… Por ejemplo, si se solicita que María sea la única persona del departamento de RR. HH. que pueda acceder en lectura/escritura al dossier de contabilidad, lo que te aconsejo en este caso es incluir a María en el grupo GL_Compta_RW y, sobre todo, no establecer permisos nominativos en los derechos NTFS.