Bonjour à tous,
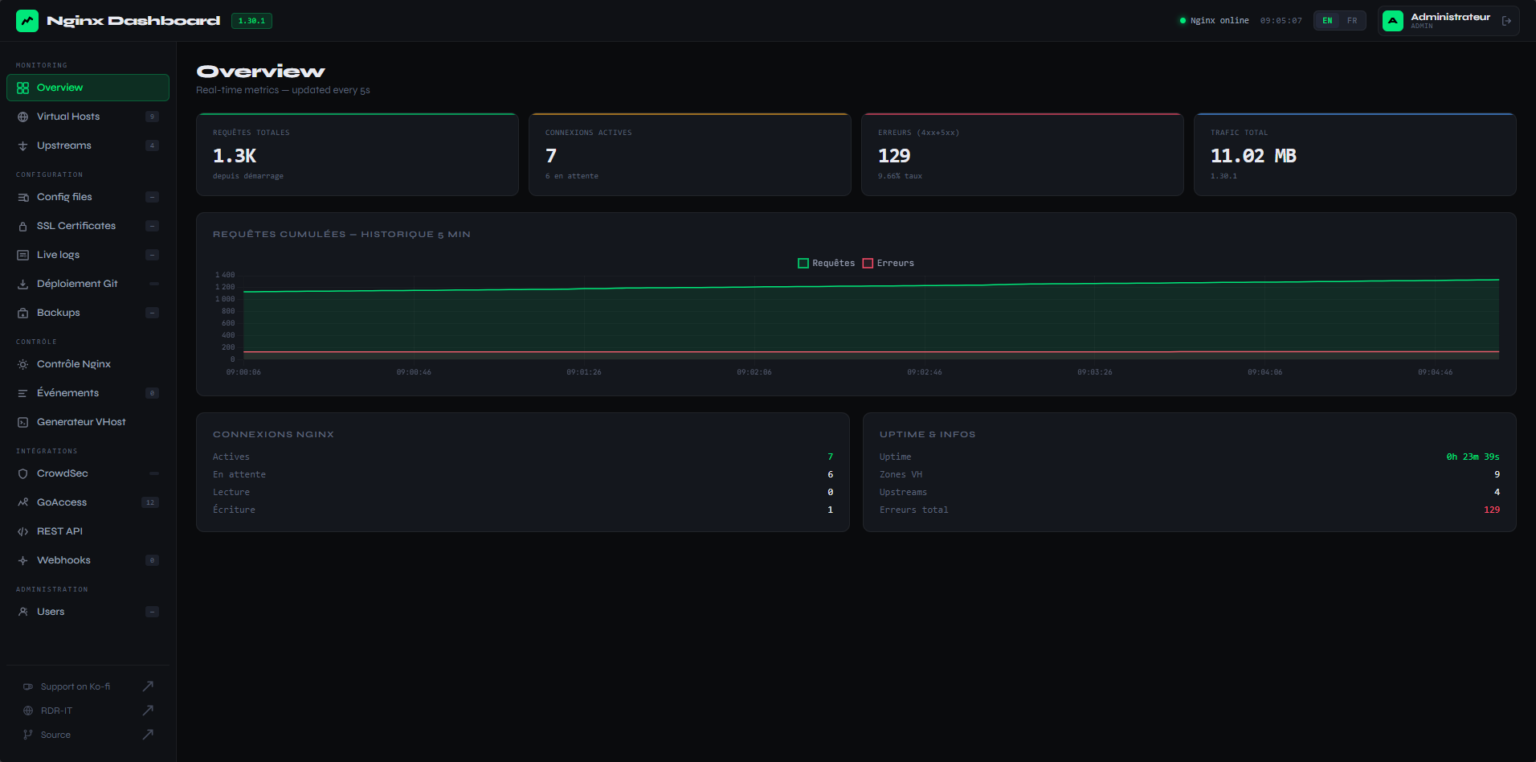
Après trois semaines de tests en préproduction, je suis fier de vous annoncer la sortie de NGX Ops 1.1.0, accompagnée de NGX Ops Intelligence, une nouvelle plateforme dédiée à la centralisation et à l’exploitation des alertes de sécurité.
Oui, le projet change encore de nom ! Après Nginx Control, place à NGX Ops. Cette fois, ce changement est avant tout une décision stratégique : je souhaite pérenniser le projet et éviter toute ambiguïté avec F5 et les produits associés à la marque NGINX. L’objectif est désormais de construire sur des bases durables, avec une identité propre au projet.
NGX Ops 1.1.0 : une version riche en nouveautés
Cette version ne se limite pas à un changement de nom. Elle apporte de nombreuses évolutions techniques, aussi bien sur la sécurité que sur l’administration, l’automatisation et l’expérience utilisateur.
Un moteur d’analyse plus performant
L’une des évolutions majeures est la réécriture de Nginx Agent Analyzer en Go. Ce travail s’accompagne de plusieurs améliorations :
- Intégration d’une blocklist IP interne alimentée par les règles d’analyse.
- Possibilité d’ignorer certains codes de statut HTTP afin de réduire la charge de l’agent, notamment pour les réponses
444. - Affichage des informations apprises par le moteur d’analyse.
- Possibilité de tester la configuration Nginx dans un conteneur éphémère.
L’objectif est de rendre l’analyse plus efficace et de mieux exploiter les informations collectées pour renforcer la sécurité des instances Nginx.
Une sécurité renforcée
La version 1.1.0 introduit également plusieurs fonctionnalités dédiées à la protection des services exposés :
- WAF émulé : exploitation des règles de détection pour identifier les comportements suspects, sans nécessiter systématiquement un WAF traditionnel.
- HTTP Challenge : prise en charge du moteur intégré et d’Anubis.
- Synchronisation des certificats Let’s Encrypt entre plusieurs instances Nginx.
Le WAF émulé s’inscrit dans une approche complémentaire : il permet de détecter des comportements correspondant aux règles de sécurité et de les exploiter dans l’analyse. Il ne remplace toutefois pas un WAF complet capable d’inspecter le contenu des requêtes, notamment les corps des requêtes HTTP.
Une administration plus simple
Plusieurs évolutions facilitent également l’administration quotidienne :
- Enrôlement d’un agent Nginx directement depuis le tableau de bord.
- Nouvelle page de gestion des conteneurs liés à NGX Ops.
- Refonte du système de tâches planifiées, avec un stockage SQLite à la place des fichiers YAML.
- Refonte du système de notifications, également migré vers SQLite.
- Nouvelle recherche globale dans l’en-tête de l’interface.
- Recherche directement dans les fichiers de configuration.
- Amélioration de la page de configuration.
- Possibilité de configurer le User-Agent utilisé pour les requêtes HTTP via
HTTP_USER_AGENT.
Enfin, une liaison avec NGX Ops Intelligence permet désormais d’étendre les capacités d’analyse au-delà d’une seule instance.
NGX Ops Intelligence : passer de l’alerte à la compréhension
C’est l’autre nouveauté majeure de cette version.
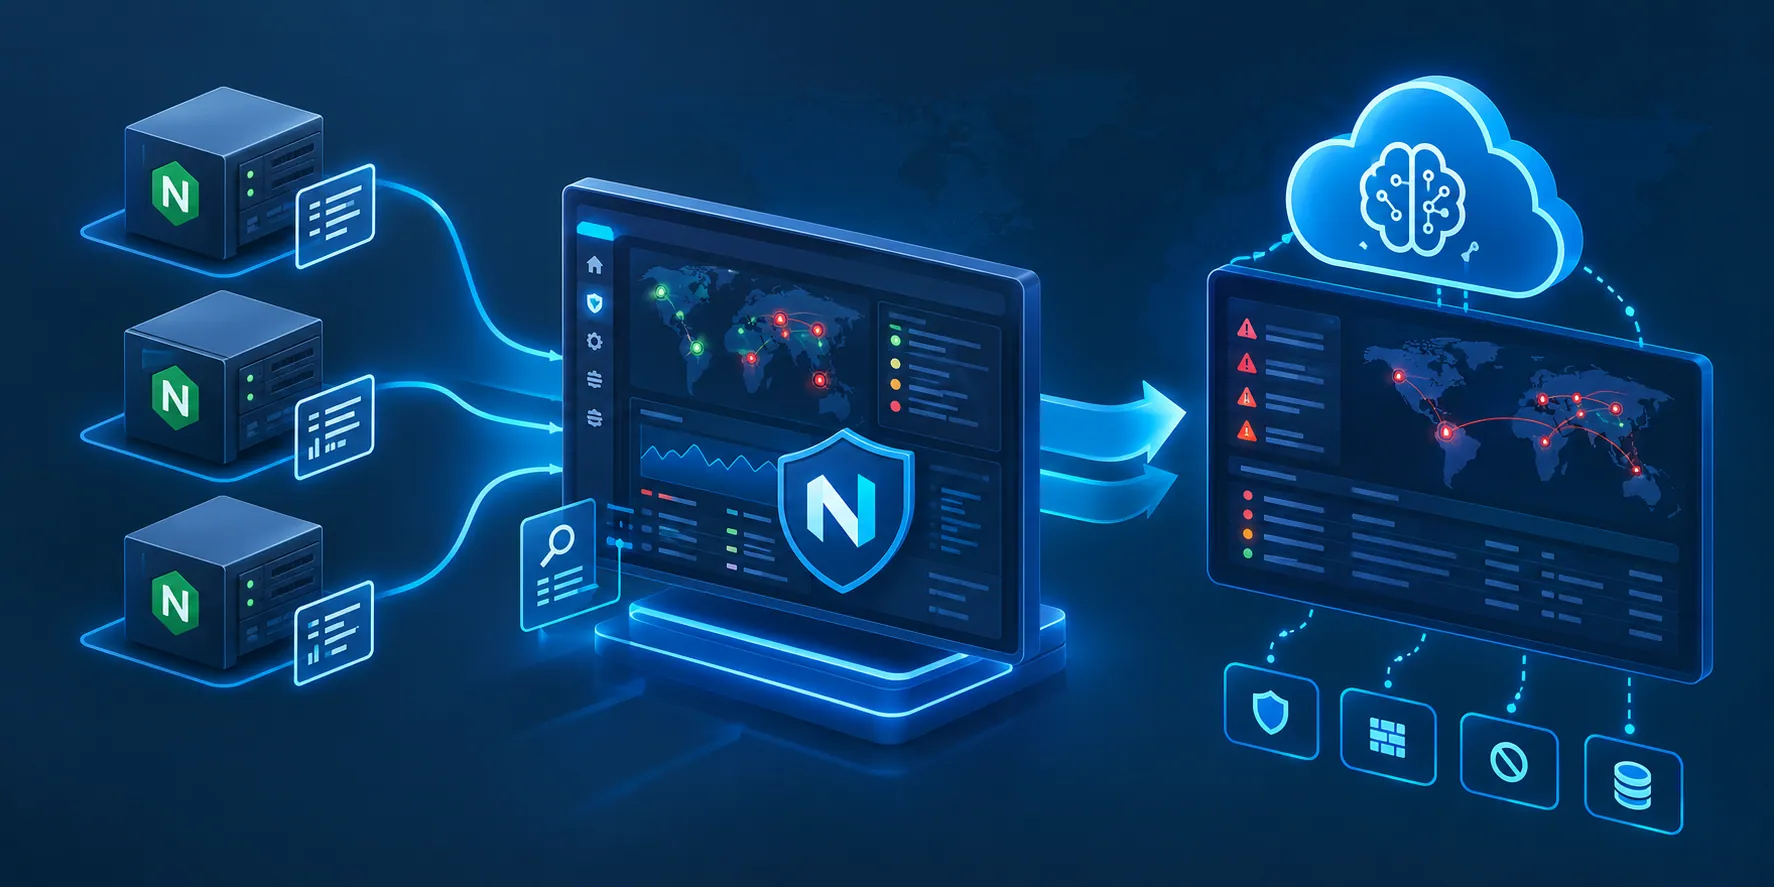
NGX Ops Intelligence est une plateforme centralisée qui collecte les remontées de règles d’analyse et les événements du WAF émulé provenant des instances NGX Ops participantes.
L’objectif est de mettre en commun les informations utiles à la détection des adresses IP malveillantes et de faciliter leur exploitation au sein de son infrastructure.
Mais l’intérêt ne se limite pas à produire une liste d’adresses IP à bloquer.
Une adresse présente dans une blocklist n’est utile que si l’on comprend pourquoi elle s’y trouve. NGX Ops Intelligence vise donc à conserver le contexte des détections : quelle règle a été déclenchée, quel comportement a été observé et pourquoi l’adresse IP a été considérée comme suspecte.
Cette approche permet de mieux comprendre les décisions de blocage, de faciliter l’analyse des événements et d’améliorer progressivement la protection des services exposés.
La remontée des informations vers NGX Ops Intelligence est facultative et désactivée par défaut. Chaque administrateur reste donc libre de choisir s’il souhaite participer à cette centralisation.
L’ambition est de faire évoluer NGX Ops vers un ensemble cohérent : des instances Nginx capables d’analyser leur trafic, une protection locale et une plateforme centrale permettant de tirer parti des informations remontées.
La documentation commence à prendre forme
Le projet continue également d’avancer sur sa documentation. Elle sera essentielle pour faciliter la prise en main, expliquer les différents mécanismes de sécurité et accompagner les déploiements.
Vous pouvez dès maintenant retrouver les différentes ressources du projet :
- Site officiel : https://ngx-ops.net
- Documentation : https://docs.ngx-ops.net
- NGX Ops Intelligence : https://intelligence.ngx-ops.net/
- Code source : https://forge.rdr-it.com/ngx-ops/ngx-ops
Et maintenant ?
Cette version 1.1.0 représente une étape importante pour NGX Ops. Le projet évolue d’un outil de gestion et d’analyse de configurations Nginx vers une solution qui associe administration, détection et partage facultatif de renseignements de sécurité.
Il reste encore du travail, notamment pour enrichir la documentation, améliorer les mécanismes d’analyse et faire évoluer NGX Ops Intelligence.
Comme toujours, vos retours, suggestions et contributions sont les bienvenus.
Et vous, que pensez-vous de cette nouvelle version et de l’idée de centraliser les détections de sécurité entre plusieurs instances Nginx ?